Les horodatages des commits Git ne sont pas infalsifiables — voici ce qui l’est
Ouvrez votre terminal et lancez git log. Vous verrez une date à côté de chaque commit. Imaginez maintenant qu’un avocat, un auditeur ou le CTO de l’entreprise qui vous rachète pose une question de suivi toute simple : « Comment puis-je savoir que cette date est réelle ? »
La réponse honnête, c’est que vous ne pouvez pas le prouver. Ni avec git log, ni avec votre fil d’activité GitHub, ni avec votre base de données d’audit interne. Ce sont tous des enregistrements que vous contrôlez, et des enregistrements que vous contrôlez peuvent être modifiés. Cet article explique ce que signifie réellement « infalsifiable », pourquoi les horodatages Git échouent au test, et comment l’ancrage cryptographique dans Bitcoin y remédie — automatiquement, via Timestamp GIT.
La question : pouvez-vous vraiment faire confiance à l’horodatage d’un commit Git ?
Chaque commit Git porte deux horodatages : la date de l’auteur et la date du committer. Voici comment voir les deux :
git log -1 --format='commit %H%nauthor %an <%ae> %ad%ncommitter %cn <%ce> %cd' --date=iso
Ces dates proviennent de l’horloge de la machine qui a exécuté git commit. Ce sont des données saisies, pas des observations. Git ne consulte aucune source de temps fiable et n’atteste rien à l’extérieur.
Ce qui signifie que vous pouvez les définir comme bon vous semble :
GIT_AUTHOR_DATE="2026-01-14T09:12:00+00:00" \
GIT_COMMITTER_DATE="2026-01-14T09:12:00+00:00" \
git commit -m "Add billing reconciliation job"
Ce n’est pas une faille. C’est un comportement documenté et intentionnel — le même mécanisme qui vous permet d’importer un ancien dépôt avec son historique d’origine intact.
Donc quand nous disons infalsifiable, nous voulons dire quelque chose de précis et de strict :
- Personne — ni un collègue, ni un administrateur de plateforme, ni un attaquant, ni même vous — ne peut altérer l’enregistrement après coup.
- N’importe qui peut le vérifier sans avoir à faire confiance à la partie qui l’a produit.
Les horodatages Git ne satisfont aucune des deux conditions. Voici pourquoi, et ce qui les satisfait.
Pourquoi les horodatages Git ne sont infalsifiables qu’en théorie
Le modèle d’intégrité de Git est une chaîne de hachage. Chaque commit contient le hash de son parent, donc modifier le contenu d’un commit change tous les hash en aval. C’est une véritable intégrité cryptographique — pour le contenu.
L’horodatage n’est qu’un champ à l’intérieur de l’objet commit. Rien d’externe n’arrime l’existence du commit à un instant précis. La chaîne prouve « ce contenu est cohérent avec cet historique », pas « ce contenu existait à cette date ».
Quiconque dispose d’un accès en écriture peut réécrire l’historique et les dates avec :
# Amend the most recent commit with an arbitrary date
git commit --amend --no-edit --date="2025-06-01T08:00:00"

# Rewrite every commit in every branch with a new date
git filter-branch --env-filter '
  export GIT_AUTHOR_DATE="2025-06-01T08:00:00"
  export GIT_COMMITTER_DATE="2025-06-01T08:00:00"
' -- --all
Même sur les plateformes hébergées, un force-push remplace l’historique dans son intégralité. Et les journaux côté plateforme — livraisons de webhooks, pistes d’audit, fils d’activité — vivent dans des bases de données auxquelles les administrateurs et les attaquants peuvent accéder. En cas de litige, « nous l’avons dans nos propres journaux » est exactement le type de preuve que l’avocat adverse écarte comme étant à charge.
L’analogie : un horodatage Git est une date écrite au crayon dans votre propre journal intime. Elle peut être parfaitement exacte. Ce peut être le journal le plus honnête du monde. Mais quiconque tient une gomme peut la modifier, et aucun tiers ne vous a vu l’écrire. L’ancrage cryptographique, c’est l’équivalent d’apporter cette page de journal chez un notaire et de la faire tamponner dans un registre public que personne — y compris le notaire — ne peut réécrire ensuite.
Comment l’ancrage cryptographique rend les horodatages infalsifiables
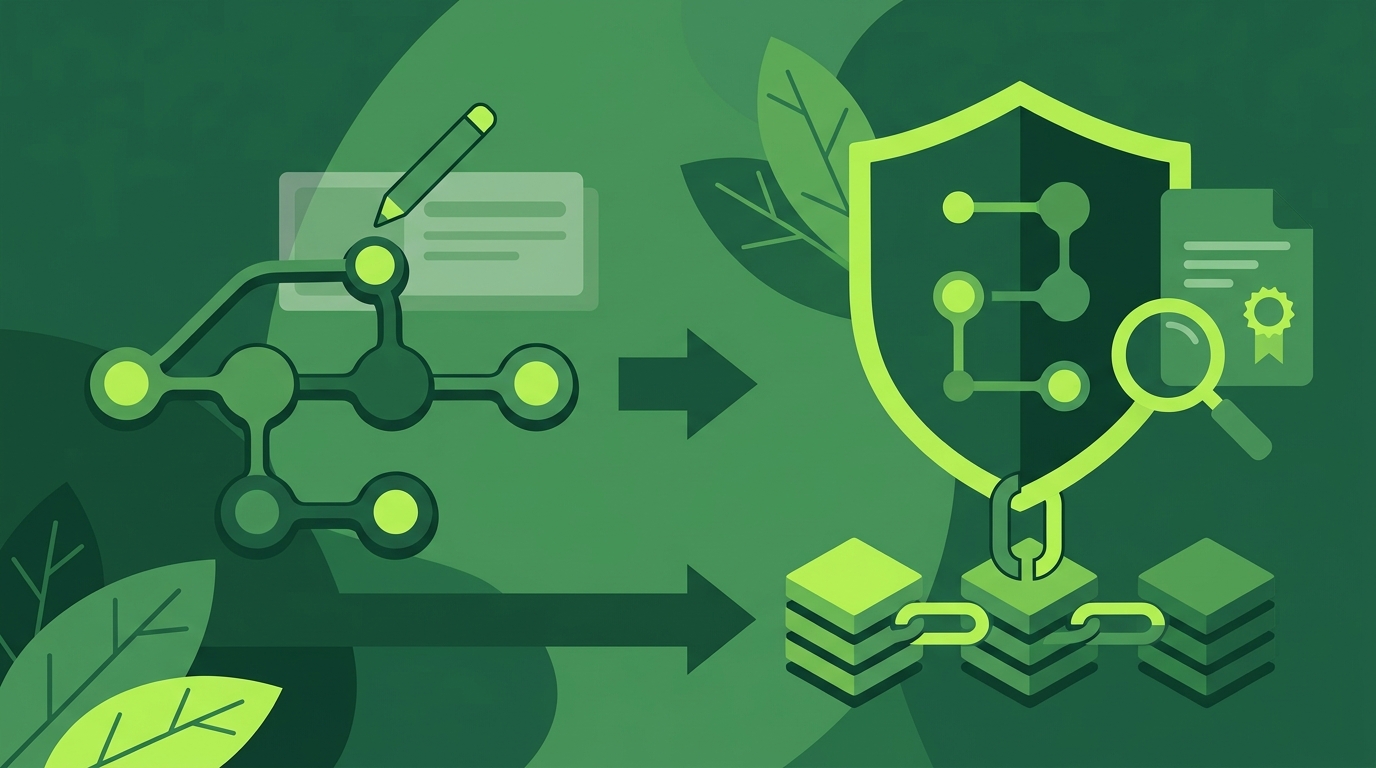
La solution consiste à prendre l’empreinte de votre travail et à la publier quelque part que vous ne contrôlez pas. C’est tout. C’est toute l’idée.
Étape 1 — L’empreinte
Lorsque vous commitez, Git hache l’état complet du dépôt en un identifiant unique (SHA-1 ou SHA-256). Ce hash est une empreinte à sens unique : il identifie l’état exact de votre code sans rien révéler du code lui-même.
Étape 2 — L’ancrage
Timestamp GIT rassemble les hash de commits d’un dépôt dans un fichier manifeste quotidien, hache ce manifeste, construit un arbre de Merkle sur le lot, et intègre la racine de Merkle dans une transaction Bitcoin via le protocole OpenTimestamps. La blockchain Bitcoin est en ajout seul et répliquée sur des milliers de nœuds — une fois votre racine confirmée dans un bloc, l’enregistrement « ce hash existait à cette date » est permanent.
Étape 3 — La preuve
Vous obtenez un fichier de reçu .ots immuable. Il relie votre hash de commit à travers l’arbre de Merkle jusqu’à un bloc Bitcoin précis. N’importe qui peut parcourir cette chaîne face à la blockchain publique et confirmer l’horodatage — sans vous faire confiance, et sans faire confiance à Timestamp GIT.
Ce dernier point compte plus qu’il n’y paraît. Les garanties du produit sont délibérément ennuyeuses :
- Zero-knowledge : votre code source n’est jamais lu, copié ni stocké. Seuls des hash quittent votre dépôt.
- Indépendant du fournisseur : la preuve utilise SHA-256 et les données de blocs Bitcoin. Aucun format propriétaire, aucun verrouillage. Si Timestamp GIT disparaissait demain, vos fichiers
.otsse vérifieraient toujours. - Rien à installer sur les machines des développeurs.
La manière difficile d’y parvenir est de piloter soi-même le protocole OpenTimestamps et les transactions Bitcoin — un projet à part entière, traité séparément dans Timestamp GIT vs OpenTimestamps CLI. Timestamp GIT existe pour que vous n’ayez pas à le faire.
Pourquoi c’est important : idées fausses courantes et risques réels
Idée fausse : « Les horodatages Git suffisent pour un audit. » Les journaux internes sont systématiquement écartés comme manipulables. Une piste d’audit que vous générez et stockez vous-même prouve une intention, pas une existence.
Idée fausse : « Les horodatages blockchain ne concernent que les projets crypto. » N’importe quel hash de commit peut être ancré — un monolithe Rails, un dépôt de firmware, un système de trading interne. La technologie ne se soucie pas de ce que contient le code.
Idée fausse : « Nous le saurions si quelqu’un modifiait notre historique. » Les force-push, les rebases et les modifications au niveau administrateur sont discrets par conception. À moins de comparer chaque référence à un enregistrement externe, vous ne le sauriez pas.
Les risques réels sont concrets :
- Les trolls de brevets. Une entité non pratiquante dépose un brevet large sur quelque chose que vous avez livré des mois plus tôt. Sans preuve datée et vérifiable de façon indépendante, vous argumentez de mémoire.
- Les litiges avec employés et prestataires. Quand un développeur lead s’en va, « quand cette fonctionnalité a-t-elle réellement été construite ? » devient un concours de crédibilité. Un horodatage immuable y met fin.
- Les revendications de « clean room ». Un concurrent affirme avoir développé une logique similaire de façon indépendante. Prouver que vous aviez un code fonctionnel et terminé 18 mois plus tôt crée un mur qu’il ne peut franchir.
- La conformité et les secrets commerciaux. Les auditeurs et les équipes juridiques exigent de plus en plus une preuve d’existence pour la PI et les systèmes internes — sans publier le code source.
Comment Timestamp GIT automatise les horodatages infalsifiables
Voici la partie où la cryptographie cesse d’être votre problème.
Installez une fois, ancrez chaque nuit
Installez la GitHub App sur les dépôts que vous souhaitez protéger. Elle détecte les nouveaux commits via des webhooks. Dès lors, plus aucune commande à lancer, aucun fichier à gérer, aucune modification du workflow des développeurs — chaque commit est ancré automatiquement chaque nuit.
Sous le capot, les hash en attente s’accumulent dans un magasin clé-valeur en mémoire. À minuit, un worker les regroupe, écrit un manifeste .txt par dépôt, construit l’arbre de Merkle et ancre la racine dans Bitcoin via les calendriers publics OpenTimestamps. La confirmation Bitcoin prend normalement environ trois heures, donc les preuves finalisées reviennent dans votre dépôt quelques heures après l’exécution nocturne.
Les preuves arrivent dans votre dépôt
Le manifeste et les fichiers de reçu .ots sont poussés vers une branche dédiée timestamps, ou vers un dépôt miroir séparé si vous préférez les garder hors du dépôt source. En mode standard, la GitHub App a besoin d’un accès en lecture seule au dépôt source et d’un accès en lecture-écriture au dépôt cible.
Vérifiez sans faire confiance à personne
- Les badges README affichent l’état de vérification en direct, avec un lien que n’importe qui peut suivre pour le vérifier.
- Le tableau de bord d’état du dépôt (
/status/{user}/{repo}) expose la longévité des preuves, la date d’ancrage la plus ancienne, la régularité quotidienne, les données de blocs et de transactions Bitcoin, une carte thermique calendaire, ainsi qu’un CSV d’audit et un certificat PDF téléchargeables. - La page de vérification (
/verification/{user}/{repo}/{date}) parcourt toute la chaîne de Merkle à plusieurs niveaux — tous les calculs se font localement dans votre navigateur, donc personne ne voit ce que vous vérifiez. - L’API REST vous donne les mêmes données par programmation :
# Last anchored Bitcoin block for a repository (public)
curl -s https://timestampgit.dev/api/statusLast/acme/payments-api | jq

# Total stamped commit count (public)
curl -s https://timestampgit.dev/api/statusCount/acme/payments-api | jq

# Full audit ledger as CSV (used for compliance exports)
curl -sL https://timestampgit.dev/api/audit/acme/payments-api -o audit-ledger.csv
Les dépôts privés ajoutent un HMAC chiffré à ces URL, limité à votre instance serveur, afin que seuls les utilisateurs autorisés puissent lire leur état.
Mode Enterprise ZK
Si votre politique de sécurité interdit totalement d’accorder à un tiers l’accès au dépôt, le mode Enterprise ZK remplace la GitHub App par une petite GitHub Action qui s’exécute sur votre propre infrastructure. L’Action pousse les hash de commits vers l’API Timestamp GIT ; le dépôt cible reçoit toujours les preuves. Votre dépôt source n’est jamais lu.
Docker auto-hébergé pour les environnements isolés
Pour un contrôle maximal, Timestamp GIT est fourni sous forme d’image Docker. Une configuration Docker Compose de démarrage rapide ressemble à ceci :
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull
docker compose up -d
docker compose logs -f timestampgit
L’application est disponible à l’adresse http://localhost:8080 après le démarrage. Au premier lancement, un assistant de configuration vous guide pour connecter votre GitHub App et configurer l’instance. Une licence de démonstration à durée limitée est disponible en soumettant le formulaire de demande sur la page Docker License.
FAQ
Puis-je modifier l’horodatage d’un commit Git après coup ?
Oui, les horodatages Git ne sont que des métadonnées définies par la machine du committer. Vous pouvez amender un commit avec git commit --amend --date, réécrire l’historique avec git rebase, ou modifier directement l’objet commit. Même sur des plateformes hébergées comme GitHub, les force-push peuvent altérer les horodatages, ils ne sont donc pas infalsifiables en eux-mêmes.
Comment l’ancrage Bitcoin rend-il un horodatage infalsifiable ?
Timestamp GIT prend vos hash de commits, construit un arbre de Merkle et intègre la racine dans une transaction Bitcoin via OpenTimestamps. Une fois confirmé dans un bloc Bitcoin, l’horodatage est immuable — personne, y compris Timestamp GIT, ne peut l’altérer. Vous recevez un reçu .ots qui peut être vérifié face à la blockchain Bitcoin par n’importe qui.
Dois-je exécuter des commandes OpenTimestamps pour utiliser Timestamp GIT ? Non. Timestamp GIT est un service managé : vous installez la GitHub App une fois, et elle ancre automatiquement vos commits chaque nuit. Pas de CLI, pas d’horodatage manuel, et pas besoin d’apprendre le protocole OpenTimestamps. Pour les environnements isolés, une option Docker auto-hébergée est disponible.
Un horodatage ancré dans Bitcoin constitue-t-il une preuve juridiquement valable ?
Les horodatages cryptographiques fournissent une preuve d’existence solide de plus en plus acceptée dans les contextes juridiques, mais la validité dépend de la juridiction et de la manière dont la preuve est présentée. Timestamp GIT fournit des reçus .ots et des certificats PDF prêts pour les tribunaux que vous pouvez partager avec des avocats ou des auditeurs. Pour une discussion plus approfondie, voir Un horodatage blockchain est-il une preuve juridiquement valable ?
L’essentiel
Un horodatage Git est une affirmation. Un horodatage ancré dans Bitcoin est une preuve. L’écart entre les deux, c’est la différence entre dire « nous avons construit cela en premier » et pouvoir le prouver des années plus tard, devant des gens qui ont toutes les raisons de vous mettre en doute.
La bonne nouvelle, c’est que combler cet écart ne nécessite plus un projet de cryptographie. Installez la GitHub App une fois, laissez-la ancrer vos commits chaque nuit, et conservez les reçus .ots — ainsi qu’un badge intégrable, un tableau de bord d’état public et un certificat PDF pour qui le demande.
Les offres commencent par un palier gratuit pour les dépôts publics, Pro Agency à 49 $/mois pour les dépôts privés, et Enterprise ZK à 199 $/mois pour les équipes qui ont besoin du workflow GitHub Action. Choisissez celle qui correspond à la visibilité de votre dépôt et obtenez votre premier ancrage dès ce soir.
Articles connexes
- Meilleurs outils d’horodatage de code en 2026
- Pourquoi votre git log n’est pas une preuve — et comment le rendre infalsifiable
- Automatiser la protection de la PI pour le code d’une startup : le guide du fondateur
