Gitコミットのタイムスタンプは改ざん防止にならない — では何がなるのか
ターミナルを開いて git log を実行してみましょう。すべてのコミットの横に日付が表示されます。ここで、弁護士、監査人、あるいはあなたの会社を買収する企業のCTOが、こんなシンプルな追加質問をしてきたと想像してください。「その日付が本物だとどうやって分かるのですか?」
正直な答えは、証明できないということです。git log でも、GitHubのアクティビティフィードでも、社内の監査データベースでも証明できません。それらはすべてあなたが管理する記録であり、あなたが管理する記録は編集できてしまうからです。この記事では、「改ざん防止」が実際に何を意味するのか、なぜGitのタイムスタンプがその基準を満たさないのか、そしてBitcoinへの暗号的アンカリングがそれをどう解決するのかを、Timestamp GITによる自動化という観点から解説します。
疑問:Gitコミットのタイムスタンプは本当に信頼できるのか?
すべてのGitコミットには2つのタイムスタンプがあります。author date(作成者日付)とcommitter date(コミッター日付)です。両方を表示する方法は次のとおりです。
git log -1 --format='commit %H%nauthor %an <%ae> %ad%ncommitter %cn <%ce> %cd' --date=iso
これらの日付は、git commit を実行したマシンの時計に由来します。それらは観測結果ではなく、入力値です。Gitは信頼できる時刻源を参照せず、外部に対して何も証明しません。
つまり、好きなように設定できるということです。
GIT_AUTHOR_DATE="2026-01-14T09:12:00+00:00" \
GIT_COMMITTER_DATE="2026-01-14T09:12:00+00:00" \
git commit -m "Add billing reconciliation job"
これは脆弱性を突いたものではありません。文書化された意図的な動作であり、古いリポジトリを元の履歴を保ったままインポートできるのと同じ仕組みです。
ですから私たちが改ざん防止と言うとき、それは具体的で厳格な意味を持ちます。
- 誰も — 同僚も、プラットフォームの管理者も、攻撃者も、そしてあなた自身さえも — 後から記録を改変できない。
- 誰でも、それを生成した当事者を信頼することなく検証できる。
Gitのタイムスタンプはどちらの条件も満たしません。その理由と、何が満たすのかを以下で説明します。
なぜGitのタイムスタンプは理論上だけ改ざん防止なのか
Gitの完全性モデルはハッシュチェーンです。各コミットは親のハッシュを含むため、あるコミットの内容を変更すると、それ以降のすべてのハッシュが変わります。これは内容に対する本物の暗号的完全性です。
タイムスタンプはコミットオブジェクト内の単なるフィールドにすぎません。コミットの存在をある時点に固定する外部のものは何もありません。チェーンが証明するのは「この内容がこの履歴と整合している」ことであり、「この内容がこの日付に存在していた」ことではありません。
書き込み権限を持つ者は誰でも、履歴と日付を一緒に書き換えられます。
# Amend the most recent commit with an arbitrary date
git commit --amend --no-edit --date="2025-06-01T08:00:00"

# Rewrite every commit in every branch with a new date
git filter-branch --env-filter '
  export GIT_AUTHOR_DATE="2025-06-01T08:00:00"
  export GIT_COMMITTER_DATE="2025-06-01T08:00:00"
' -- --all
ホスティングプラットフォーム上でも、force-pushは履歴を丸ごと置き換えます。そしてプラットフォーム側のログ — webhookの配信、監査証跡、アクティビティフィード — は、管理者や攻撃者がアクセスできるデータベースに存在します。紛争になれば、「自社のログにあります」というのは、相手方弁護士が自己都合の証拠として退けるまさにその類のものです。
たとえ話: Gitのタイムスタンプは、自分の日記に鉛筆で書いた日付のようなものです。完全に正確かもしれません。世界で最も正直な日記かもしれません。しかし消しゴムを持つ者は誰でも書き換えられ、あなたが書くところを第三者は見ていません。暗号的アンカリングは、その日記のページを公証人のところへ持っていき、公証人自身を含む誰も後から書き換えられない公開台帳に刻印してもらうことに相当します。
暗号的アンカリングがタイムスタンプを改ざん防止にする仕組み
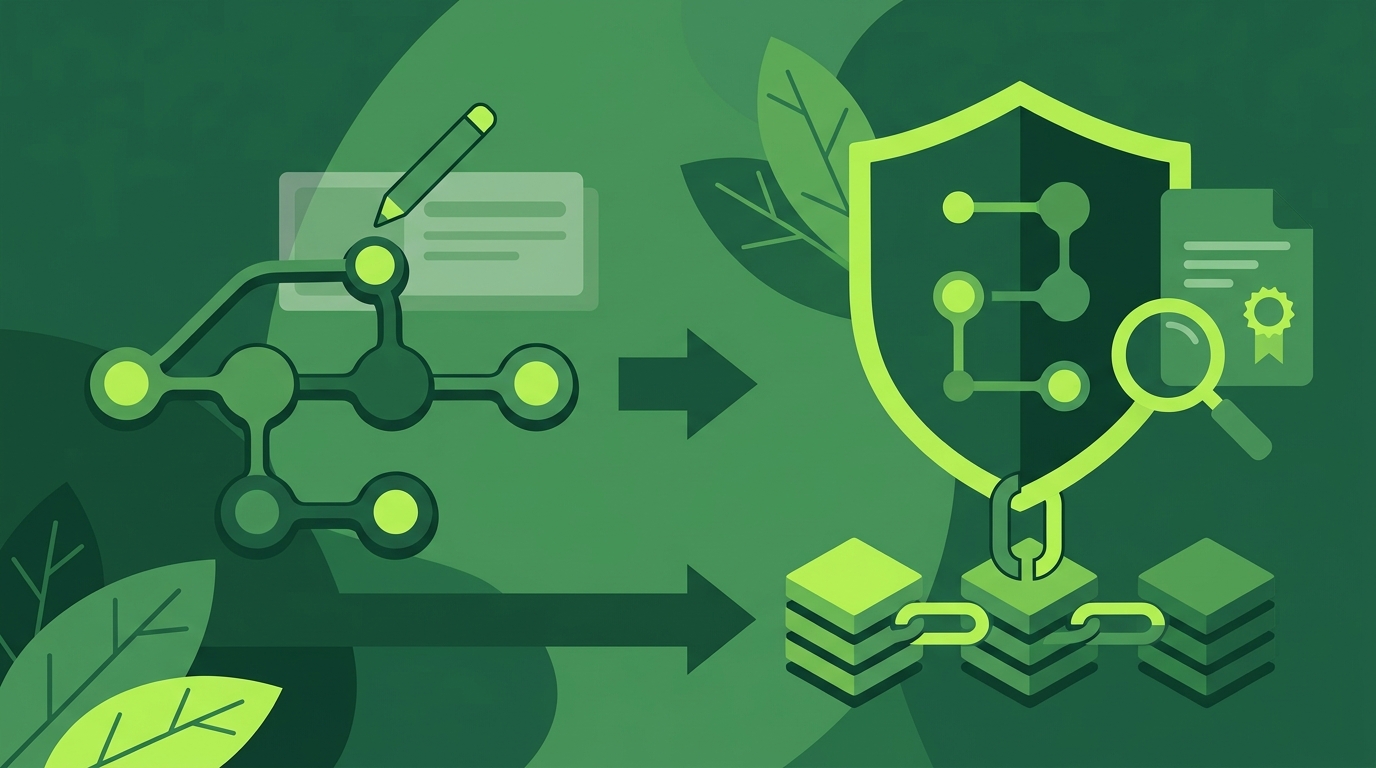
解決策は、あなたの成果物の指紋を取り、自分が管理していない場所に公開することです。それだけです。それがアイデアのすべてです。
ステップ1 — 指紋
コミットすると、Gitはリポジトリ全体の状態を一意の識別子(SHA-1またはSHA-256)にハッシュ化します。そのハッシュは一方向の指紋であり、コード自体について何も明かすことなく、あなたの正確なコード状態を識別します。
ステップ2 — アンカー
Timestamp GITは、リポジトリのコミットハッシュを日次マニフェストファイルに集め、そのマニフェストをハッシュ化し、バッチ上にMerkleツリーを構築し、OpenTimestampsプロトコルを使ってMerkleルートをBitcoinトランザクションに埋め込みます。Bitcoinのブロックチェーンは追記専用で数千のノードに複製されているため、あなたのルートがあるブロックで確認されれば、「このハッシュはこの日付までに存在していた」という記録は永続的になります。
ステップ3 — 証明
あなたは不変の .ots レシートファイルを受け取ります。それはあなたのコミットハッシュをMerkleツリーを通じて特定のBitcoinブロックまで連鎖させます。誰でもそのチェーンを公開ブロックチェーンに対してたどり、あなたを信頼することなく、Timestamp GITを信頼することなく、タイムスタンプを確認できます。
この最後の点は、聞こえる以上に重要です。この製品の保証は意図的に地味なものです。
- ゼロ知識:あなたのソースコードは決して読まれず、コピーされず、保存されません。ハッシュだけがリポジトリから出ていきます。
- ベンダー非依存:証明はSHA-256とBitcoinのブロックデータを使用します。独自形式もロックインもありません。仮にTimestamp GITが明日消えても、あなたの
.otsファイルは依然として検証できます。 - 開発者マシンにインストールするものは何もない。
ここに至る大変な道は、OpenTimestampsプロトコルとBitcoinトランザクションを自分で扱うことです — それ自体が一つのプロジェクトであり、Timestamp GIT vs OpenTimestamps CLIで別途扱っています。Timestamp GITは、あなたがそれをしなくて済むように存在します。
なぜこれが重要か:よくある誤解と実際のリスク
誤解:「Gitのタイムスタンプは監査には十分だ。」 内部ログは操作可能なものとして常に割り引かれます。自分で生成・保存する監査証跡は、意図を証明するものであり、存在を証明するものではありません。
誤解:「ブロックチェーンのタイムスタンプは暗号資産プロジェクト専用だ。」 あらゆるコミットハッシュをアンカリングできます — Railsのモノリス、ファームウェアのリポジトリ、社内の取引システムなど。この技術はコードの中身を気にしません。
誤解:「誰かが履歴を変えたら分かるはずだ。」 force-push、rebase、管理者レベルの編集は設計上静かに行われます。すべてのrefを外部記録と差分比較していない限り、気づきません。
実際のリスクは具体的です。
- パテントトロール。 事業を行わない主体(NPE)が、あなたが数か月前に出荷したものについて広範な特許を出願します。日付入りで独立に検証可能な証明がなければ、あなたは記憶に基づいて反論することになります。
- 従業員や請負業者との紛争。 リード開発者が退職したとき、「この機能は実際いつ作られたのか?」が信頼性をめぐる争いになります。不変のタイムスタンプがそれに終止符を打ちます。
- 「クリーンルーム」主張。 競合他社が同様のロジックを独自に開発したと主張します。あなたが18か月前に完成した動作するコードを持っていたことを証明できれば、彼らが越えられない壁を作れます。
- コンプライアンスと営業秘密。 監査人や法務チームは、ソースを公開することなく、知的財産や社内システムの存在証明をますます求めるようになっています。
Timestamp GITが改ざん防止タイムスタンプを自動化する仕組み
ここからは、暗号技術があなたの問題ではなくなる部分です。
一度インストールすれば、毎晩アンカリング
保護したいリポジトリにGitHub Appをインストールします。webhook経由で新しいコミットを検出します。それ以降、実行するコマンドも、管理するファイルも、開発者ワークフローの変更もありません — すべてのコミットが毎晩自動的にアンカリングされます。
内部では、保留中のハッシュがインメモリのキーバリューストアにキューイングされます。深夜になると、ワーカーがそれらをグループ化し、リポジトリごとに .txt マニフェストを書き出し、Merkleツリーを構築し、公開OpenTimestampsカレンダーを通じてルートをBitcoinにアンカリングします。Bitcoinの確認には通常約3時間かかるため、完成した証明は夜間実行の数時間後にリポジトリへ戻ってきます。
証明はあなたのリポジトリに届く
マニフェストと .ots レシートファイルは、専用の timestamps ブランチへ、あるいはソースリポジトリの外に置きたい場合は別のシャドウリポジトリへプッシュされます。標準モードでは、GitHub Appはソースリポジトリへの読み取り専用アクセスと、ターゲットリポジトリへの読み書きアクセスを必要とします。
誰も信頼せずに検証
- READMEバッジはライブの検証ステータスを表示し、誰でもたどれるリンクで確認できます。
- リポジトリステータスダッシュボード(
/status/{user}/{repo})は、証明の寿命、最も早いアンカー日、日次の規則性、Bitcoinのブロックとトランザクションデータ、カレンダーヒートマップ、ダウンロード可能な監査CSVとPDF証明書を公開します。 - 検証ページ(
/verification/{user}/{repo}/{date})は、多段Merkleチェーン全体を順にたどります — 計算はすべてあなたのブラウザ内でローカルに行われるため、あなたが何を検証しているかを誰も見ることはできません。 - REST APIは同じデータをプログラムから提供します。
# Last anchored Bitcoin block for a repository (public)
curl -s https://timestampgit.dev/api/statusLast/acme/payments-api | jq

# Total stamped commit count (public)
curl -s https://timestampgit.dev/api/statusCount/acme/payments-api | jq

# Full audit ledger as CSV (used for compliance exports)
curl -sL https://timestampgit.dev/api/audit/acme/payments-api -o audit-ledger.csv
プライベートリポジトリでは、これらのURLに暗号化されたHMACが付加され、あなたのサーバーインスタンスにスコープされるため、認可されたユーザーだけがステータスを読めます。
エンタープライズZKモード
セキュリティポリシーが第三者へのリポジトリアクセス付与を一切禁じている場合、エンタープライズZKモードはGitHub Appを、あなた自身のインフラ上で動く小さなGitHub Actionに置き換えます。ActionはコミットハッシュをTimestamp GIT APIへプッシュし、ターゲットリポジトリは依然として証明を受け取ります。あなたのソースリポジトリは決して読まれません。
エアギャップ環境向けのセルフホストDocker
最大限の制御のために、Timestamp GITはDockerイメージとして提供されます。クイックスタートのDocker Compose構成は次のようになります。
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull
docker compose up -d
docker compose logs -f timestampgit
起動後、アプリケーションは http://localhost:8080 で利用できます。初回起動時には、セットアップウィザードがGitHub Appの接続とインスタンスの設定を案内します。期間限定のデモライセンスは、Docker Licenseページのリクエストフォームを送信することで利用できます。
FAQ
Gitコミットのタイムスタンプを後から変更できますか?
はい。Gitのタイムスタンプはコミッターのマシンが設定する単なるメタデータです。git commit --amend --date でコミットを修正したり、git rebase で履歴を書き換えたり、コミットオブジェクトを直接編集したりできます。GitHubのようなホスティングプラットフォーム上でも、force-pushでタイムスタンプを変更できるため、それ自体では改ざん防止になりません。
Bitcoinアンカリングはどうやってタイムスタンプを改ざん防止にするのですか?
Timestamp GITはあなたのコミットハッシュを取得し、Merkleツリーを構築し、OpenTimestamps経由でルートをBitcoinトランザクションに埋め込みます。Bitcoinブロックで確認されれば、タイムスタンプは不変です — Timestamp GITを含め、誰も変更できません。あなたは .ots レシートを受け取り、誰でもそれをBitcoinブロックチェーンに対して検証できます。
Timestamp GITを使うのにOpenTimestampsのコマンドを実行する必要はありますか? いいえ。Timestamp GITはマネージドサービスです。GitHub Appを一度インストールすれば、毎晩自動的にコミットをアンカリングします。CLIも、手動のスタンピングも、OpenTimestampsプロトコルを学ぶ必要もありません。エアギャップ環境向けには、Dockerセルフホストのオプションがあります。
Bitcoinでアンカリングされたタイムスタンプは法的に有効な証拠になりますか?
暗号的タイムスタンプは存在の強力な証明を提供し、法的文脈でもますます受け入れられていますが、有効性は法域と証拠の提示方法に依存します。Timestamp GITは、弁護士や監査人と共有できる法廷対応の .ots レシートとPDF証明書を提供します。より詳しい議論はブロックチェーンのタイムスタンプは法的に有効な証拠か?をご覧ください。
結論
Gitのタイムスタンプは主張です。Bitcoinでアンカリングされたタイムスタンプは証拠です。この2つの差は、「我々が先に作った」と言うことと、何年も後に、あなたを疑うあらゆる理由を持つ人々の前でそれを証明できることの差です。
良い知らせは、その差を埋めるのに暗号プロジェクトがもう不要だということです。GitHub Appを一度インストールし、毎晩コミットをアンカリングさせ、.ots レシートを保管しておきましょう — さらに、埋め込み可能なバッジ、公開ステータスダッシュボード、そして誰かに求められたときのためのPDF証明書も用意されています。
プランは、公開リポジトリ向けの無料枠から始まり、プライベートリポジトリ向けのPro Agencyが月額49ドル、GitHub Actionワークフローを必要とするチーム向けのEnterprise ZKが月額199ドルです。リポジトリの公開範囲に合ったものを選び、今夜最初のアンカーを取得しましょう。
関連記事
