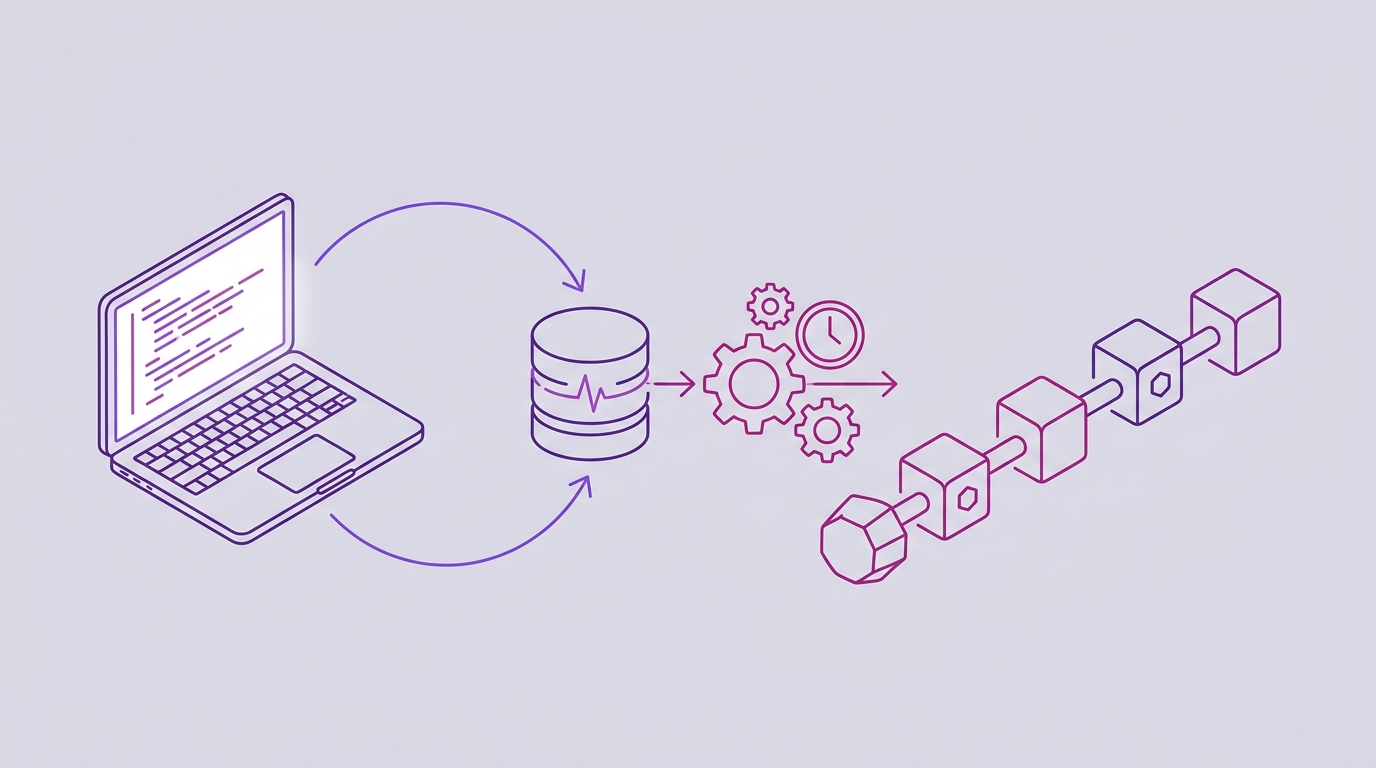
コミットに自動でタイムスタンプを付与するGitHub App
手動でのコミットのタイムスタンプ付与には、どれだけ規律を守っても解決できない単一障害点があります。それは開発者自身です。コミットのたびに、すべてのリポジトリで、半永久的に、誰かがコミットハッシュをエクスポートし、アンカーし、受領証を提出することを覚えておかなければなりません。最初のスプリントはうまくいきます。リリースの修羅場の後のスプリントはそうはいきません。
自動化はそれを逆転させます。各コミットに付随する雑務ではなく、アンカリングはリポジトリそのものの特性になります。GitHub Appを一度インストールすれば、その瞬間から監視対象リポジトリへのすべてのコミットがバッチ処理され、同じ夜にBitcoinブロックチェーンにアンカーされます。CLIツールも、保守すべきスクリプトも、開発者のマシンにインストールするものも何もありません。
これが、コミットに自動でタイムスタンプを付与するGitHub Appの実用的な売りであり、本記事ではそれを実際に運用するために何が必要かを扱います。一度きりのセットアップ、夜間パイプライン、その監視方法、そしてどこで壊れうるかです。手動の代替手段——自分でハッシュをエクスポートし、コミットのたびに基盤プロトコルを手作業で操作する——は、一度きりの作業なら実行可能ですが、ポリシーとしては維持できません。
手動でのコミットスタンプをやめよう:自動化が勝つ理由
反復作業は説明するのは簡単で、過小評価するのも簡単です。
- 開発者がコミットを終え、運が良ければハッシュをエクスポートしてアンカーすることを覚えている。
- 誰かが
git logを走査し、すでにスタンプ済みのものを除外して残りをプッシュするスクリプトを保守している——リベース、force-push、新しいラップトップがそれを壊すまでは。 - 受領証はどこかに溜まっていき、6か月後に弁護士がそれを求めたときには誰も再構成できない。
忘れることのコストは非対称です。フィーチャーブランチの途中でたった1つのコミットを逃すと、フィーチャー全体の証明の連鎖が壊れかねません。40日目にコードが存在したことは証明できても、1日目には証明できず、そして通常は1日目こそが重要な日付なのです。事後のバックフィルは機能しません。タイムスタンプは、あなたが主張する時点で作成された場合にのみ価値があるからです。
自動化の約束は狭く、具体的です。リポジトリにGitHub Appをインストールすれば、すべてのコミットが毎晩自動的にBitcoinにアンカーされます。コミットごとの儀式も、開発者ごとの導入も、チームの誰にもプロトコルの知識も必要ありません。
これは、防御可能な先行技術の証明を必要としながらも、それがどのように生成されるかの専門家になるつもりのない開発者やコンプライアンス責任者を対象としています。まず概念的な基礎を知りたい場合は、暗号学的先行技術とは?ソフトウェアチームのためのガイドをご覧ください。
一度きりのセットアップ:GitHub Appをインストールして忘れる
セットアップは一度のインストールだけで、その後はワークフローが開発者の視点から消えます。デプロイモードは2つあり、その違いは機能の違いではなく権限の判断です。
標準モード(GitHub App)
監視したいリポジトリにTimestamp GIT GitHub Appをインストールします。このアプリはHEADコミットハッシュのみを読み取り、ファイルの内容は決して読み取りません。そして証明を専用ブランチまたは別のシャドウリポジトリに書き込みます。GitHubの権限モデルには「コミットハッシュのみ」というスコープが存在しないため、このモードでは以下が必要です。
- ソースリポジトリへの読み取り専用アクセス(アプリが新しいコミットを認識できるようにするため)。
- ターゲットリポジトリへの読み書きアクセス(マニフェストと
.ots受領証ファイルがコミットされる場所)。
エンタープライズZKモード
エンタープライズZKモードでは、12行のGitHub Actionが自社インフラ上で実行され、コミットハッシュのみをTimestamp GIT APIにプッシュします。ソースコードが環境外に出ることはなく、サービスはソースリポジトリへの読み取りアクセスを必要としません。必要なのは、証明が保存されるターゲットリポジトリへの読み書きアクセスのみです。
このアクションが行う呼び出しは短く、あなた側から見ればスキーマレスです。
# Schematic: the GitHub Action authenticates with the HMAC-signed URL
# returned by the API, then posts the commit hash.
curl -X POST "https://timestampgit.dev/api/timestamp/ORG/REPO/TARGET/HMAC_SIGNATURE/COMMIT_ID"
オンプレミスのセットアップウィザード(/enterprise/{phase})が、ライセンスのアップロード、GitHub App OAuthネットワーク設定、組織メタデータを順に案内するので、これを手作業で構築する必要はありません。
すぐに得られるもの
どちらの場合も結果は同じです。専用のtimestampsブランチまたはシャドウリポジトリが自動的に現れ、マニフェストファイルと .ots 受領証の収集を開始します。開発者のマシンには何もインストールされません。ローカルデーモンも、配布すべきpre-commitフックも、新入社員向けのオンボーディングドキュメントもありません。新しい開発者のコミットは、監視対象リポジトリにプッシュしたというだけでアンカーされます。
マネージドなアプローチと自前構築のより広い比較については、OpenTimestampsの代替:マネージドGitタイムスタンプをご覧ください。
自動パイプライン:コミットからBitcoinアンカーまで
一度インストールされると、パイプラインは無人で実行されます。
- コミット検出。 GitHub AppがWebhook経由で新しいコミットを検出するか、あなたのGitHub ActionがコミットハッシュをAPIにプッシュします。
- ハッシュキュー。 コミットハッシュはインメモリのキーバリューストアに入り、1つずつではなくバッチ処理できるようになります。
- 深夜のcronワーカー。 毎晩、ワーカーが保留中のすべてのハッシュをグループ化し、リポジトリごとにマニフェスト
.txtファイルを作成し、Merkleツリーを構築し、公開OTSカレンダーを使ってOpenTimestamps証明を作成し、MerkleルートをBitcoinブロックチェーンにアンカーします。 - 証明の配信。 マニフェストと
.ots受領証ファイルが、専用のtimestampsブランチまたはシャドウリポジトリ内のあなたのリポジトリにプッシュで戻されます。
計画に組み込む価値のあるタイミングの詳細が1つあります。Bitcoinブロックチェーンでの確認には数時間——通常は約3時間——かかります。そのため、証明の書き込みは深夜ちょうどではなく、cron実行の数時間後に完了します。同期型のツールに慣れているなら、これがフローの中で行動ではなく忍耐を要する唯一の部分です。
バッチ処理はコスト以上に重要です。毎晩のハッシュはリポジトリごとのマニフェストにグループ化され、単一のMerkleルートに還元されるため、1つのBitcoinアンカーがバッチ内のすべてのコミットをカバーし、個々のコミットはそれぞれそのルートへ戻る検証可能なパスを持ちます。
全体を通じてゼロ知識: Timestamp GITは、実際のソースコードを決して見たり、コピーしたり、保存したりしません。スタンプされるのはGitハッシュのみです。ハッシュは一方向のフィンガープリントであり、その状態が何であったかを明かすことなく、正確なリポジトリ状態が存在したことを証明します。
このパイプラインのもう一端——受領証を検証済みの日付に戻す——を辿るには、Gitコミットのタイムスタンプを独立して検証する方法をご覧ください。
監視と障害対応:連鎖を無傷に保つ
検査できない自動化は、マーケティングが上手くなっただけのブラックボックスにすぎません。Timestamp GITは、連鎖が無傷であることを確認するいくつかの方法を提供します。
公開ステータスダッシュボード
https://timestampgit.dev/status/{user}/{repo} では、証明の寿命、最も早いアンカー日、日次の規則性、Bitcoinのブロックとトランザクションデータ、カレンダーヒートマップが得られます。ヒートマップはギャップを見つける最速の方法です。欠けた夜はすぐに目立ちます。
埋め込み可能なバッジ
Shields.ioの検証バッジをREADMEに追加すれば、誰でもアンカーステータスを一目で確認し、クリックして検証できます。/connected/{user}/{repo} の接続後ウィジェットから正確なスニペットをコピーしてください。ライブプレビューも含まれています。
[](https://timestampgit.dev/status/USER/REPO)
監視用のAPIエンドポイント
プログラムによるチェック——CIジョブ、社内ダッシュボード、コンプライアンスレポート——のために、これらの公開エンドポイントはJSONを返します。
# Last anchored Bitcoin block
curl -s https://timestampgit.dev/api/statusLast/octo/rocket | jq

# Total committed/stamped commit count
curl -s https://timestampgit.dev/api/statusCount/octo/rocket | jq

# Combined summary (what the Shields.io badge reads)
curl -s https://timestampgit.dev/api/statusSummary/octo/rocket | jq
任意のスケジューラに組み込める最小限のチェック:
import requests

BASE = "https://timestampgit.dev/api"

def last_anchor(user: str, repo: str) -> dict:
    r = requests.get(f"{BASE}/statusLast/{user}/{repo}", timeout=10)
    r.raise_for_status()
    return r.json()

if __name__ == "__main__":
    print(last_anchor("octo", "rocket"))
障害対応と監査証跡
夜間実行が失敗した場合、次の実行が保留中のハッシュを拾い上げます。コミットは破棄されず、キューに入れられます。ダッシュボードとバッジは最後に成功したアンカー日を示すので、ギャップは黙って隠れるのではなく可視化されます。紙の証拠が必要なときは:
# Full audit ledger as CSV
curl -OJ https://timestampgit.dev/api/audit/octo/rocket

# PDF certificate for a specific date
curl -OJ https://timestampgit.dev/api/report/octo/rocket/2026-10-14
プライベートリポジトリもサポートされています。プライベートリポジトリのステータスURLには、サーバーインスタンス固有の暗号化されたHMACが付加されるため、認可されたユーザーのみがステータスを読めます。
自動コミットタイムスタンプのベストプラクティス
-
独自のIPを含むすべてのリポジトリを監視する——特に営業秘密や特許可能なロジックを保持するものを。コードベースの半分をカバーする証明の連鎖は、コードベースの半分を保護します。
-
ハッシュ自体が機密である場合はエンタープライズZKモードを使う。 GitHub Actionはあなたのインフラからコミットハッシュのみをプッシュするので、サービスがソースリポジトリへの読み取りアクセスを必要とすることはありません。
-
エアギャップ環境や最大限の分離環境では、Dockerでセルフホストする。 ライセンスはDocker Licenseページから申請します。評価用に期間限定のデモライセンスが利用可能です。
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull docker compose up -d docker compose logs -f timestampgit起動後、アプリは
http://localhost:8080で利用でき、初回起動時にはセットアップウィザードがGitHub Appの接続を案内します。 -
受領証のサンプルを独立して検証する——標準のOpenTimestamps検証ツールをBitcoinブロックチェーンに対して使います。独立した検証こそが要点です。決してテストしなければ、機能しているかは分かりません。
-
監査CSVとPDF証明書をコードと一緒にバックアップする。 証明はリポジトリにありますが、非技術的なレビュアーが実際に読むのは証明書です。
-
プランの境界とプライベートリポジトリのコストについては、プライベートリポジトリ向けコードタイムスタンプサービス料金をご覧ください。
FAQ
CLIツールやOpenTimestampsコマンドを実行する必要はありますか? いいえ。Timestamp GITはマネージドサービスです。GitHub Appを一度インストールすれば、監視対象リポジトリへのすべてのコミットが毎晩自動的にBitcoinにアンカーされます。CLIツールも、OpenTimestampsコマンドも、手動ステップもありません。
Timestamp GITが事業を終了したらどうなりますか? あなたの証明はベンダー非依存です。SHA-256とOpenTimestampsプロトコル経由のBitcoinブロックデータのみに依存しているため、当社が消滅しても、標準のOpenTimestamps検証ツールを使ってオフラインで検証できます。
プライベートリポジトリにも使えますか? はい。プライベートリポジトリもサポートされています。プライベートリポジトリのステータスURLにはサーバーインスタンス固有の暗号化されたHMACが含まれるため、認可されたユーザーのみがステータスを閲覧できます。
コミットがアンカーされるまでどのくらいかかりますか?
夜間のcronワーカーが保留中のすべてのコミットハッシュをバッチ処理し、MerkleルートをBitcoinブロックチェーンにアンカーします。Bitcoinの確認には通常約3時間かかるため、.ots 証明ファイルはcron実行の数時間後に書き込まれます。
結論:一度設定すれば、永遠に証明できる
手動のタイムスタンプは、意図と習慣の間のギャップで失敗します。自動化はそのギャップを完全に取り除きます。Timestamp GITを一度インストールすれば、監視対象リポジトリへのすべてのコミットが開発者の介入なしに毎晩アンカーされ、継続的で不変の先行技術証明の連鎖が生まれます。
厳格なセキュリティ要件を持つチームには、エンタープライズZKモードが自社インフラからコミットハッシュのみをプッシュし、Dockerセルフホスティングがエアギャップ環境をカバーします。同じ自動ワークフローを、より厳密な分離で実現します。
今すぐリポジトリにGitHub Appをインストールして始めましょう。将来の法務チームがあなたに感謝するでしょう。
関連記事
