Installiere eine GitHub-App, um deine Commits automatisch zu zeitstempeln
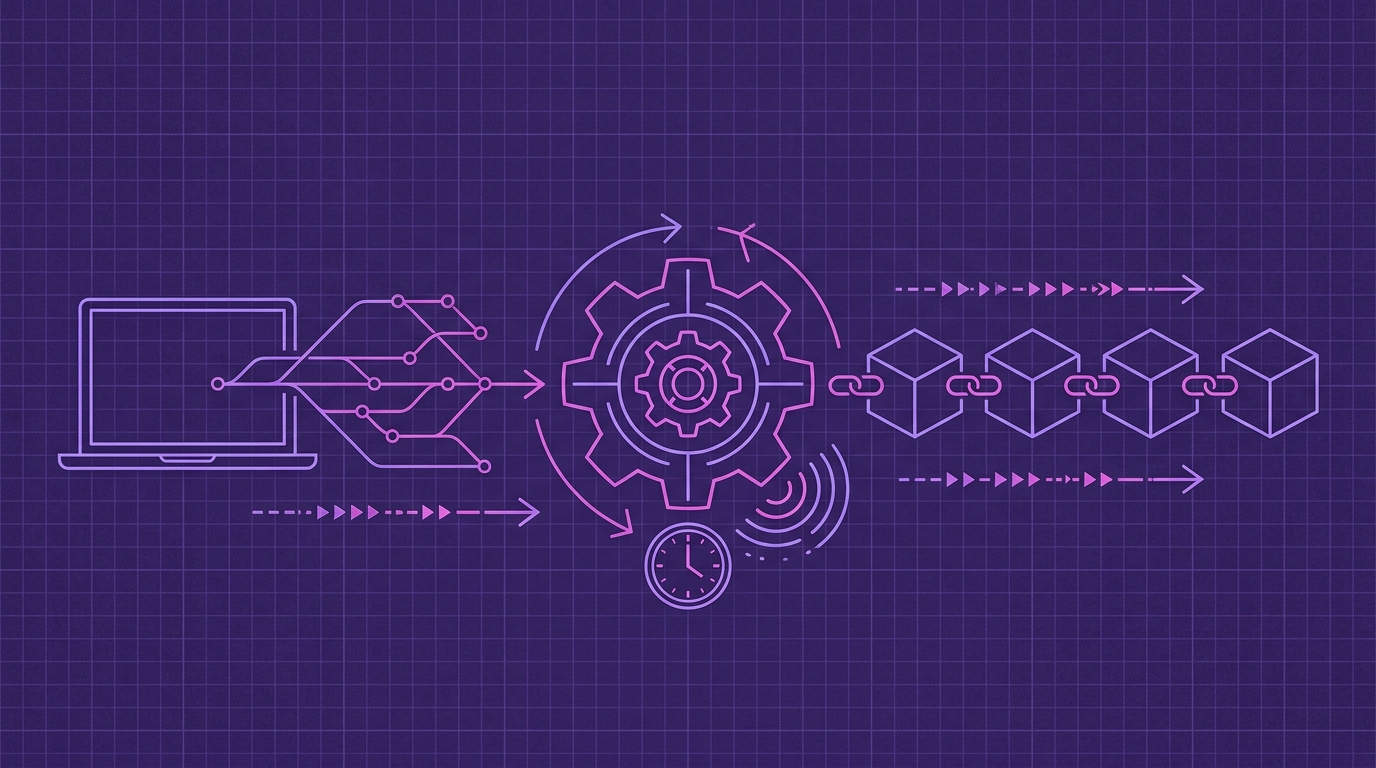
Du automatisierst bereits Builds, Tests, Linting und Deployment. Warum also würdest du Commits immer noch manuell zeitstempeln, wenn du den Stand der Technik nachweisen musst? Der mühsame Weg ist, Protokoll-Tooling Commit für Commit auszuführen und die Nachweisdateien selbst zu verwalten. Timestamp GIT ersetzt das durch eine verwaltete GitHub-App, die jeden Commit automatisch zeitstempelt und ihn in der Bitcoin-Blockchain verankert.
Der Workflow ist nach der Einrichtung bewusst langweilig: Installiere die GitHub-App einmal, wähle die Repositories aus, die du überwachen möchtest, und lass die nächtliche Pipeline .ots-Nachweisbelege erstellen. Es gibt keine CLI, die auf Entwickler-Rechnern installiert werden muss, keinen manuellen Befehl, den man vor einem Release im Kopf behalten muss, und kein fragiles lokales Zeitstempel-Archiv.
Dieser Artikel behandelt die einmalige Einrichtung, was zwischen Commit und Bitcoin-Verankerung passiert, wie du die Nachweise überwachst und die Praktiken, die deine Beweise gerichtsfest halten.
Einmalige Einrichtung: GitHub-App verbinden
Die Automatisierung beginnt mit einer einzigen Installation. Danach erledigt die GitHub-App zum Zeitstempeln von Commits die repetitive Arbeit für dich.
1. Installiere die Timestamp GIT GitHub-App
Installiere die App auf deinem persönlichen Konto oder deiner Organisation über das Timestamp-GIT-Dashboard. Während der Installation erteilst du Repository-Zugriff wie bei jeder anderen GitHub-App.
Im Standardmodus benötigt die App:
- Lesezugriff auf das Quell-Repository. GitHub bietet keine Berechtigung nur für Commit-Hashes an, daher benötigt die App mindestens Lesezugriff, um Commit-Hashes zu erkennen.
- Schreibzugriff auf das Ziel-Repository oder den Ziel-Branch. Nachweisdateien müssen irgendwo gespeichert werden. Das kann ein dedizierter
timestamps-Branch im Quell-Repository oder ein separates Schatten-Repository sein.
Selbst mit Lesezugriff liest die App nur den HEAD-Commit-Hash der überwachten Repositories. Sie liest keine Quelldateien, Diffs, Issues oder Pull-Request-Inhalte.
2. Wähle zu überwachende Repositories aus
Wähle nach der Installation die Repositories aus, die automatisch zeitgestempelt werden sollen. Öffentliche Repositories sind im kostenlosen Plan verfügbar. Private Repositories erfordern einen kostenpflichtigen Pro- oder Enterprise-Plan, abhängig von deinen Sicherheits- und Compliance-Anforderungen.
Es sind keine Änderungen am Anwendungscode erforderlich. Du installierst nichts auf Entwickler-Rechnern, und dein Team muss seinen Commit-Workflow nicht ändern.
3. Wähle die Nachweis-Zustellung
Standardmäßig erstellt die App einen dedizierten Git-Branch oder ein Schatten-Repository für Nachweis-Artefakte. Das hält die Beweise von deiner Haupt-Source-Historie getrennt und vermeidet, dass Pull Requests mit .ots-Dateien überladen werden.
Enterprise-ZK-Modus: Null Code-Zugriff
Wenn dein Code proprietär, reguliert oder luftabgeschottet ist, ist der Enterprise-ZK-Modus die strengere Option. Eine 12-zeilige GitHub Action läuft auf deiner Infrastruktur und überträgt nur den Commit-Hash an die Timestamp-GIT-API.
In diesem Modus benötigt die Timestamp-GIT-App überhaupt keinen Lesezugriff auf dein Quell-Repository. Du installierst die GitHub Action, und nur Commit-Hashes verlassen deine Umgebung. Dein Quellcode tut das niemals.
Optional: Docker-Self-Hosted-Modus
Für maximale Kontrolle ist Timestamp GIT auch als Docker-Image verfügbar. Das ist nützlich für luftabgeschottete Umgebungen oder Organisationen, die ihre gesamte Infrastruktur on-premises betreiben müssen.
Ein minimales Compose-Setup sieht so aus:
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
Starte es mit:
docker compose pull
docker compose up -d
docker compose logs -f timestampgit
Die Anwendung ist unter http://localhost:8080 verfügbar. Beim ersten Start führt dich ein Einrichtungsassistent durch das Verbinden deiner GitHub-App und die Konfiguration der Instanz.
Die automatisierte Pipeline: Vom Commit zur Bitcoin-Verankerung
Sobald die GitHub-App installiert ist, läuft der Zeitstempelprozess von selbst.
Schritt 1: Commit-Erkennung
Im Standardmodus erkennt die GitHub-App neue Commits über Webhooks. Im Enterprise-ZK-Modus überträgt deine GitHub Action Commit-Hashes im Rahmen von CI/CD an die API.
In beiden Fällen ist der einzige Datensatz, der in die Timestamp-GIT-Pipeline gelangt, der Commit-Hash.
Schritt 2: Nächtliche Bündelung und Bitcoin-Verankerung
Commit-Hashes werden in einem In-Memory-Key-Value-Store für die Bündelung gespeichert. Jede Nacht führt ein Cron-Worker Folgendes aus:
- Gruppiert alle ausstehenden Commit-Hashes.
- Erstellt eine Manifestdatei für jedes Repository.
- Baut einen Merkle-Baum aus dem Tages-Batch.
- Erstellt OpenTimestamps-Nachweise unter Verwendung öffentlicher OTS-Kalender.
- Verankert die Merkle-Wurzel in der Bitcoin-Blockchain.
Die tägliche Merkle-Wurzel ist das, was in Bitcoin eingebettet wird. Sobald diese Transaktion bestätigt ist, ist der Hash dauerhaft in einem bestimmten Bitcoin-Block eingefroren.
Schritt 3: Nachweis-Zustellung
Nachdem die Bitcoin-Transaktion bestätigt wurde, pusht Timestamp GIT die Manifest- und .ots-Belegdateien zurück an den dedizierten Timestamps-Branch oder das Schatten-Repository.
Die Bitcoin-Bestätigung dauert normalerweise etwa drei Stunden, nachdem der nächtliche Batch übermittelt wurde. Das bedeutet, dass für einen Commit, der tagsüber gemacht wurde, in der Regel am nächsten Tag eine Nachweisdatei verfügbar ist.
Schritt 4: Status und Verifizierung
Du kannst die Verankerungshistorie im Repository-Status-Dashboard einsehen. Das öffentliche Dashboard zeigt:
- Nachweis-Langlebigkeit
- Frühestes Verankerungsdatum
- Tägliche Verankerungsregelmäßigkeit
- Bitcoin-Block- und Transaktionsdaten
- Eine Kalender-Heatmap
- Herunterladbare Audit-CSV und PDF-Zertifikat
Für programmatischen Zugriff stehen öffentliche Status-Endpunkte zur Verfügung:
# Informationen zum zuletzt verankerten Bitcoin-Block
curl -s https://timestampgit.dev/api/statusLast/acme/payments-api

# Gesamtzahl der committeten und gestempelten Commits
curl -s https://timestampgit.dev/api/statusCount/acme/payments-api

# Kombinierte Zusammenfassung für Shields.io-Badges
curl -s https://timestampgit.dev/api/statusSummary/acme/payments-api
Das Produkt bietet außerdem einen authentifizierten Badge-Endpunkt, sodass du README-Badges mit einer einzigen Anfrage generieren kannst. Für private Repositories enthalten Badge-URLs einen verschlüsselten HMAC, sodass nur autorisierte Benutzer den Status sehen können.
Überwachung und Fehlerbehandlung
Automatisierung bedeutet nicht, das System zu ignorieren. Du solltest die Verankerungsregelmäßigkeit genauso überwachen wie den Zustand deiner CI.
Das Status-Dashboard ist der schnellste Ort, um einen fehlenden Tag zu erkennen. Wenn ein nächtlicher Batch keinen Nachweis erzeugt, wird das fehlende Datum als Lücke in der Kalender-Heatmap und in der Tagesregelmäßigkeitsansicht sichtbar.
Für programmatische Prüfungen können dieselben Endpunkte oben in dein internes Monitoring einfließen:
- Verwende
/api/statusLast/{user}/{repo}, um die jüngste Bitcoin-Verankerung zu bestätigen. - Verwende
/api/statusCount/{user}/{repo}, um gestempelte Commits mit deiner erwarteten Commit-Anzahl zu vergleichen. - Verwende
/api/audit/{user}/{repo}, um das vollständige Audit-Ledger als CSV herunterzuladen.
Beispiel:
# Vollständiges Audit-Ledger herunterladen
curl -OJ https://timestampgit.dev/api/audit/acme/payments-api

# PDF-Zertifikat für ein bestimmtes Datum herunterladen
curl -OJ https://timestampgit.dev/api/report/acme/payments-api/2026-09-13
Da das System Hashes um Mitternacht bündelt und die Bitcoin-Bestätigung etwa drei Stunden dauert, behandle einen neu gepushten Commit erst dann als vollständig zeitgestempelt, wenn die Nachweisdatei im Timestamps-Branch erscheint.
Schließlich kann jeder eine .ots-Datei unabhängig gegen die Bitcoin-Blockchain verifizieren. Der Nachweis basiert auf standardmäßigen OpenTimestamps-Belegen und Bitcoin-Blockdaten, sodass die Verifizierung nicht davon abhängt, dass Timestamp GIT verfügbar bleibt.
Best Practices für automatisiertes Zeitstempeln
1. Aktiviere es für alle kritischen Repositories
Nur öffentliche Repositories zu zeitstempeln, lässt private interne Arbeit ungeschützt. Patent-Trolle und Mitarbeiterstreitigkeiten betreffen oft proprietäre Systeme, die deine Infrastruktur nie verlassen. Verwende dafür die Private-Repo-Pläne oder den Enterprise-ZK-Modus.
2. Verwende den Enterprise-ZK-Modus für Geschäftsgeheimnisse
Wenn ein Repository Geschäftsgeheimnisse oder regulierten Code enthält, gewähre keiner Drittanbieter-App Lesezugriff darauf. Verwende die GitHub Action, sodass nur Commit-Hashes deine Umgebung verlassen.
3. Schütze den Timestamps-Branch
Die .ots-Belege und Manifestdateien sind deine Beweise. Behandle den dedizierten Timestamps-Branch oder das Schatten-Repository als unveränderlichen Beweisspeicher. Beschränke den Schreibzugriff auf die App und erforderliche Administratoren.
4. Archiviere Audit-Aufzeichnungen regelmäßig
Lade Audit-CSVs und PDF-Zertifikate nach einem Zeitplan herunter, z. B. vierteljährlich oder vor größeren Releases. Bewahre Kopien in deinem Compliance- oder Rechtsarchiv auf. Der Blockchain-Nachweis existiert unabhängig davon, aber ein organisierter Audit-Trail erleichtert die rechtliche Prüfung erheblich.
5. Füge deinem README ein Verifizierungs-Badge hinzu
Öffentliche Verifizierungs-Badges sind eine einfache Möglichkeit, zu signalisieren, dass ein Repository automatisches Zeitstempeln aktiviert hat. Verwende den Badge-Link aus dem Dashboard oder der authentifizierten API, um ein Shields.io-Badge in dein README einzubetten.
FAQ
Liest die GitHub-App meinen Quellcode?
Nein. Im Standardmodus liest die App nur den HEAD-Commit-Hash. Im Enterprise-ZK-Modus überträgt eine GitHub Action auf deiner Seite nur den Commit-Hash an die API, sodass die App niemals Zugriff auf dein Repository hat.
Wie lange dauert es, bis ein Commit zeitgestempelt ist?
Commits werden den ganzen Tag über gesammelt und in einem nächtlichen Batch in Bitcoin verankert. Nachdem der Batch übermittelt wurde, dauert die Bitcoin-Bestätigung in der Regel etwa 3 Stunden. Du erhältst die .ots-Nachweisdatei, sobald die Bestätigung erfolgt ist.
Kann ich den Zeitstempel ohne Timestamp GIT verifizieren?
Ja. Die Nachweise sind standardmäßige OpenTimestamps-.ots-Dateien. Jeder kann die Datei herunterladen und lokal mit Open-Source-Tools gegen die Bitcoin-Blockchain verifizieren. Timestamp GIT bietet außerdem einen webbasierten Verifizierer und PDF-Zertifikate.
Ist Self-Hosting verfügbar?
Ja. Timestamp GIT bietet ein Docker-Image für Self-Hosting an, das für luftabgeschottete oder stark regulierte Umgebungen geeignet ist. Eine zeitlich begrenzte Demo-Lizenz ist auf Anfrage erhältlich.
Fazit: Einrichten und vergessen
Manuelles Zeitstempeln ist fragil, weil es davon abhängt, dass jemand daran denkt, es zu tun. Eine GitHub-App-basierte Pipeline beseitigt diesen Fehlermodus.
Mit Timestamp GIT installierst du einmal, wählst Repositories aus und lässt den nächtlichen Worker Commit-Hashes in Bitcoin verankern. Dein Team schreibt weiterhin normal Code. Die Beweise sammeln sich automatisch als .ots-Dateien, Audit-Berichte und Status-Badges an.
Installiere noch heute die Timestamp GIT GitHub-App oder starte mit dem kostenlosen Plan für öffentliche Repositories. Pro- und Enterprise-Pläne sind für private Repositories und strengere Zero-Knowledge-Deployments verfügbar.
Verwandte Beiträge
- Wie Startups ihre Software-IP ohne Patente schützen können
- Kostenloses Open-Source-Git-Zeitstempeln mit Timestamp GIT
- Was ist kryptografisches Zeitstempeln und wie schützt es deinen Code?
