OpenTimestamps vs Timestamp GIT: 手動プルーフか、GitHub Appか?
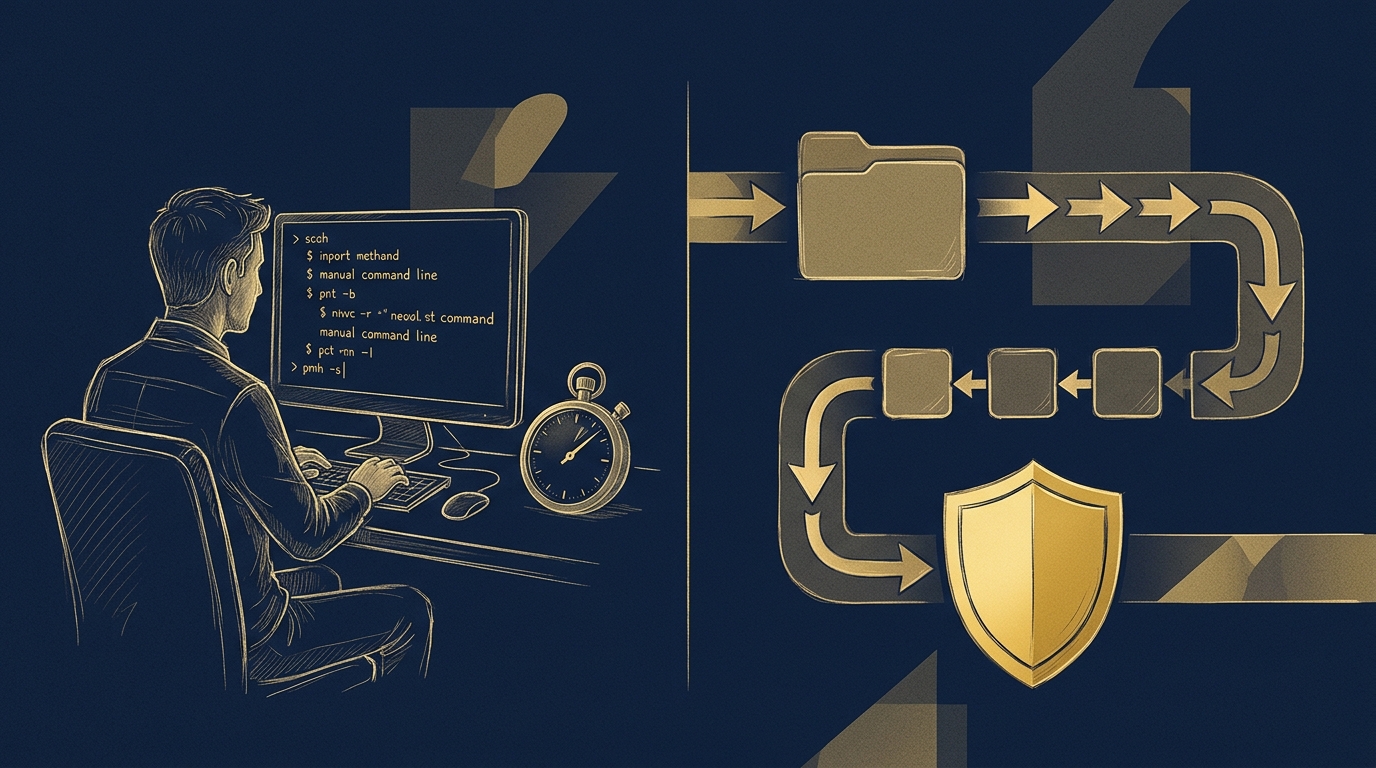
あなたは重要な決断をしました。Git コミットを Bitcoin にアンカーし、半年後あるいは6年後に、特定の作業が特定の日付に存在していたことを証明できるようにする、という決断です。次に来るのは、より実践的な第二の決断です。OpenTimestamps プロトコルを自分で運用するのか、それともマネージドな GitHub App に任せるのか。
この問いは暗号技術の話ではありません。どちらの道も同じ場所にたどり着きます。コミットハッシュの Merkle ルートが OpenTimestamps 経由で Bitcoin ブロックに埋め込まれるのです。問われているのは、そのパイプラインを誰が運用するのか、どれだけのエンジニアリング時間がかかるのか、そしてコンプライアンスチームが何に承認を与える必要があるのか、ということです。本記事では、実際に導入判断を左右する基準——導入の容易さ、自動化、セキュリティモデル、統合、コスト——で両アプローチを比較します。
そもそもなぜタイムスタンプを取るのか、まだその根拠を固めている段階なら、まず Cryptographic Prior Art: The Startup Shield Against Patent Trolls をお読みください。本記事は、すでに納得済みでツールを選んでいる読者を想定しています。
全体像: Git タイムスタンプの選択肢とは?
選択肢は本質的に3つあります。
1. 生のプロトコル。 OpenTimestamps はオープンなプロトコルで、リファレンスの CLI ツールが提供されています。これをインストールし、公開カレンダーサーバーにハッシュを送信し、プルーフファイルを管理し、最終的にはアンカリングトランザクションが Bitcoin ブロックで確認された時点でプルーフをアップグレードします。無料で、ベンダー非依存で、まさに他のすべてがその上に成り立つ基盤です。ただし、スケジューリング、バッチ処理、ストレージ、プルーフのライフサイクル、確認の監視といった運用負担のすべてを自分で負うことになります。
2. プロトコルの上に載るマネージドサービス。 Timestamp GIT は、OpenTimestamps のワークフロー全体を自動化する SaaS と GitHub App です。リポジトリに GitHub App をインストールすれば、以降はすべてのコミットが自動的に拾われ、毎晩アンカーされます。開発者マシンに CLI は不要、手動のスタンプ作業も不要、プルーフファイルの追跡も不要です。証拠はマニフェストと .ots レシートとしてあなた自身のリポジトリに戻り、ダッシュボードではバッジ、PDF 証明書、監査用 CSV が提供されます。
3. 自作スクリプトや汎用タイムスタンプサービス。 チームによっては、cron ジョブをカレンダーサーバーに繋いだり、GitHub 連携のない汎用ドキュメントタイムスタンプサービスを購入したりします。これらも機能はしますが、通常は誰かが保守しなければならない専用コードベースか、リリースごとの手動アップロード手順のどちらかになります。そしてそれはまさに、3か月後にタイムスタンプがひっそりと止まってしまう原因となる摩擦なのです。
エアギャップ環境や厳格なデータレジデンシー環境向けに、Timestamp GIT は自分でホストする Docker イメージとしても提供されています。詳細は Self-Host Git Timestamping With Docker Compose で解説しています。ここでの比較は、手動のプロトコル作業対マネージドで自動化されたパイプラインです。
選定基準: 適切なアプローチの選び方
導入の容易さ
生のプロトコルでは、セットアップはプロジェクトそのものです。スタンプを行うすべてのマシンにツールをインストールし、プロセスを文書化し、バッチ戦略を決め、チームをトレーニングします。Timestamp GIT のセットアップは GitHub App のインストールです。標準モードでは、ソースリポジトリへの読み取り専用アクセス(GitHub には「コミットハッシュのみ」という権限スコープがありません)と、プルーフを書き込むターゲットリポジトリへの読み書きアクセスが必要です。
開発者マシンにインストールするものは何もありません。それが要点です。開発者が何かを忘れずに行うことに依存するタイムスタンプは、いずれ必ず抜けが生じるタイムスタンプなのです。
自動化
手動スタンプは、人間がコミット単位またはバッチ単位で行う作業です。Timestamp GIT はパイプライン自体を運用します。Webhook がコミットを検出し、ハッシュがインメモリのキーバリューストアにキューイングされ、深夜の cron ワーカーがすべてをリポジトリ単位のマニフェストにまとめ、Merkle ツリーを構築し、OpenTimestamps プルーフを生成し、Merkle ルートを Bitcoin にアンカーします。
計画しておく価値のある運用上の詳細が1つあります。Bitcoin の確認には通常約3時間かかるため、プルーフは深夜バッチの数時間後に到着します。00:01 ではありません。
セキュリティとプライバシー
ここが、2つのモデルが程度の差ではなく、性質の違いとして分かれる点です。プロトコルを自分で運用すれば完全な制御が得られますが、完全な露出も負います。鍵素材、カレンダーの可用性、プルーフの保存、そしてプロセスがひっそりと壊れるリスクを自分で抱えることになります。Timestamp GIT のモデルは設計上ゼロ知識です。ソースコードを一切見ず、コピーせず、保存しません。扱うのはコミットハッシュだけです。
SaaS にコミットハッシュすら見せたくない場合は、Enterprise ZK モードがプッシュ処理をあなた自身の CI に移します。12行の GitHub Action があなたのインフラ上で実行され、ハッシュだけを Timestamp GIT API に送信します。このモードでは、サービスはターゲットリポジトリへの読み書きアクセスのみを必要とし、ソースはあなたの環境から一切出ません。
統合と検証
生のプルーフはスタンドアロンの .ots ファイルです。ポータブルですが、保存し、見つけ出し、弁護士に説明しなければなりません。Timestamp GIT はマニフェストとレシートを専用の timestamps ブランチまたはシャドウリポジトリに書き込み、さらにプレゼンテーション層を追加します。
- README 用の埋め込み可能な Shields.io バッジと、公開検証リンク。
- プルーフの寿命、最古のアンカー日、毎日の規則性、Bitcoin のブロックとトランザクションデータ、カレンダーヒートマップ、ダウンロード可能な監査 CSV と PDF 証明書を表示するリポジトリステータスダッシュボード。
- ブラウザ内で Merkle チェーン全体をローカルに計算するステップバイステップの検証ページ。検証する内容はどこにも送信されません。
公開ステータスデータは認証なしで照会できます。
# Last anchored Bitcoin block for a repo
curl -s https://timestampgit.dev/api/statusLast/acme/payments-core

# Combined summary, suitable for Shields.io
curl -s https://timestampgit.dev/api/statusSummary/acme/payments-core
監査成果物もそれぞれ1リクエストで取得できます。
# Full audit ledger as CSV
curl -sO https://timestampgit.dev/api/audit/acme/payments-core

# PDF certificate for a specific day
curl -sO https://timestampgit.dev/api/report/acme/payments-core/2026-11-13
プライベートリポジトリでは、暗号化されたインスタンス固有の HMAC が URL に付加されるため、認可されたユーザーだけがステータスを読めます。
コスト
OpenTimestamps 自体は無料です。実際のコストはエンジニアリング時間です。初期構築、継続的な保守、そしてパイプラインがひっそりと止まるという目に見えないコストです。Timestamp GIT は段階制です。公開リポジトリ向けの Open Source が無料、プライベートリポジトリ向けの Pro Agency が月額 $49、GitHub Action モデル向けの Enterprise ZK が月額 $199 です。予測可能な費用項目で、保守の負債はありません。
並列比較: OpenTimestamps vs Timestamp GIT
| 基準 | OpenTimestamps(生のプロトコル) | Timestamp GIT(マネージド GitHub App) |
|---|---|---|
| セットアップの手間 | CLI ツールをインストールし、バッチ処理を定義し、チーム向けにプロセスを文書化 | GitHub App をインストールし、リポジトリを接続すれば完了 |
| 自動化レベル | コミット単位またはバッチ単位の手動スタンプ | Webhook 検出、毎晩の cron バッチ処理、自動アンカリング |
| セキュリティモデル | 自己管理: 鍵、ストレージ、カレンダー、稼働率を自分で所有 | ゼロ知識: コミットハッシュのみ処理。Enterprise ZK はハッシュを CI 内に留める |
| 検証方法 | プロトコルツールによる手動のプルーフ処理 | ブラウザベースの Merkle 検証、バッジ、ダッシュボード、PDF 証明書、CSV 監査台帳 |
| GitHub 統合 | ネイティブにはなし | ネイティブな GitHub App。プルーフは timestamps ブランチまたはシャドウリポジトリに書き込み |
| コスト | ソフトウェアは無料、エンジニアリング時間で支払う | 無料(公開リポジトリ)、月額 $49 Pro Agency、月額 $199 Enterprise ZK |
| サポート | コミュニティ | プロダクトチーム |
コンプライアンス上最も重要な行はこれです。Timestamp GIT は独自のプルーフ形式を発明しません。同じ OpenTimestamps プロトコルと同じ Bitcoin ブロックデータを使用するため、あなたの .ots レシートはベンダー非依存のままです。仮に Timestamp GIT が明日消えても、リポジトリ内のプルーフは OpenTimestamps 互換のあらゆるツールで検証できます。
マネージドな体験を自前のインフラで必要とするチームには、Docker セルフホストライセンスが第3の選択肢です。クイックスタートの Docker Compose 構成は次のようになります。
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull
docker compose up -d
docker compose logs -f timestampgit
アプリは http://localhost:8080 で起動し、初回起動ウィザードが GitHub App の接続とインスタンスの設定を案内します。期間限定のデモライセンスは、Docker License ページのリクエストフォームから入手できます。
結論: どちらを選ぶべきか?
生のプロトコルを選ぶべきなのは、社内にブロックチェーンや暗号技術の専門知識があり、パイプラインのあらゆるステップを制御する必要があり、それに伴う運用リスク——多忙な時期に手動スタンプが止まってしまうリスクを含む——を引き受けることに本当に納得している場合です。
Timestamp GIT を選ぶべきなのは、暗号学的な先行技術を副業プロジェクトにせずに手に入れたい場合です。具体的には次のようなケースです。
- スタートアップと創業者——特許出願前に先行技術を確保し、デューデリジェンスで示せる IP の成熟度を求める。
- 代理店や開発会社——支払い紛争時に防御可能な納品日と、プロフェッショナルな著作証明書を必要とする。
- フリーランサー——再利用可能なライブラリやポートフォリオ作品を、他人に主張されないよう保護する。
- コンプライアンスチーム——開発者にプロトコルを学ばせることなく、監査証跡を備えた法廷で使える証拠を必要とする。
オープンソースリポジトリ向けの無料枠があるため、これは低リスクの実験です。リポジトリを1つ接続し、一晩待って、timestamps ブランチに何が届くか見てみてください。
FAQ
Timestamp GIT のプルーフを、同社のサービスなしで検証できますか?
はい。Timestamp GIT は Bitcoin ブロックチェーンにアンカーされた標準の OpenTimestamps .ots レシートファイルを生成します。OpenTimestamps 互換のあらゆるツールを使って独立に検証でき、ベンダー非依存が確保されます。
Timestamp GIT は私のソースコードを見ますか?
いいえ。Timestamp GIT はゼロ知識モデルで動作します。処理するのはコミットハッシュのみで、ソースコードは決して扱いません。Enterprise ZK モードでは、GitHub Action があなたのインフラからハッシュをプッシュするため、サービスがリポジトリへの読み取りアクセスを持つことはありません。
Timestamp GIT は法廷で証拠として認められますか?
プルーフは暗号学的に検証可能で、不変性で広く知られる Bitcoin ブロックチェーンにアンカーされています。証拠能力は法域と法的文脈に依存するため、弁護士に相談してください。Timestamp GIT は証拠要件を支える PDF 証明書と監査証跡を提供します。より詳しい解説は Is a Bitcoin Timestamp Admissible as Evidence? A Compliance Guide をご覧ください。
Timestamp GIT の利用をやめたらどうなりますか?
既存のプルーフは、OpenTimestamps 経由で Bitcoin ブロックチェーンに埋め込まれているため、永久に有効かつ検証可能です。ロックインはなく、プルーフはベンダー非依存です。
まとめ
どちらの道もあなたの作業を Bitcoin にアンカーします。チームが出荷で忙しいときにも動き続けるのは、そのうち片方だけです。プロトコルは耐久性のある部分であり、それを取り巻く運用規律は壊れやすい部分です。そしてまさにその部分を、Timestamp GIT はあなたの手から引き受けます。
GitHub App をインストールし、最も価値のあるロジックを含むリポジトリを指定して、あとは毎晩の cron ワーカーに任せてください。最初のプルーフは深夜の数時間後に届き、それ以降は二度と気にする必要のない、永続的で検証可能な記録になります。timestampgit.dev から始めましょう。
関連記事
- Self-Host Git Timestamping With Docker Compose
- Cryptographic Prior Art: The Startup Shield Against Patent Trolls
- Is a Bitcoin Timestamp Admissible as Evidence? A Compliance Guide
- Timestamp GIT Alternatives for Code Timestamping: Compared
