Timestamp GIT vs. OpenTimestamps CLI: Was passt zu Ihrem Team?
Sie haben die interessante Entscheidung bereits getroffen: Ihre Git-Historie wird in der Bitcoin-Blockchain verankert, sodass Sie Monate oder Jahre später beweisen können, dass ein Commit zu einem bestimmten Datum existiert hat. Gute Entscheidung.
Die langweilige – und deutlich teurere – Entscheidung kommt als Nächstes. Wer betreibt die Pipeline?
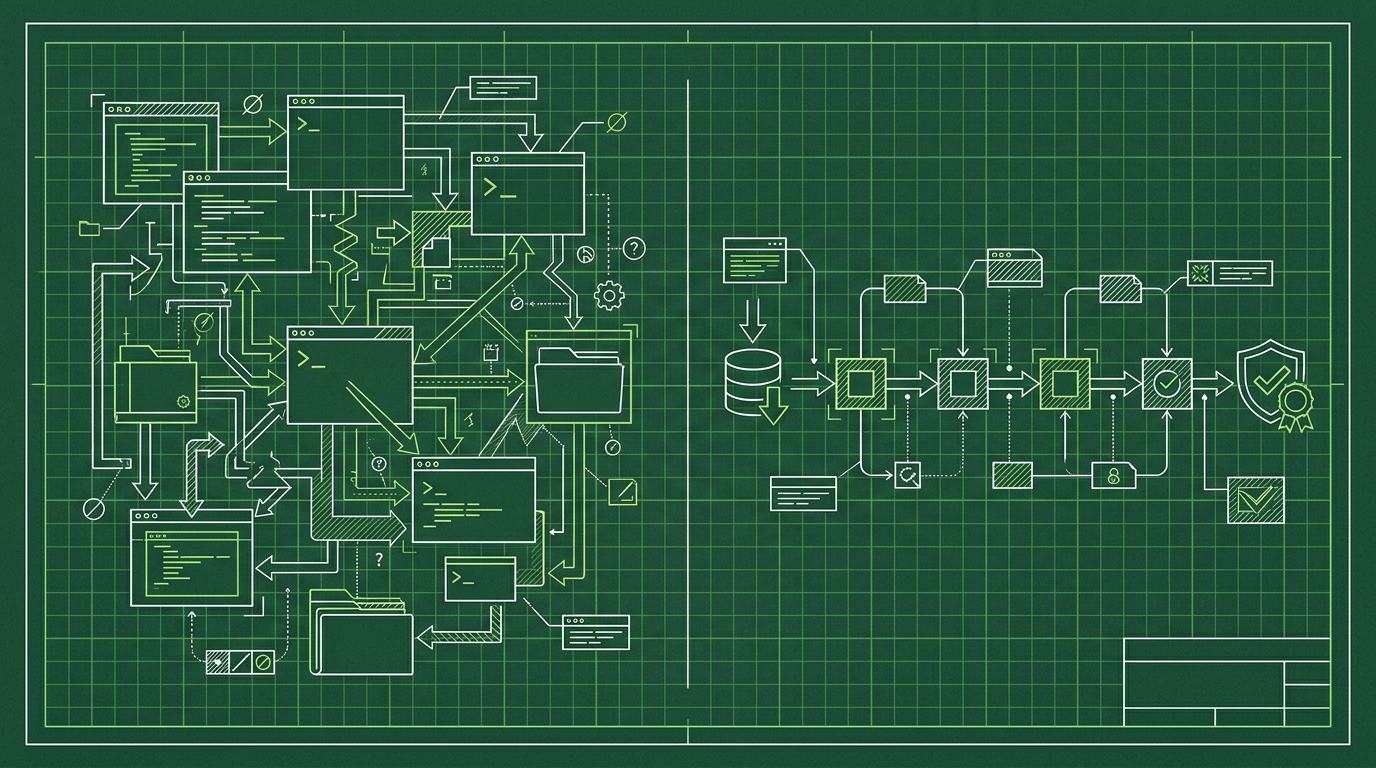
Sie können sie selbst auf Basis der OpenTimestamps CLI bauen, oder Sie übergeben den gesamten Kreislauf an einen Managed Service. Beide Wege enden mit einem in Bitcoin verankerten Nachweis. Sie unterscheiden sich jedoch enorm darin, wie viel Engineering-Zeit, operativer Betreuungsaufwand und Audit-Dokumentation bei Ihrem Team landen. Dieser Artikel ist ein Käufervergleich zwischen den beiden Optionen – geschrieben für Entwickler, die die Pipeline verantworten, und für Compliance-Verantwortliche, die die Nachweise verantworten.
Die Kaufentscheidung: Manuelle CLI vs. verwaltete Automatisierung
Das OpenTimestamps-Protokoll ist offen und kostenlos. Nichts hindert Sie daran, es in Ihre eigenen Skripte einzubinden: Hashes sammeln, bündeln, Receipts erzeugen, irgendwo dauerhaft speichern und hoffen, dass jemand daran denkt zu prüfen, ob jeder Nachweis irgendwann in einem Bitcoin-Block bestätigt wurde.
Genau dieses „hoffen, dass jemand daran denkt“ ist der Knackpunkt. Eine Timestamping-Pipeline ist nicht schwer zu starten und überraschend schwer, über Jahre hinweg korrekt zu halten. Bitcoin-Anchoring ist asynchron – ein Nachweis ist nicht in dem Moment final, in dem er erstellt wird; eine Bestätigung in einem Block dauert Stunden. Jemand muss ausstehende Nachweise verfolgen, sie erneut prüfen, die Ergebnisse speichern und das Ganze über Personalwechsel hinweg am Laufen halten.
Timestamp GIT nimmt diesen Kreislauf und versteckt ihn hinter einer GitHub App. Sie installieren sie, wählen Repositories aus, und jeder Commit-Hash wird jede Nacht automatisch verankert. Keine CLI auf Entwickler-Rechnern, kein eigener Cron-Job, kein manuelles Verifikationsritual.
Der Kompromiss ist symmetrisch und ehrlich:
- CLI: maximale Kontrolle, keine Lizenzkosten, das gesamte operationelle Risiko liegt bei Ihnen.
- Timestamp GIT: weniger Kontrolle über die Interna, planbare Kosten, operationelles Risiko (und die langweiligen Teile) vom Anbieter übernommen.
Dieser Vergleich bleibt auf der operativen und Compliance-Ebene. Wenn Sie die Protokolltheorie interessiert, lesen Sie zuerst What Does a Bitcoin Timestamp Prove About Your Code? – der Rest dieses Artikels setzt voraus, dass Sie wissen, warum Sie Nachweise wollen, nicht wie das Hashing funktioniert.
Die Landschaft: Welche Optionen gibt es für Git-Commit-Timestamping?
In der Praxis zeigen sich drei realistische Szenarien:
1. OpenTimestamps CLI (Do-it-yourself). Eine kostenlose Open-Source-Toolchain zum Erstellen und Prüfen von Timestamp-Nachweisen für Dateien. Es ist wirklich gute Software, und es ist dasselbe Protokoll, auf dem alle anderen aufbauen. Aber sie weiß nicht, was Git ist. Sie schreiben den Klebstoff: ein Skript, das Commit-Hashes extrahiert, sie bündelt, die Toolchain aufruft, die resultierenden .ots-Receipts irgendwo dauerhaft hochlädt, und einen zweiten Prozess, der jeden Nachweis verfolgt, bis er in einem Bitcoin-Block landet. Das ist der harte Weg, und er ist ein dauerhafter Wartungsposten.
2. Timestamp GIT (verwaltet). Ein SaaS mit einer GitHub App. Es liest den HEAD-Commit-Hash überwachter Repositories, bündelt um Mitternacht alle ausstehenden Hashes aller Kunden, baut pro Repository einen Merkle-Baum und verankert die Merkle-Wurzel über das OpenTimestamps-Protokoll in Bitcoin. Das Manifest und die .ots-Receipts werden in Ihr eigenes Repo zurückgeschrieben – entweder in einen dedizierten timestamps-Branch oder in ein separates Shadow-Repository. Dazu kommen Verifikations-Badges, ein öffentliches Status-Dashboard, Audit-CSV/PDF-Exporte und eine REST-API.
3. Hybrid. Managed Service für die kontinuierliche Abdeckung von allem, was ausgeliefert wird, plus ein manueller Prozess für das gelegentliche Artefakt außerhalb von Git (ein Design-Dokument, eine Spezifikation, ein Firmware-Blob). Das ist üblich und sinnvoll. Die Nachweise sind kompatibel; nichts bricht, wenn Sie mischen.
Eine Sache sollte man klar sagen: Sie können die Git-Historie nicht nachträglich timestampen und denselben Wert erhalten. Nachweise zählen am meisten, wenn sie kontinuierlich und langweilig sind und jeden Commit abdecken – einschließlich desjenigen, der sich achtzehn Monate später in einem Patentstreit als wichtig erweist.
Auswahlkriterien: Wie Sie Ihre Optionen bewerten
Fünf Kriterien entscheiden das in der Praxis. Bewerten Sie beide Optionen anhand jedes Kriteriums, bevor Sie auf das Preisschild schauen.
Einfachheit der Einrichtung. Der CLI-Weg bedeutet Skripting, Design der Nachweis-Speicherung und Entscheidungen darüber, auf welche OpenTimestamps-Kalenderserver Sie sich verlassen. Rechnen Sie mit Tagen für die erste Version und laufender Zeit für Drift. Timestamp GIT wird als GitHub App installiert: Repository verbinden, fertig. Im Standardmodus benötigt es Lesezugriff auf das Quell-Repository (GitHub hat keinen Scope für „nur Commit-Hash“) und Lese-/Schreibzugriff auf das Repository, in dem die Nachweise gespeichert werden. Auf Entwickler-Rechnern wird nichts installiert.
Automatisierung. Mit der CLI erfolgen Timestamps, wenn Ihr Skript läuft – das heißt per Cron-Job, CI-Schritt oder durch einen Menschen. Mit Timestamp GIT gruppiert ein Cron-Worker um Mitternacht alle ausstehenden Hashes, schreibt pro Repo Manifeste, baut den Merkle-Baum, erstellt die Nachweise und verankert die Wurzel. Die Bitcoin-Bestätigung dauert typischerweise etwa drei Stunden, sodass die Receipts einige Stunden nach Mitternacht unbeaufsichtigt erscheinen.
Sicherheit und Datenschutz. Selbstgebaute Pipelines halten alles im Haus, aber Sie besitzen auch jeden Fehlermodus. Timestamp GIT ist von Grund auf Zero-Knowledge: Es sieht, kopiert oder speichert niemals Quellcode – nur Commit-Hashes. Zwei Bereitstellungsmodi decken das Spektrum ab:
- Standardmodus (GitHub App): automatisch, Lesezugriff auf die Quelle, Lese-/Schreibzugriff auf das Nachweis-Ziel.
- Enterprise-ZK-Modus: eine 12-zeilige GitHub Action läuft auf Ihrer Infrastruktur und überträgt nur den Commit-Hash an die API, sodass der Dienst niemals Lesezugriff auf das Quell-Repository benötigt.
Für air-gapped oder Umgebungen mit maximaler Sicherheit führt die selbst gehostete Docker-Lizenz dieselbe Anwendung in Ihrem eigenen Netzwerk aus.
Integration und Auditierbarkeit. Die CLI liefert Ihnen rohe .ots-Dateien und überlässt das Reporting Ihnen. Timestamp GIT liefert einbettbare README-Badges, ein öffentliches Status-Dashboard pro Repository (Nachweis-Langlebigkeit, frühestes Ankerdatum, tägliche Regelmäßigkeit, Bitcoin-Block- und Transaktionsdaten, eine Kalender-Heatmap), herunterladbare Audit-CSV, PDF-Zertifikate pro Datum und eine Verifikationsseite, auf der die vollständige Merkle-Kette lokal im Browser berechnet wird.
Kosten. Die CLI ist lizenzkostenlos und teuer in Ingenieurstunden – und diese Stunden wiederholen sich. Timestamp GIT ist gestaffelt: Open Source (kostenlos, öffentliche Repos), Pro Agency (49 $/Monat, private Repos), Enterprise ZK (199 $/Monat, GitHub Actions). Das Docker-Image wird separat lizenziert, mit einer zeitlich begrenzten Demo-Lizenz auf Anfrage. Eine detaillierte Aufschlüsselung finden Sie in Git Commit Timestamp Service Pricing: Which Tier Fits Your Team.
Direkter Vergleich: Timestamp GIT vs. OpenTimestamps CLI
| Kriterium | OpenTimestamps CLI | Timestamp GIT |
|---|---|---|
| Einrichtungsaufwand | Tage des Skriptings: Hash-Extraktion, Bündelung, Nachweis-Speicherung, Kalender-Konfiguration | GitHub App installieren, Repos auswählen. Keine Code-Änderungen, nichts auf Entwickler-Rechnern |
| Automatisierungsgrad | Was auch immer Sie planen – Cron, CI oder manuelle Läufe | Automatisches nächtliches Anchoring über einen Cron-Worker um Mitternacht |
| Sicherheitsmodell | Volle Kontrolle; Ihre Infrastruktur, Ihre Schlüssel- und Speicherentscheidungen | Zero-Knowledge: nur Hashes. Standard (GitHub App) oder Enterprise ZK (12-zeilige GitHub Action); Docker für air-gapped |
| Nachweis-Lieferung | Dateien, die Sie selbst erzeugen und speichern | Manifest .txt + .ots-Receipts, gepusht in einen timestamps-Branch oder ein Shadow-Repository |
| Verifikationsmethoden | Standard-OpenTimestamps-Verifikationstools, von Ihnen ausgeführt | Lokale Merkle-Verifikationsseite im Browser, Badge-Links, PDF-Bericht – plus Standard-OTS-Tools, wenn Sie möchten |
| Audit und Reporting | Selbst bauen | Status-Dashboard, Audit-CSV, PDF-Zertifikat, REST-API |
| Preisgestaltung | Kostenloses Tool; wiederkehrende Engineering-Zeit | Open Source kostenlos · Pro Agency 49 $/Monat · Enterprise ZK 199 $/Monat · Docker-Lizenz |
| Support | Ihr eigenes Team | Vom Anbieter betriebener Dienst; Self-Hosted mit Setup-Assistent und Dokumentation |
| Vendor-Lock-in | Per Definition keiner | Keiner: standardmäßige .ots-Nachweise in Bitcoin verankert, offline verifizierbar |
Zwei Klarstellungen, die für Compliance-Prüfer wichtig sind.
Erstens erzeugen beide Wege dieselbe Art von Nachweis: einen in einem Bitcoin-Block verankerten Nachweis, der gegen öffentliche Blockdaten verifizierbar ist. Timestamp GIT fügt Komfortschichten hinzu – Badges, Dashboards, Zertifikate, eine API –, keine andere kryptografische Verpflichtung.
Zweitens bedeutet das keinen Lock-in. Wenn der Anbieter morgen verschwinden würde, blieben die Nachweise in Ihrem Repository offline mit Bitcoin-Blockdaten verifizierbar. Sie können sie auch über die API des Produkts selbst gegenprüfen:
# Latest anchored block + totals for a repo (public)
curl -s https://timestampgit.dev/api/statusSummary/acme/payments-service

# Full Merkle chain data for a specific day, for local verification
curl -s https://timestampgit.dev/api/verify/acme/payments-service/2026-10-14

# Download the complete audit ledger as CSV
curl -LO https://timestampgit.dev/api/audit/acme/payments-service

# PDF certificate for one date
curl -LO https://timestampgit.dev/api/report/acme/payments-service/2026-10-14
Badges sind das günstigste Compliance-Signal, das Sie ausliefern können. GET /api/badgeLink/{user}/{repo} gibt die Badge-URLs plus einen fertig einzufügenden Markdown-Block für Ihre README zurück, sodass jeder, der das Repo prüft, zur öffentlichen Statusseite durchklicken kann. Private Repositories erhalten einen verschlüsselten HMAC an ihren URLs, begrenzt auf die Serverinstanz, sodass nur autorisierte Personen den Status lesen können.
Fazit: Wer sollte was wählen?
Wählen Sie die OpenTimestamps CLI, wenn Sie dedizierte Engineering-Zeit haben und beabsichtigen, sie dauerhaft bereitzustellen, wenn Sie Kontrolle auf Schritt-Ebene über jeden Teil der Pipeline benötigen und wenn Timestamping ein gelegentlicher Bedarf ist statt einer kontinuierlichen Abdeckung jedes Commits.
Wählen Sie Timestamp GIT, wenn Sie möchten, dass die Pipeline existiert, ohne dass Sie sie besitzen: jeder Commit nächtlich verankert, Nachweise in Ihr eigenes Git zurückgeschrieben, Badges und Dashboards für Auditoren und PDF-Zertifikate, die Sie der Rechtsabteilung geben können. Die meisten Teams, die ihre Anforderung als „wir müssen das in einem Streitfall beweisen können“ beschreiben, landen hier.
Wählen Sie Timestamp GIT self-hosted (Docker), wenn Sie diesen Workflow möchten, die Hashes aber Ihr Netzwerk nicht verlassen dürfen. Ein Quick-Start-Docker-Compose-Setup sieht so aus:
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull
docker compose up -d
docker compose logs -f timestampgit
Die Anwendung startet unter http://localhost:8080; beim ersten Start führt Sie ein Setup-Assistent durch die Verbindung Ihrer GitHub App und die Konfiguration der Instanz.
Ein praktischer Migrationspfad: Beginnen Sie mit dem kostenlosen Open-Source-Tarif für öffentliche Repositories, bestätigen Sie, dass die nächtlichen Receipts tatsächlich in Ihrem timestamps-Branch landen, und upgraden Sie dann auf Pro Agency, wenn private Repos in den Geltungsbereich kommen.
FAQ
Kann ich Timestamp GIT und die OpenTimestamps CLI zusammen verwenden?
Ja. Timestamp GIT erzeugt standardmäßige .ots-Nachweisdateien, die mit dem OpenTimestamps-Protokoll kompatibel sind. Sie können Timestamp-GIT-Nachweise mit Standard-OpenTimestamps-Verifikationstools prüfen, wenn Sie das bevorzugen, aber Sie müssen es nicht – Timestamp GIT bietet ein eigenes Verifikations-Dashboard und PDF-Zertifikate.
Sperrt mich Timestamp GIT in ein proprietäres Format ein?
Nein. Timestamp GIT verankert Nachweise in der Bitcoin-Blockchain unter Verwendung des OpenTimestamps-Protokolls. Die Nachweise sind anbieterunabhängig und können offline mit Bitcoin-Blockdaten verifiziert werden. Sie sind nicht eingeschlossen.
Wie geht Timestamp GIT mit privaten Repositories um?
Im Standardmodus benötigt die GitHub App Lesezugriff auf das Quell-Repository, um Commit-Hashes zu lesen, und Lese-/Schreibzugriff auf ein Ziel-Repository, in dem die Nachweise gespeichert werden. Für strengere Zero-Knowledge-Anforderungen verwendet der Enterprise-ZK-Modus eine GitHub Action, die nur Commit-Hashes an die Timestamp-GIT-API überträgt, sodass der Dienst niemals Lesezugriff auf Ihren Quellcode hat.
Gibt es eine Self-Hosted-Option für Timestamp GIT?
Ja. Timestamp GIT bietet ein Docker-Image zum Selbsthosten, ideal für air-gapped oder hochsichere Umgebungen. Ein Quick-Start-Docker-Compose-Setup umfasst das Timestamp-GIT-Image (rue1401/timestampgit:prod) und ein Valkey-Image (valkey/valkey:8). Eine zeitlich begrenzte Demo-Lizenz ist auf Anfrage erhältlich.
Welche Option ist für ein fünfköpfiges Team günstiger?
Das hängt davon ab, was Sie zählen. Die CLI hat keine Lizenzgebühr, aber die Ingenieurstunden wiederholen sich jeden Monat, und die Pipeline muss Personalwechsel überstehen. Vergleichen Sie das mit Pro Agency für 49 $/Monat für private Repositories – und bedenken Sie, dass die Nachweisausgabe in beiden Fällen dieselbe Art von Beweis ist.
Fazit
Die OpenTimestamps CLI ist die richtige Antwort, wenn Kontrolle die Anforderung ist und Sie die Leute haben, um sie aufrechtzuerhalten. Für die meisten Teams ist die Anforderung tatsächlich Abdeckung: jeder Commit, jede Nacht, ohne dass jemand daran denken muss, etwas auszuführen. Das ist ein Betriebsproblem, und genau das ist es, was Timestamp GIT aufzufangen gebaut wurde – installieren Sie die GitHub App einmal, lassen Sie den Mitternachts-Worker Ihre Commit-Hashes in Bitcoin verankern und liefern Sie das Badge aus, während der Nachweis bereits in Ihrem Repo liegt.
Installieren Sie die GitHub App noch heute in einem Test-Repository und prüfen Sie morgen früh, ob die Receipts da sind. Dieses fünfminütige Experiment sagt Ihnen mehr als jede Vergleichstabelle.
Verwandte Beiträge
- How to Prove Prior Art for a Software Idea Without a Patent
- Automate Bitcoin Timestamping for Every GitHub Commit
- Git Commit Timestamp Service Pricing: Which Tier Fits Your Team
