Timestamp GIT vs CLI do OpenTimestamps: Qual se Encaixa na Sua Equipe?
Você já tomou a decisão interessante: seu histórico Git será ancorado na blockchain do Bitcoin, para que daqui a meses ou anos você possa provar que um commit existia em uma data específica. Boa escolha.
A decisão entediante — e muito mais cara — vem a seguir. Quem opera o pipeline?
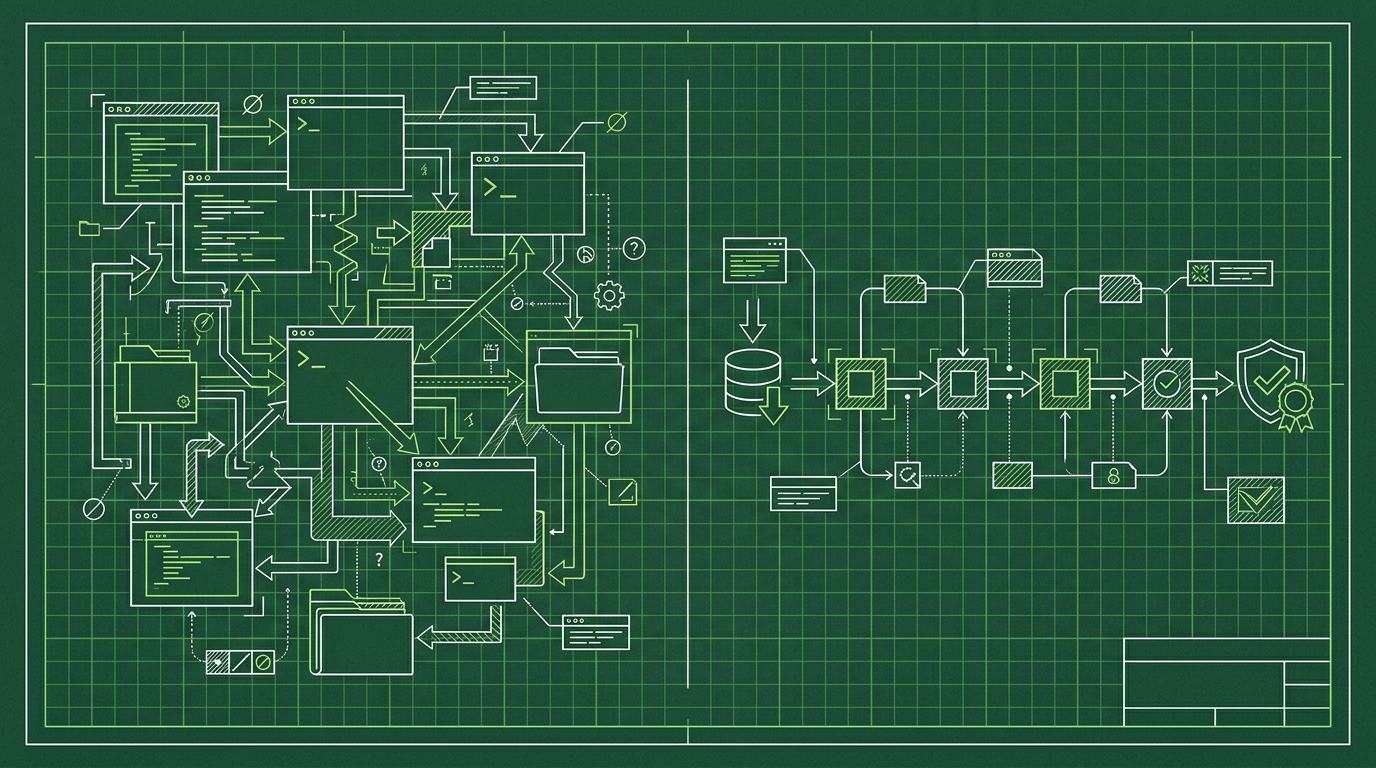
Você pode construí-lo por conta própria sobre o CLI do OpenTimestamps, ou pode entregar todo o ciclo a um serviço gerenciado. Ambos os caminhos terminam em uma prova ancorada no Bitcoin. Eles diferem enormemente em quanto tempo de engenharia, supervisão operacional e papelada de auditoria recaem sobre a sua equipe. Este artigo é uma comparação de comprador entre os dois, escrita para desenvolvedores que serão donos do pipeline e para pessoas de compliance que serão donas das evidências.
A Decisão de Compra: CLI Manual vs. Automação Gerenciada
O protocolo OpenTimestamps é aberto e gratuito. Nada impede você de envolvê-lo em seus próprios scripts: coletar hashes, agrupá-los em lotes, produzir recibos, armazená-los em algum lugar durável e torcer para que alguém se lembre de verificar se cada prova eventualmente foi confirmada em um bloco do Bitcoin.
Esse “torcer para que alguém se lembre” é o ponto crucial. Um pipeline de carimbo de tempo não é difícil de iniciar e é surpreendentemente difícil de manter correto por anos. A ancoragem no Bitcoin é assíncrona — uma prova não é final no momento em que é criada; uma confirmação em um bloco leva horas. Alguém precisa acompanhar as provas pendentes, verificá-las novamente, armazenar os resultados e manter tudo funcionando ao longo da rotatividade de pessoal.
O Timestamp GIT pega esse ciclo e o esconde atrás de um GitHub App. Você o instala, escolhe os repositórios, e cada hash de commit é ancorado automaticamente todas as noites. Sem CLI nas máquinas dos desenvolvedores, sem cron job de sua responsabilidade, sem ritual de verificação manual.
O trade-off é simétrico e honesto:
- CLI: controle máximo, custo de licença zero, todo o risco operacional sobre você.
- Timestamp GIT: menos controle sobre os internos, custo previsível, risco operacional (e as partes entediantes) tratado pelo fornecedor.
Esta comparação fica no nível operacional e de compliance. Se você quer a teoria do protocolo, leia primeiro O Que um Carimbo de Tempo Bitcoin Prova Sobre o Seu Código? — o restante deste artigo assume que você sabe por que quer provas, não como o hashing funciona.
O Cenário: Quais Opções Existem para Carimbo de Tempo de Commits Git?
Três configurações realistas aparecem na prática:
1. CLI do OpenTimestamps (faça você mesmo). Uma cadeia de ferramentas gratuita e de código aberto para criar e verificar provas de carimbo de tempo em arquivos. É um software genuinamente bom, e é o mesmo protocolo sobre o qual todos os outros são construídos. Mas ele não sabe o que é Git. Você escreve a cola: um script que extrai hashes de commits, os agrupa em lotes, invoca as ferramentas, faz upload dos recibos .ots resultantes para algum lugar durável, e um segundo processo que acompanha cada prova até que ela chegue a um bloco do Bitcoin. Esse é o caminho difícil, e é um item permanente de manutenção.
2. Timestamp GIT (gerenciado). Um SaaS com um GitHub App. Ele lê o hash do commit HEAD dos repositórios monitorados, agrupa todos os hashes pendentes de todos os clientes à meia-noite, constrói uma árvore de Merkle por repositório e ancora a raiz de Merkle no Bitcoin via protocolo OpenTimestamps. O manifesto e os recibos .ots são enviados de volta para o seu próprio repositório — seja um branch dedicado de timestamps ou um repositório sombra separado. Some a isso badges de verificação, um dashboard público de status, exportações de auditoria em CSV/PDF e uma API REST.
3. Híbrido. Serviço gerenciado para cobertura contínua de tudo o que é entregue, mais um processo manual para o artefato ocasional fora do Git (um documento de design, uma especificação, um blob de firmware). Isso é comum e sensato. As provas são compatíveis; nada quebra quando você mistura.
Uma coisa que vale dizer claramente: você não pode carimbar o histórico Git depois do fato e obter o mesmo valor. As provas importam mais quando são contínuas e entediantes, cobrindo cada commit, incluindo aquele que se revela importante dezoito meses depois em uma disputa de patente.
Critérios de Seleção: Como Avaliar Suas Opções
Cinco critérios decidem isso na prática. Pontue ambas as opções em cada um antes de olhar o preço.
Facilidade de configuração. O caminho do CLI significa scripting, design de armazenamento de provas e decisões sobre em quais servidores de calendário do OpenTimestamps você confia. Reserve dias para a primeira versão e tempo contínuo para desvios. O Timestamp GIT instala como um GitHub App: conecte o repositório, pronto. No modo Standard, ele precisa de acesso somente leitura ao repositório de origem (o GitHub não tem um escopo de “apenas hash de commit”) e acesso leitura-escrita ao repositório onde as provas são armazenadas. Nada é instalado nas máquinas dos desenvolvedores.
Automação. Com o CLI, os carimbos de tempo acontecem quando seu script roda — o que significa um cron job, uma etapa de CI ou um humano. Com o Timestamp GIT, um worker cron da meia-noite agrupa todos os hashes pendentes, grava manifestos por repositório, constrói a árvore de Merkle, cria as provas e ancora a raiz. A confirmação do Bitcoin geralmente leva cerca de três horas, então os recibos aparecem algumas horas após a meia-noite, sem supervisão.
Segurança e privacidade. Pipelines feitos em casa mantêm tudo internamente, mas você também é dono de cada modo de falha. O Timestamp GIT é zero-knowledge por design: ele nunca vê, copia ou armazena código-fonte — apenas hashes de commits. Dois modos de implantação cobrem o espectro:
- Modo Standard (GitHub App): automático, somente leitura na origem, leitura-escrita no destino das provas.
- Modo Enterprise ZK: uma GitHub Action de 12 linhas roda na sua infraestrutura e envia apenas o hash do commit para a API, então o serviço nunca precisa de acesso de leitura ao repositório de origem.
Para ambientes air-gapped ou de segurança máxima, a licença Docker auto-hospedada roda a mesma aplicação dentro da sua própria rede.
Integração e auditabilidade. O CLI entrega arquivos .ots brutos e deixa o relatório para você. O Timestamp GIT entrega badges embutíveis no README, um dashboard público de status por repositório (longevidade das provas, data de ancoragem mais antiga, regularidade diária, dados de bloco e transação do Bitcoin, um mapa de calor de calendário), CSV de auditoria para download, certificados PDF por data e uma página de verificação onde a cadeia de Merkle completa é calculada localmente no navegador.
Custo. O CLI é gratuito em licença e caro em horas de engenharia — e essas horas se repetem. O Timestamp GIT é em camadas: Open Source (gratuito, repositórios públicos), Pro Agency ($49/mês, repositórios privados), Enterprise ZK ($199/mês, GitHub Actions). A imagem Docker é licenciada separadamente, com uma licença de demonstração por tempo limitado disponível sob solicitação. Um detalhamento completo está em Preços do Serviço de Carimbo de Tempo de Commits Git: Qual Camada Encaixa na Sua Equipe.
Comparação Lado a Lado: Timestamp GIT vs. CLI do OpenTimestamps
| Critério | CLI do OpenTimestamps | Timestamp GIT |
|---|---|---|
| Esforço de configuração | Dias de scripting: extração de hash, agrupamento em lotes, armazenamento de provas, configuração de calendário | Instale o GitHub App, selecione repositórios. Zero mudanças de código, nada nas máquinas dos desenvolvedores |
| Nível de automação | O que você agendar — cron, CI ou execuções manuais | Ancoragem noturna automática via um worker cron da meia-noite |
| Modelo de segurança | Controle total; sua infraestrutura, suas decisões de chave e armazenamento | Zero-knowledge: apenas hashes. Standard (GitHub App) ou Enterprise ZK (GitHub Action de 12 linhas); Docker para air-gapped |
| Entrega das provas | Arquivos que você gera e armazena por conta própria | Manifesto .txt + recibos .ots enviados para um branch de timestamps ou repositório sombra |
| Métodos de verificação | Ferramentas padrão de verificação do OpenTimestamps, executadas por você | Página local de verificação de Merkle no navegador, links de badge, relatório PDF — além das ferramentas OTS padrão, se você quiser |
| Auditoria e relatórios | Construa você mesmo | Dashboard de status, CSV de auditoria, certificado PDF, API REST |
| Preços | Ferramenta gratuita; tempo de engenharia recorrente | Open Source gratuito · Pro Agency $49/mês · Enterprise ZK $199/mês · licença Docker |
| Suporte | Sua própria equipe | Serviço operado pelo fornecedor; auto-hospedado vem com um assistente de configuração e documentação |
| Aprisionamento a fornecedor | Nenhum, por definição | Nenhum: provas .ots padrão ancoradas no Bitcoin, verificáveis offline |
Duas clarificações que importam para revisores de compliance.
Primeiro, ambos os caminhos produzem a mesma classe de evidência: uma prova ancorada em um bloco do Bitcoin, verificável contra dados públicos de blocos. O Timestamp GIT adiciona camadas de conveniência — badges, dashboards, certificados, uma API — não um compromisso criptográfico diferente.
Segundo, isso significa que não há aprisionamento. Se o fornecedor desaparecesse amanhã, as provas no seu repositório continuariam verificáveis offline usando dados de blocos do Bitcoin. Você também pode conferi-las pela própria API do produto:
# Latest anchored block + totals for a repo (public)
curl -s https://timestampgit.dev/api/statusSummary/acme/payments-service

# Full Merkle chain data for a specific day, for local verification
curl -s https://timestampgit.dev/api/verify/acme/payments-service/2026-10-14

# Download the complete audit ledger as CSV
curl -LO https://timestampgit.dev/api/audit/acme/payments-service

# PDF certificate for one date
curl -LO https://timestampgit.dev/api/report/acme/payments-service/2026-10-14
Badges são o sinal de compliance mais barato que você pode entregar. GET /api/badgeLink/{user}/{repo} retorna as URLs do badge mais um bloco Markdown pronto para colar no seu README, para que qualquer pessoa revisando o repositório possa clicar até a página pública de status. Repositórios privados recebem um HMAC criptografado anexado às suas URLs, com escopo na instância do servidor, para que apenas pessoas autorizadas possam ler o status.
Veredito: Quem Deve Escolher Qual?
Escolha o CLI do OpenTimestamps se você tem tempo de engenharia dedicado e pretende mantê-lo, precisa de controle em nível de etapa sobre cada parte do pipeline, e o carimbo de tempo é uma necessidade ocasional em vez de cobertura contínua de cada commit.
Escolha o Timestamp GIT se você quer que o pipeline exista sem que você seja dono dele: cada commit ancorado todas as noites, provas commitadas de volta no seu próprio Git, badges e dashboards para auditores, e certificados PDF que você pode entregar ao jurídico. A maioria das equipes que descreve seu requisito como “precisamos conseguir provar isso em uma disputa” chega aqui.
Escolha o Timestamp GIT auto-hospedado (Docker) se você quer esse fluxo de trabalho, mas os hashes não podem sair da sua rede. Uma configuração rápida de Docker Compose fica assim:
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull
docker compose up -d
docker compose logs -f timestampgit
A aplicação sobe em http://localhost:8080; na primeira inicialização, um assistente de configuração orienta você na conexão do seu GitHub App e na configuração da instância.
Um caminho prático de migração: comece na camada Open Source gratuita para repositórios públicos, confirme que os recibos noturnos realmente chegam ao seu branch de timestamps, depois faça upgrade para o Pro Agency quando repositórios privados entrarem no escopo.
FAQ
Posso usar o Timestamp GIT e o CLI do OpenTimestamps juntos?
Sim. O Timestamp GIT produz arquivos de prova .ots padrão que são compatíveis com o protocolo OpenTimestamps. Você pode verificar as provas do Timestamp GIT usando ferramentas padrão de verificação do OpenTimestamps se preferir, mas não precisa — o Timestamp GIT fornece seu próprio dashboard de verificação e certificados PDF.
O Timestamp GIT me prende a um formato proprietário?
Não. O Timestamp GIT ancora provas na blockchain do Bitcoin usando o protocolo OpenTimestamps. As provas são independentes de fornecedor e podem ser verificadas offline usando dados de blocos do Bitcoin. Você não fica preso.
Como o Timestamp GIT lida com repositórios privados?
No modo Standard, o GitHub App exige acesso somente leitura ao repositório de origem para ler hashes de commits, e acesso leitura-escrita a um repositório de destino onde as provas são armazenadas. Para requisitos zero-knowledge mais rígidos, o modo Enterprise ZK usa uma GitHub Action que envia apenas hashes de commits para a API do Timestamp GIT, então o serviço nunca tem acesso de leitura ao seu código-fonte.
Existe uma opção auto-hospedada para o Timestamp GIT?
Sim. O Timestamp GIT oferece uma imagem Docker para auto-hospedagem, ideal para ambientes air-gapped ou de alta segurança. Uma configuração rápida de Docker Compose inclui a imagem do Timestamp GIT (rue1401/timestampgit:prod) e uma imagem Valkey (valkey/valkey:8). Uma licença de demonstração por tempo limitado está disponível sob solicitação.
Qual opção é mais barata para uma equipe de cinco pessoas?
Depende do que você conta. O CLI não tem taxa de licença, mas as horas de engenharia se repetem todo mês e o pipeline precisa sobreviver a mudanças de pessoal. Compare isso com o Pro Agency a $49/mês para repositórios privados — e lembre-se de que a saída de provas é a mesma classe de evidência nos dois casos.
Conclusão
O CLI do OpenTimestamps é a resposta certa quando controle é o requisito e você tem as pessoas para sustentá-lo. Para a maioria das equipes, o requisito é na verdade cobertura: cada commit, toda noite, sem que ninguém precise lembrar de rodar algo. Isso é um problema de operações, e é o problema que o Timestamp GIT foi feito para absorver — instale o GitHub App uma vez, deixe o worker da meia-noite ancorar seus hashes de commits no Bitcoin, e entregue o badge com a prova já no seu repositório.
Instale o GitHub App em um repositório de teste hoje, e verifique amanhã de manhã se os recibos estão lá. Esse experimento de cinco minutos diz mais do que qualquer tabela de comparação.
Posts relacionados
- Como Provar Prior Art para uma Ideia de Software Sem uma Patente
- Automatize o Carimbo de Tempo Bitcoin para Cada Commit do GitHub
- Preços do Serviço de Carimbo de Tempo de Commits Git: Qual Camada Encaixa na Sua Equipe
