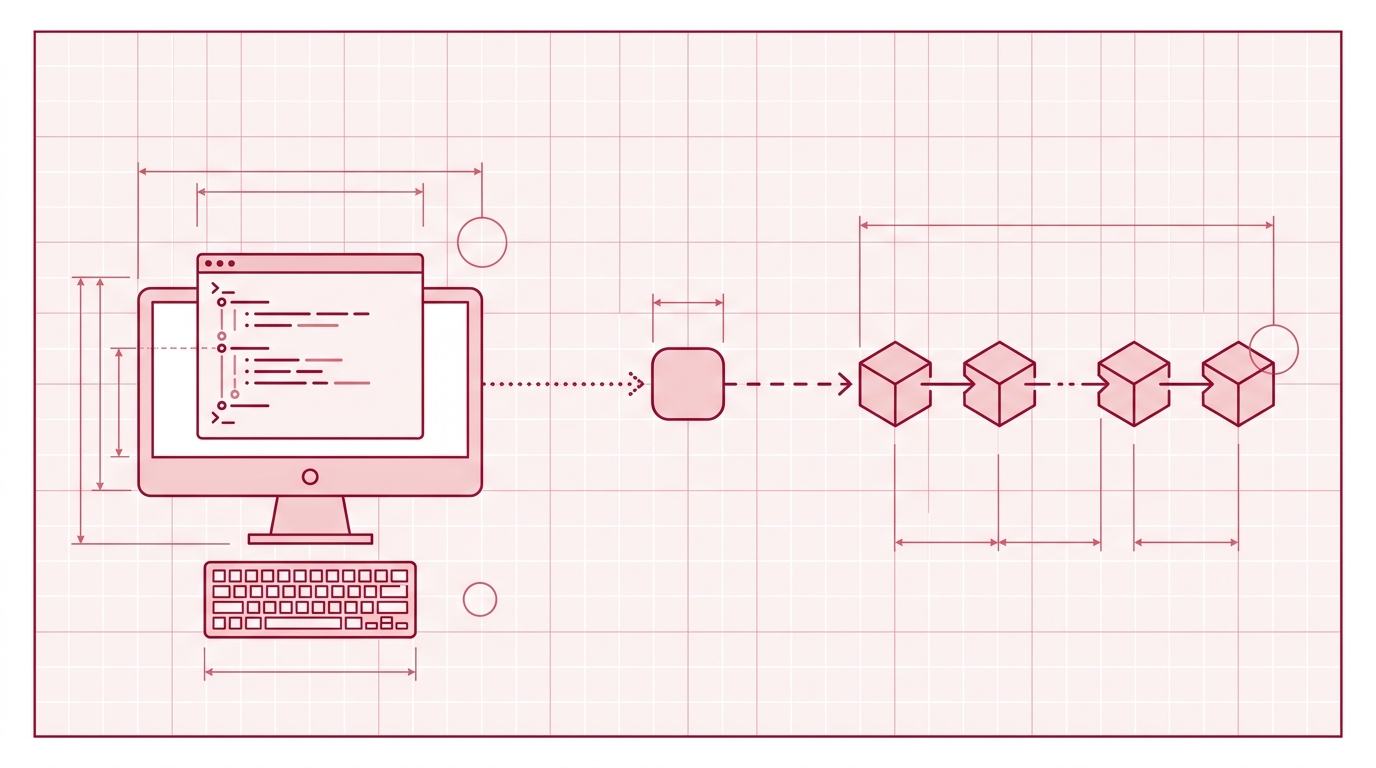
GitHub App ブロックチェーンタイムスタンプ設定:一度インストールすれば、永遠にタイムスタンプを刻める
このタスクを一文で言うと:Timestamp GIT GitHub App をリポジトリにインストールすれば、プッシュするすべてのコミットが毎晩自動的にビットコインブロックチェーンに刻まれる — CLI ツールも、手動ステップも、チームの働き方を変える必要もない。
もちろん、これを大変な方法でやることもできる:OpenTimestamps ツールを自分で動かし、カレンダーを管理し、独自の Merkle バッチ処理を構築し、ビットコインの確認を世話する。それは片手間の仕事だ。Timestamp GIT は、それがあなたの仕事にならないように存在している。このガイドでは、私たちが推奨するセットアップ手順を順に説明する:一度のインストール、一度のリポジトリ選択、一度の設定画面、そしてその後は二度と考える必要のない夜間パイプラインだ。
最終的には、コミットに対する毎日の .ots レシート、README の検証バッジ、そして誰でも — 弁護士でも、監査人でも、クライアントでも — アカウントなしで確認できる公開ステータスダッシュボードが手に入る。
セットアップするもの(そしてなぜ一度きりの作業なのか)
正確なタスク:リポジトリを GitHub App に接続し、コミット検出、ハッシュのバッチ処理、ビットコインへのアンカリング、証明の配信がすべてあなたなしで行われるようにする。
そこから得られるもの:
- 1 日 1 つの不変な
.otsレシート — 特定のコミットハッシュの集合が特定の日に存在していたことの暗号学的証明。 - 検証バッジ — README に貼り付けて証明ステータスを公開できる。
- ステータスダッシュボード — アンカー日付、ビットコインブロックとトランザクションデータ、毎日の規則性、ダウンロード可能な監査エクスポート付き。
この分業は内面化する価値がある。なぜセットアップが一度きりの作業なのかを説明してくれるからだ:
- GitHub App が webhook 経由でコミットを検出する。
- Timestamp GIT が真夜中にコミットハッシュをバッチ処理し、Merkle ツリーを構築し、OpenTimestamps プロトコルを使って Merkle ルートをビットコインにアンカリングする。
- マニフェストと
.otsレシートファイルが、専用のtimestampsブランチまたはあなたが管理するシャドウリポジトリにプッシュバックされる。
デプロイモードは 2 つあり、このガイドは最初のものを扱う:
- スタンダードモード(GitHub App) — 完全マネージド、CI にコードなし、監視対象リポジトリの HEAD コミットハッシュのみを読み取る。
- エンタープライズ ZK モード — あなた自身のインフラ上で動作する小さな GitHub Action がコミットハッシュのみを Timestamp GIT API にプッシュし、対象の証明リポジトリへの読み書きアクセスのみが必要。
なぜこれが重要かについての概念的背景 — パテントトロール、従業員紛争、「クリーンルーム」主張 — が必要なら、まず 暗号学的先行技術とは? を読んでほしい。この記事は、あなたがそれを欲しいと決めて、今それを動かしたいと思っていることを前提としている。
インストール前の前提条件
- 対象リポジトリ(パブリックまたはプライベート)に対する管理者権限を持つ GitHub アカウント。
- リポジトリの公開範囲に合ったプランの Timestamp GIT アカウント:Open Source(無料、パブリックリポジトリ)、Pro Agency(月額 $49、プライベートリポジトリ)、または Enterprise ZK(月額 $199、GitHub Actions)。
- 証明をどこに置くかの決定:同じリポジトリ内の専用
timestampsブランチ、または別のシャドウリポジトリ。 - 権限モデルの明確化:スタンダードモードはソースリポジトリへの読み取り専用アクセスと、対象リポジトリへの読み書きアクセスが必要。エンタープライズ ZK モードは対象リポジトリへの読み書きアクセスのみ、加えてソースリポジトリにインストールされた GitHub Action が必要。
- それ以外はほぼ何もない。開発者のマシンにインストールするものは何もない。 ローカル設定も、フックも、開発者ごとの環境変数もない。
ステップ 1 — Timestamp GIT GitHub App をインストールする
- Timestamp GIT GitHub App のリスティングに移動し、Install をクリックする。
- リポジトリを所有する GitHub アカウントまたは組織を選択する。
- Only select repositories を選び、監視したいリポジトリを選択する — またはアカウント内のすべてのリポジトリへのアクセスを許可する。
- 要求された権限を承認する。スタンダードモードでは、ソースリポジトリへの読み取り専用アクセス(GitHub の権限システムには「コミットハッシュのみ」というスコープはない)と、証明が書き込まれる対象リポジトリへの読み書きアクセスを意味する。
- Timestamp GIT へのリダイレクトを確認し、成功メッセージを待つ。
これでインストール完了。通常の GitHub App の OAuth 形式のフローで、1 分ほどで終わる。
ステップ 2 — リポジトリを接続して設定する
Your Repositories(/repos)に移動し、新たにアクセス可能になったリポジトリがリストに表示されることを確認する。表示されない場合、ほぼ間違いなくインストール時に間違ったアカウントを選択している。
次にリポジトリ接続ページを開き、証明の保存先を設定する:
- 同じリポジトリ、専用ブランチ — 証明はコードと並んで
timestampsブランチに置かれる。シンプルで自己完結、見つけやすい。 - 別のシャドウリポジトリ — 証明はあなたが選んだリポジトリに置かれる。ソースリポジトリの閲覧者が限定されている場合や、多数のプロジェクトにまたがる 1 つの中央証明台帳が欲しい場合に便利。
シャドウリポジトリを使う場合は、作成または選択し、Timestamp GIT がそれへの読み書きアクセスを持っていることを確認する。ここでの権限の欠落や取り消しは、後で「なぜ何も表示されないのか」の最も一般的な原因だ。
このページにいる間に、README バッジを有効にする。接続ページには Shields.io バッジのライブプレビューが表示され、正確な markdown スニペットが渡される — URL を手書きしないこと。プライベートリポジトリはインスタンス固有の HMAC コンポーネントを必要とするからだ。
設定を保存する。これでアプリは武装完了:この時点から、webhook が監視対象ブランチのすべての新しいコミットを通知する。
ステップ 3 — 夜間アンカリングを実行させる(そして何を期待すべきか知る)
あなたから必要なことは他に何もない。真夜中に起こること:
- コミット検出 — GitHub App はすでに webhook 経由で新しいコミットハッシュを取得している。
- ハッシュキュー — ハッシュはインメモリのキーバリューストアに置かれ、バッチウィンドウを待つ。
- 真夜中の cron ワーカー — 保留中のハッシュがグループ化され、リポジトリごとにマニフェスト
.txtファイルが生成され、Merkle ツリーがネイティブに構築され、公開 OTS カレンダーを使って OpenTimestamps 証明が作成され、Merkle ルートがビットコインブロックチェーンにアンカリングされる。 - 証明の配信 — マニフェストと
.otsレシートファイルが、リポジトリのtimestampsブランチまたはシャドウリポジトリにプッシュバックされる。
対象リポジトリに現れるものは、おおよそ次のようになる:
timestamps/
  manifests/
    2026-10-18.txt        # the commit hashes batched that day
  proofs/
    2026-10-18.txt.ots    # the OpenTimestamps receipt for that manifest
タイミングの期待値。 バッチは真夜中に実行され、ビットコインの確認には数時間 — 通常 3 時間ほど — かかる。つまり 09:00 にプッシュすると、証明は翌日の午前中半ばに到着する。これはビットコインの性質であり、パイプラインのバグではない。
リポジトリから出ていくもの: コミットハッシュのみ。Timestamp GIT はあなたのソースコードを読んだり、コピーしたり、保存したりすることは決してない。ソースは GitHub に(またはエンタープライズ ZK モードでは完全にあなた自身の環境に)残り、ハッシュだけが刻まれる。
そしてこれが繰り返される。毎晩、永遠に、すべての将来のコミットに対して。あなたは一度インストールしただけ;あとはパイプラインが処理する。
ステップ 4 — README に検証バッジを追加する
リポジトリ接続ページから markdown スニペットを取得する — 同じデータは認証済みの GET /api/badgeLink/{user}/{repo} エンドポイントからプログラム的に取得でき、バッジ URL と markdown スニペットを返す。
スニペットはこの形をしている(コピーボタンを使うこと;実際の URL はインスタンスとリポジトリ固有で、特にプライベートリポジトリではそうだ):
[](<status-page-url>)
README に貼り付け、コミットし、プッシュする。バッジをクリックした人は誰でも公開検証ビューにたどり着く — アカウントも、ログインも、特別な知識も不要。
プライベートリポジトリに関する注意。 プライベートリポジトリのステータス URL には暗号化された HMAC が付加される。つまり承認されたユーザーだけが証明ステータスを見ることができ、一方で基盤となるビットコインアンカーは .ots ファイルを持つ誰でも公開検証できる。HMAC はあなたのサーバーインスタンス固有なので、バッジ URL は構築するのではなくコピーすべきだ。
任意だが良いこと:同じバッジを社内ドキュメントサイトやエンジニアリングダッシュボードに埋め込む。ただの画像 URL とリンクだ。
ステップ 5 —(任意)エアギャップ環境向けに Docker でセルフホストする
最大限のセキュリティ、エアギャップネットワーク、またはマネージドサービスでは満たせない厳格なデータレジデンシー保証が欲しい場合は、セルフホスティングを選ぶ。
クイックスタートの Docker Compose セットアップは次のようになる:
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
次にプルして起動する:
docker compose pull
docker compose up -d
docker compose logs -f timestampgit
起動後、アプリケーションは http://localhost:8080 で利用可能になる。初回起動時、セットアップウィザードが GitHub App の接続とインスタンスの設定を案内する。
評価用の期間限定デモライセンスは、Docker License ページ(/docker-license)のリクエストフォームに名前、会社、メール、任意の電話番号を記入して申請できる。承認されると期間限定のデモライセンスファイルをダウンロードできる。
動作したことを確認する方法
1 サイクル(真夜中のバッチ+約 3 時間)待ってから、次を検証する:
- ステータスダッシュボード —
/status/{user}/{repo}を開く。証明の存続期間、最も早いアンカー日付、毎日の規則性、ビットコインブロックとトランザクションデータ、カレンダーヒートマップが表示されるはずだ。 - 監査 CSV —
GET /api/audit/{user}/{repo}が完全な監査台帳をダウンロードする。 - PDF 証明書 —
GET /api/report/{user}/{repo}/{date}が特定の日の証明書を生成する。 - Merkle チェーンウォーク —
/verification/{user}/{repo}/{date}が多段階検証をステップごとに表示する。すべての計算はあなたのブラウザ内でローカルに行われるので、私たちを含め誰もあなたが検証しているものを見ることはない。 - 公開ステータスエンドポイント — 簡単な健全性チェック:
curl -s https://timestampgit.dev/api/statusLast/{user}/{repo}
curl -s https://timestampgit.dev/api/statusCount/{user}/{repo}
curl -s https://timestampgit.dev/api/statusSummary/{user}/{repo}
statusLast は最後にアンカリングされたビットコインブロックを返し、statusCount はコミットおよび刻まれたコミットの総数を返し、statusSummary は Shields.io 用のデータをまとめて返す。
.ots ファイルを検証済みのビットコインブロック高に変換する、より深いオフラインのウォークスルーが必要なら、ビットコインタイムスタンプ証明をローカルで検証する方法 で別途扱っている。
よくあるセットアップ問題のトラブルシューティング
24 時間経っても証明が現れない。 アプリが実際に正しいリポジトリへのアクセスを持っているか確認し(/repos をチェック)、インストール後に少なくとも 1 つのコミットがプッシュされたことを確認する。インストールより前のコミットはハッシュキューに送られていない。
バッジが「unknown」と表示される。 バッジ URL のリポジトリスラッグを確認する。プライベートリポジトリでは、暗号化された HMAC コンポーネントが存在することを確認する — 削ぎ落とされた URL は認証に失敗し、ステータスを返さない。
シャドウリポジトリへのプッシュが失敗する。 Timestamp GIT は対象リポジトリへの読み書きアクセスを必要とする。特にシャドウリポジトリのインストール権限を再確認する;ソースリポジトリの権限はそれには及ばない。
エンタープライズ ZK モードで何も生成されない。 そのモードでは webhook ベースのコミット検出はない。GitHub Action がソースリポジトリにインストールされておらず、積極的にハッシュを API にプッシュしていなければ、ハッシュはサービスに到達しない。
証明が数時間遅れる。 想定内。バッチは真夜中に実行され、ビットコインの確認には通常 3 時間ほどかかる。ここでの遅延はブロックチェーンのタイミングであり、失敗ではない。
FAQ
CLI ツールをインストールしたり、OpenTimestamps コマンドを実行したりする必要はありますか?
いいえ。Timestamp GIT はマネージド GitHub App です:一度インストールすれば、監視対象リポジトリへのすべてのコミットが毎晩自動的にビットコインにアンカリングされます。CLI ツールも、OpenTimestamps コマンドも、開発者のマシンにインストールするものもありません。
プライベートリポジトリで GitHub App を使えますか?
はい。プライベートリポジトリは Pro Agency プランでサポートされています。プライベートリポジトリのステータス URL には暗号化された HMAC が付加されるので、承認されたユーザーだけが証明ステータスを閲覧できます。
最初のタイムスタンプ証明が現れるまでどのくらいかかりますか?
コミットは真夜中の cron ワーカーによってバッチ処理され、アンカリングされます。ビットコインの確認には通常 3 時間ほどかかるので、マニフェストと .ots レシートファイルはバッチ実行の数時間後にリポジトリにプッシュバックされます。
Timestamp GIT がサービスを終了したら、証明はどうなりますか?
証明はベンダー非依存です。OpenTimestamps プロトコルを介して SHA-256 とビットコインブロックデータのみに依存しているので、サービスが存在しなくなっても標準ツールを使ってオフラインで検証できます。
結論
GitHub App ブロックチェーンタイムスタンプ設定の要点は、それが退屈であるべきだということだ:一度インストールし、リポジトリを選択し、証明の行き先を選び、あとは夜間ジョブに任せる。ステップ 2 以降はすべてビットコインの確認を待つだけだ。
その時点で、ほとんどのチームが持っていないものをあなたは持っている — あなたのコードがいつ存在したかの数学的に否定できない証明であり、オフラインで検証可能で、ソースがリポジトリから出ることは一切ない。それは弁護士、監査人、クライアントに、開発者が一人もワークフローを変えることなく渡せる先行技術だ。
まず最も価値のあるリポジトリに GitHub App をインストールし、そこから拡張していこう。自社の境界内で動かしたいなら、Docker セルフホストライセンスは同じ製品をあなたのインフラの上で動かすものだ。
関連記事
