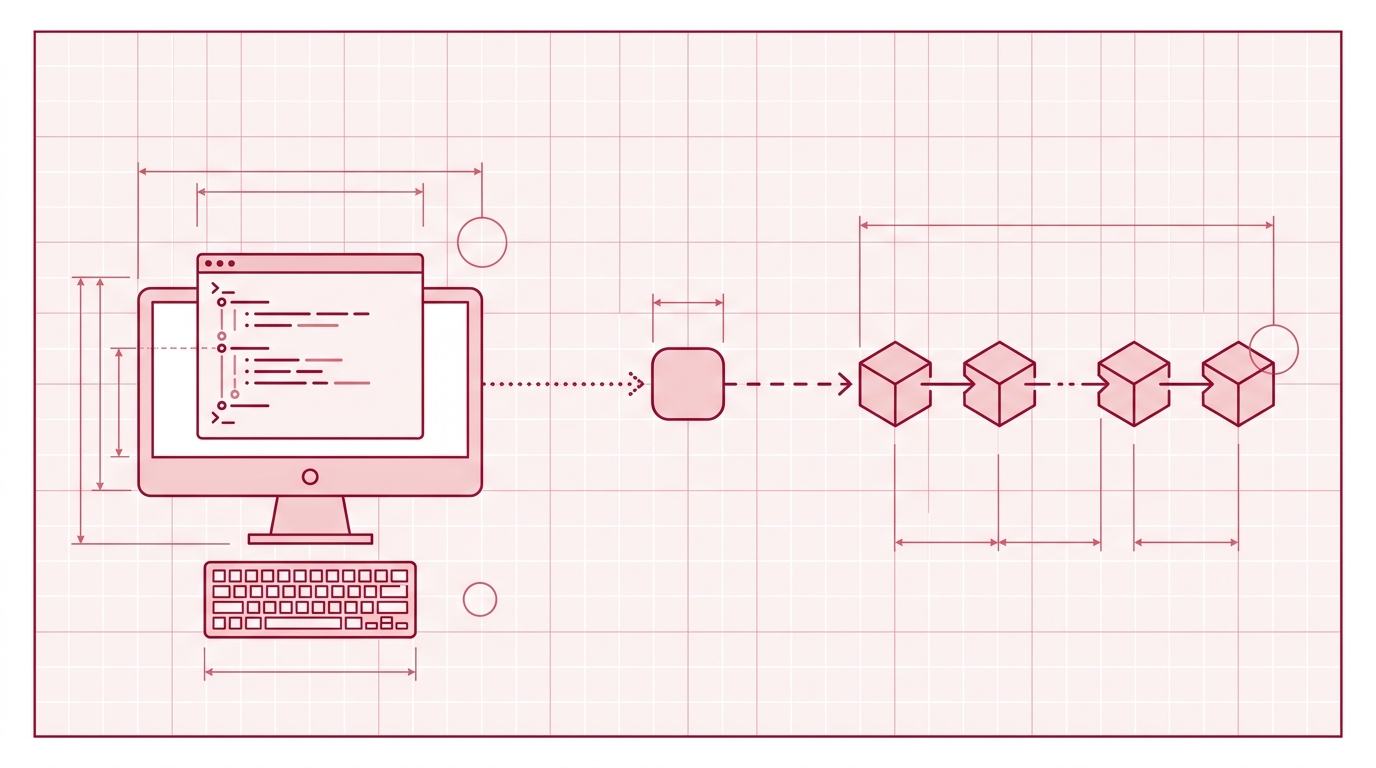
Настройка блокчейн-меток времени через GitHub App: установите один раз — метки навсегда
Задача в одном предложении: установить GitHub App Timestamp GIT на репозиторий, чтобы каждый отправленный вами коммит автоматически привязывался к блокчейну Bitcoin каждую ночь — без CLI-инструментов, без ручных действий, без изменений в том, как работает ваша команда.
Вы вполне можете пойти сложным путём: запускать инструменты OpenTimestamps самостоятельно, управлять календарями, строить собственное пакетирование Merkle-деревьев и вручную следить за подтверждениями Bitcoin. Это работа на полставки. Timestamp GIT существует именно для того, чтобы это не было вашей работой. Это руководство описывает рекомендуемый нами путь настройки: одна установка, выбор одного репозитория, один экран конфигурации — и дальше ночной конвейер, о котором вам больше никогда не придётся думать.
В итоге вы получите ежедневную квитанцию .ots для ваших коммитов, значок верификации в README и публичную панель статуса, которую любой — юрист, аудитор, клиент — сможет проверить без учётной записи.
Что вы настроите (и почему это разовая задача)
Точная задача: подключить репозиторий к GitHub App так, чтобы обнаружение коммитов, пакетирование хешей, привязка к Bitcoin и доставка доказательств происходили без вашего участия.
Что вы получаете:
- Одну неизменяемую квитанцию
.otsв день — криптографическое доказательство того, что определённый набор хешей коммитов существовал в определённую дату. - Значок верификации, который можно вставить в README, чтобы статус доказательства был публичным.
- Панель статуса с датами привязки, данными о блоках и транзакциях Bitcoin, ежедневной регулярностью и загружаемыми экспортами для аудита.
Разделение труда стоит усвоить, потому что оно объясняет, почему настройка — это разовая задача:
- GitHub App обнаруживает коммиты через вебхуки.
- Timestamp GIT пакетирует хеши коммитов в полночь, строит Merkle-дерево и привязывает корень Merkle к Bitcoin с помощью протокола OpenTimestamps.
- Файлы манифеста и квитанции
.otsотправляются обратно в выделенную веткуtimestampsили в теневой репозиторий, который вы контролируете.
Существует два режима развёртывания, и это руководство следует первому:
- Стандартный режим (GitHub App) — полностью управляемый, без кода в вашем CI, читает только хеш HEAD-коммита отслеживаемых репозиториев.
- Корпоративный режим ZK — небольшой GitHub Action, работающий на вашей собственной инфраструктуре, отправляет в API Timestamp GIT только хеши коммитов, и требуется только доступ на чтение-запись к целевому репозиторию доказательств.
Если вам нужна концептуальная основа того, почему всё это важно — патентные тролли, споры с сотрудниками, заявления о «чистой комнате» — сначала прочитайте Что такое криптографическое предшествующее решение?. Эта статья предполагает, что вы уже решили, что хотите этого, и теперь хотите, чтобы это работало.
Предварительные требования перед установкой
- Учётная запись GitHub с правами администратора на целевом репозитории (публичном или приватном).
- Учётная запись Timestamp GIT с тарифом, соответствующим видимости вашего репозитория: Open Source (бесплатно, публичные репозитории), Pro Agency ($49/мес, приватные репозитории) или Enterprise ZK ($199/мес, GitHub Actions).
- Решение о том, где должны храниться доказательства: выделенная ветка
timestampsв том же репозитории или отдельный теневой репозиторий. - Ясность в модели разрешений: стандартный режим требует доступ на чтение к исходному репозиторию и доступ на чтение-запись к целевому репозиторию. Корпоративный режим ZK требует доступ на чтение-запись только к целевому репозиторию, плюс GitHub Action, установленный в вашем исходном репозитории.
- Практически больше ничего. На машинах разработчиков устанавливать нечего. Никакой локальной конфигурации, никаких хуков, никаких переменных окружения для каждого разработчика.
Шаг 1 — Установите GitHub App Timestamp GIT
- Перейдите на страницу GitHub App Timestamp GIT и нажмите Install.
- Выберите учётную запись GitHub или организацию, которой принадлежит репозиторий.
- Выберите Only select repositories и укажите репозиторий(и), которые хотите отслеживать — или предоставьте доступ ко всем репозиториям в учётной записи.
- Подтвердите запрашиваемые разрешения. В стандартном режиме это доступ на чтение к исходному репозиторию (в системе разрешений GitHub нет области «только хеш коммита») и доступ на чтение-запись к целевому репозиторию, куда записываются доказательства.
- Подтвердите перенаправление обратно в Timestamp GIT и дождитесь сообщения об успехе.
Вот и вся установка. Это обычный OAuth-подобный поток GitHub App, занимающий около минуты.
Шаг 2 — Подключите и настройте репозиторий
Перейдите в Your Repositories (/repos) и убедитесь, что новый доступный репозиторий появился в списке. Если его нет, вы почти наверняка выбрали не ту учётную запись при установке.
Затем откройте страницу подключения репозитория и настройте назначение для ваших доказательств:
- Тот же репозиторий, выделенная ветка — доказательства попадают в ветку
timestampsрядом с вашим кодом. Просто, самодостаточно, легко найти. - Отдельный теневой репозиторий — доказательства попадают в выбранный вами репозиторий. Полезно, когда у исходного репозитория ограниченная аудитория или когда вы хотите один центральный реестр доказательств для многих проектов.
Если вы используете теневой репозиторий, создайте или выберите его и убедитесь, что у Timestamp GIT есть доступ на чтение-запись к нему. Отсутствующее или отозванное разрешение здесь — самая распространённая причина вопроса «почему ничего не появляется» в дальнейшем.
Пока вы на этой странице, включите значок для README. Страница подключения отображает живой предпросмотр значка Shields.io и выдаёт вам точный фрагмент markdown — не пишите URL вручную, поскольку для приватных репозиториев требуется специфичный для экземпляра компонент HMAC.
Сохраните конфигурацию. Приложение теперь вооружено: с этого момента вебхуки сообщают ему о каждом новом коммите в отслеживаемой ветке.
Шаг 3 — Дайте ночной привязке отработать (и знайте, чего ожидать)
От вас больше ничего не требуется. Вот что происходит в полночь:
- Обнаружение коммитов — GitHub App уже захватил хеши новых коммитов через вебхуки.
- Очередь хешей — хеши находятся в хранилище «ключ-значение» в памяти, ожидая окна пакетирования.
- Ночной cron-воркер — ожидающие хеши группируются, для каждого репозитория создаётся файл манифеста
.txt, нативно строится Merkle-дерево, создаются доказательства OpenTimestamps с использованием публичных календарей OTS, и корень Merkle привязывается к блокчейну Bitcoin. - Доставка доказательств — файлы манифеста и квитанции
.otsотправляются обратно в веткуtimestampsвашего репозитория или в теневой репозиторий.
То, что появляется в целевом репозитории, выглядит примерно так:
timestamps/
  manifests/
    2026-10-18.txt        # the commit hashes batched that day
  proofs/
    2026-10-18.txt.ots    # the OpenTimestamps receipt for that manifest
Ожидания по времени. Пакет запускается в полночь, а подтверждение Bitcoin занимает несколько часов — обычно около трёх. Так что если вы отправите коммит в 09:00, ожидайте, что доказательства появятся к середине утра следующего дня. Это свойство Bitcoin, а не ошибка конвейера.
Что покидает ваш репозиторий: только хеши коммитов. Timestamp GIT никогда не читает, не копирует и не хранит ваш исходный код. Исходный код остаётся в GitHub (или, в корпоративном режиме ZK, полностью в вашей собственной среде), и только хеш получает метку.
И затем это повторяется. Каждую ночь, навсегда, для каждого будущего коммита. Вы установили один раз; конвейер делает всё остальное.
Шаг 4 — Добавьте значок верификации в README
Возьмите фрагмент markdown со страницы подключения репозитория — те же данные доступны программно через аутентифицированную конечную точку GET /api/badgeLink/{user}/{repo}, которая возвращает URL значков и фрагменты markdown.
Фрагмент имеет такой вид (используйте кнопку копирования; фактические URL зависят от экземпляра и репозитория, особенно для приватных репозиториев):
[](<status-page-url>)
Вставьте его в README, закоммитьте и отправьте. Любой, кто нажмёт на значок, попадёт на публичное представление верификации — без учётной записи, без входа, без специальных знаний.
Замечание о приватных репозиториях. URL статуса для приватных репозиториев дополняются зашифрованным HMAC. Это означает, что только авторизованные пользователи могут видеть статус доказательства, в то время как лежащая в основе привязка к Bitcoin остаётся публично проверяемой любым, у кого есть файл .ots. HMAC специфичен для вашего экземпляра сервера, поэтому вам следует копировать URL значка, а не конструировать его.
Необязательно, но приятно: вставьте тот же значок на внутренний сайт документации или в инженерную панель. Это просто URL изображения плюс ссылка.
Шаг 5 — (Необязательно) Самостоятельный хостинг с Docker для изолированных сред
Выбирайте самостоятельный хостинг, когда хотите максимальную безопасность, изолированную сеть или строгие гарантии резидентности данных, которые управляемый сервис не может обеспечить.
Быстрая настройка Docker Compose выглядит так:
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
Затем скачайте и запустите:
docker compose pull
docker compose up -d
docker compose logs -f timestampgit
После запуска приложение доступно по адресу http://localhost:8080. При первом запуске мастер настройки проведёт вас через подключение GitHub App и настройку вашего экземпляра.
Ограниченная по времени демонстрационная лицензия для оценки доступна при отправке формы запроса на странице Docker License (/docker-license) с указанием вашего имени, компании, электронной почты и необязательного номера телефона. После одобрения можно скачать файл ограниченной по времени демонстрационной лицензии.
Как убедиться, что всё сработало
Дайте пройти одному полному циклу (ночной пакет плюс примерно три часа), затем проверьте:
- Панель статуса — откройте
/status/{user}/{repo}. Вы должны увидеть долговечность доказательств, самую раннюю дату привязки, ежедневную регулярность, данные о блоках и транзакциях Bitcoin и календарную тепловую карту. - CSV для аудита —
GET /api/audit/{user}/{repo}загружает полный журнал аудита. - PDF-сертификат —
GET /api/report/{user}/{repo}/{date}создаёт сертификат для конкретного дня. - Обход цепочки Merkle —
/verification/{user}/{repo}/{date}показывает многоуровневую верификацию шаг за шагом. Все вычисления происходят локально в вашем браузере, так что никто — включая нас — не видит, что вы проверяете. - Публичные конечные точки статуса — быстрые проверки:
curl -s https://timestampgit.dev/api/statusLast/{user}/{repo}
curl -s https://timestampgit.dev/api/statusCount/{user}/{repo}
curl -s https://timestampgit.dev/api/statusSummary/{user}/{repo}
statusLast возвращает последний привязанный блок Bitcoin, statusCount возвращает общее количество закоммиченных и помеченных коммитов, а statusSummary объединяет данные для Shields.io.
Если вы хотите более глубокое офлайн-руководство по превращению файла .ots в проверенную высоту блока Bitcoin, мы рассматриваем это отдельно в статье Как проверить доказательство метки времени Bitcoin локально.
Устранение распространённых проблем при настройке
Доказательства не появляются через 24 часа. Убедитесь, что у приложения действительно есть доступ к нужному репозиторию (проверьте /repos), и убедитесь, что хотя бы один коммит был отправлен после установки. Коммиты, сделанные до установки, никогда не попадали в очередь хешей.
Значок отображается как «unknown». Проверьте slug репозитория в URL значка. Для приватных репозиториев убедитесь, что присутствует зашифрованный компонент HMAC — урезанный URL не пройдёт авторизацию и не вернёт статус.
Отправка в теневой репозиторий не удаётся. Timestamp GIT нужен доступ на чтение-запись к целевому репозиторию. Перепроверьте разрешения установки именно для теневого репозитория; разрешения исходного репозитория на него не распространяются.
Корпоративный режим ZK ничего не создаёт. В этом режиме нет обнаружения коммитов на основе вебхуков. Если GitHub Action не установлен в исходном репозитории и активно не отправляет хеши в API, ни один хеш никогда не достигнет сервиса.
Доказательства запаздывают на несколько часов. Ожидаемо. Пакет запускается в полночь, а подтверждение Bitcoin обычно занимает около трёх часов. Задержки здесь — это тайминг блокчейна, а не сбой.
FAQ
Нужно ли устанавливать какие-либо CLI-инструменты или запускать команды OpenTimestamps?
Нет. Timestamp GIT — это управляемый GitHub App: вы устанавливаете его один раз, и каждый коммит в отслеживаемый репозиторий автоматически привязывается к Bitcoin каждую ночь. Никаких CLI-инструментов, никаких команд OpenTimestamps и ничего для установки на машинах разработчиков.
Можно ли использовать GitHub App с приватными репозиториями?
Да. Приватные репозитории поддерживаются на тарифе Pro Agency. URL статуса для приватных репозиториев дополняются зашифрованным HMAC, чтобы только авторизованные пользователи могли видеть статус доказательства.
Сколько времени проходит до появления первого доказательства метки времени?
Коммиты пакетируются и привязываются ночным cron-воркером. Подтверждение Bitcoin обычно занимает около трёх часов, поэтому файлы манифеста и квитанции .ots отправляются обратно в ваш репозиторий через несколько часов после запуска пакета.
Что произойдёт с моими доказательствами, если Timestamp GIT закроется?
Доказательства не зависят от поставщика. Они опираются только на SHA-256 и данные блоков Bitcoin через протокол OpenTimestamps, поэтому вы можете проверить их офлайн с помощью стандартных инструментов, даже если сервиса больше не существует.
Заключение
Весь смысл настройки блокчейн-меток времени через GitHub App в том, что она должна быть скучной: установить один раз, выбрать репозиторий, определить, куда попадают доказательства, и позволить ночной задаче делать всё остальное. Всё после второго шага — это ожидание подтверждения Bitcoin.
В этот момент у вас есть то, чего нет у большинства команд — математически неопровержимое доказательство того, когда существовал ваш код, проверяемое офлайн, при этом ваш исходный код никогда не покидает репозиторий. Это предшествующее решение, которое можно передать юристу, аудитору или клиенту, не меняя рабочий процесс ни одному разработчику.
Установите GitHub App сначала на самый ценный репозиторий, затем расширяйтесь оттуда. Если вы предпочитаете запускать его внутри собственного периметра, лицензия на самостоятельный хостинг Docker — это тот же продукт с вашей инфраструктурой в основе.
Похожие статьи
- Надёжны ли метки времени коммитов Git для юридических доказательств?
- Как проверить доказательство метки времени Bitcoin локально
- GitHub App, который автоматически ставит метки времени на коммиты
