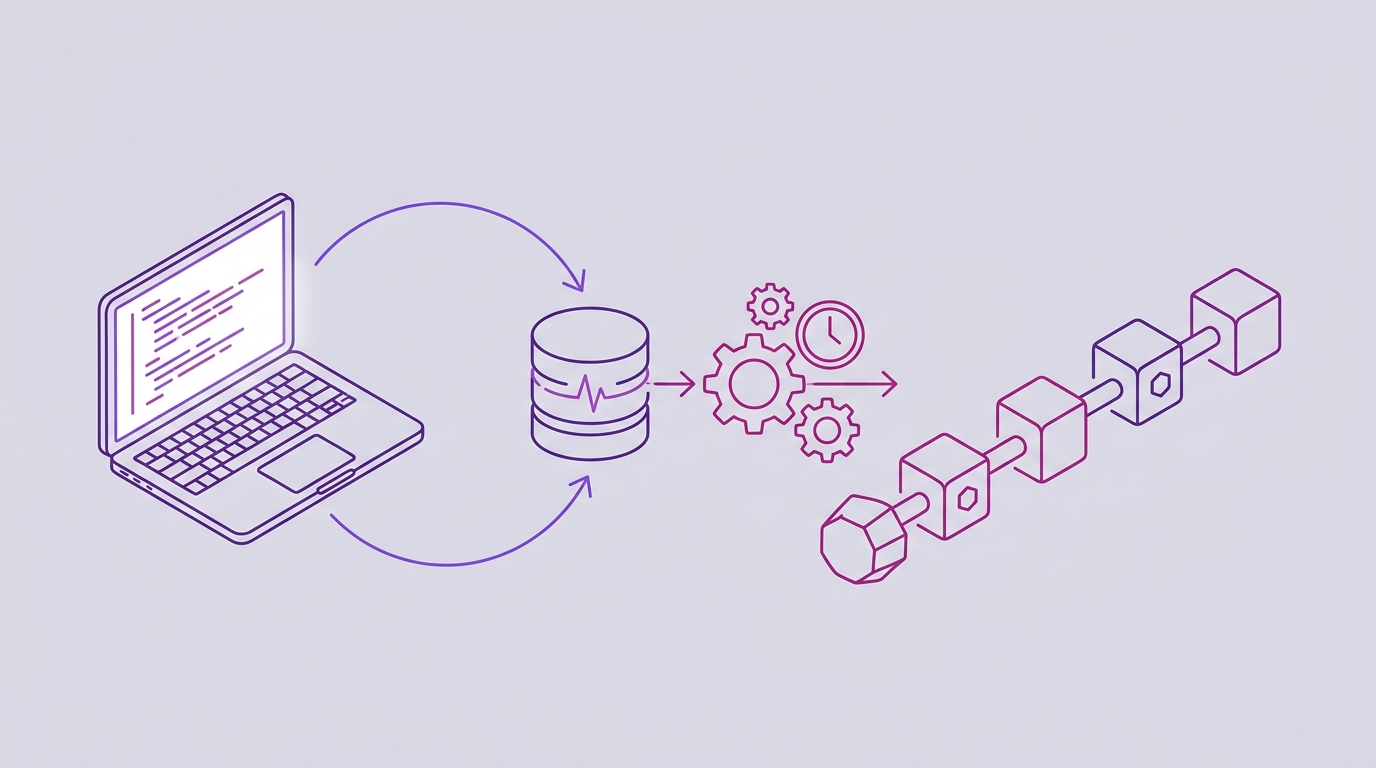
GitHub-App, die Commits automatisch mit Zeitstempeln versieht
Manuelles Zeitstempeln von Commits hat einen einzigen Ausfallpunkt, den keine noch so große Disziplin behebt: den Entwickler. Jemand muss daran denken, den Commit-Hash zu exportieren, ihn zu verankern und den Beleg abzulegen – nach jedem Commit, in jedem Repository, auf unbestimmte Zeit. Der erste Sprint läuft gut. Der Sprint nach einem Release-Crunch nicht.
Automatisierung kehrt das um. Statt einer lästigen Pflicht, die an jeden Commit geknüpft ist, wird das Verankern zu einer Eigenschaft des Repositorys selbst. Du installierst einmal eine GitHub-App, und von diesem Moment an wird jeder Commit in einem überwachten Repository gesammelt und noch in derselben Nacht in der Bitcoin-Blockchain verankert – keine CLI-Tools, keine Skripte, die gewartet werden müssen, nichts, was auf den Rechnern deiner Entwickler installiert wird.
Das ist das praktische Versprechen einer GitHub-App, die Commits automatisch mit Zeitstempeln versieht, und dieser Artikel behandelt, was es tatsächlich braucht, um eine zu betreiben: die einmalige Einrichtung, die nächtliche Pipeline, wie man sie überwacht und wo sie brechen kann. Die manuelle Alternative – Hashes selbst exportieren und das zugrunde liegende Protokoll nach jedem Commit von Hand steuern – ist für einen Einzelfall machbar und als Richtlinie unhaltbar.
Schluss mit dem manuellen Stempeln von Commits: Warum Automatisierung gewinnt
Die repetitive Aufgabe ist leicht zu beschreiben und leicht zu unterschätzen:
- Ein Entwickler schließt einen Commit ab und denkt in einer guten Woche daran, den Hash zu exportieren und ihn zu verankern.
- Jemand pflegt ein Skript, das
git logdurchläuft, herausfiltert, was bereits gestempelt wurde, und den Rest pusht – bis ein Rebase, ein Force-Push oder ein neuer Laptop es kaputt macht. - Die Belege sammeln sich irgendwo an, wo sie sechs Monate später niemand mehr rekonstruieren kann, wenn ein Anwalt danach fragt.
Die Kosten des Vergessens sind asymmetrisch. Ein einziger verpasster Commit mitten in einem Feature-Branch kann die Beweiskette für ein ganzes Feature zerreißen: Du kannst beweisen, dass der Code an Tag 40 existierte, aber nicht an Tag 1 – und Tag 1 ist normalerweise das Datum, das zählt. Ein nachträgliches Auffüllen funktioniert nicht, denn ein Zeitstempel ist nur dann etwas wert, wenn er zu dem Zeitpunkt erstellt wurde, den du angibst.
Das Versprechen der Automatisierung ist eng und konkret: Installiere die GitHub-App in einem Repository, und jeder Commit wird jede Nacht automatisch in Bitcoin verankert. Kein Ritual pro Commit, keine Einführung pro Entwickler, kein Protokollwissen, das irgendjemand im Team mitbringen muss.
Dies richtet sich an Entwickler und Compliance-Verantwortliche, die einen belastbaren Prior-Art-Nachweis benötigen, aber keinesfalls Experten dafür werden wollen, wie er erzeugt wird. Wenn du zuerst die konzeptionelle Grundlage möchtest, siehe What Is Cryptographic Prior Art? A Guide for Software Teams.
Einmalige Einrichtung: GitHub-App installieren und vergessen
Die Einrichtung besteht aus einer einzigen Installation, danach verschwindet der Workflow aus Sicht des Entwicklers. Es gibt zwei Bereitstellungsmodi, und der Unterschied ist eine Berechtigungsentscheidung, keine Funktionsentscheidung.
Standardmodus (GitHub-App)
Du installierst die Timestamp GIT GitHub-App in dem Repository, das du überwachen möchtest. Die App liest nur den HEAD-Commit-Hash – niemals Dateiinhalte – und schreibt Nachweise in einen dedizierten Branch oder ein separates Shadow-Repository. Da das Berechtigungsmodell von GitHub keinen Scope „nur Commit-Hashes" kennt, erfordert dieser Modus:
- Lesezugriff auf das Quell-Repository (damit die App überhaupt neue Commits sehen kann).
- Lese-/Schreibzugriff auf das Ziel-Repository (wo die Manifest- und
.ots-Belegdateien committet werden).
Enterprise-ZK-Modus
Im Enterprise-ZK-Modus läuft eine 12-zeilige GitHub Action auf deiner eigenen Infrastruktur und pusht nur den Commit-Hash an die Timestamp GIT API. Dein Quellcode verlässt niemals deine Umgebung, und der Dienst benötigt keinen Lesezugriff auf das Quell-Repository – nur Lese-/Schreibzugriff auf das Ziel-Repository, in dem die Nachweise gespeichert werden.
Der Aufruf, den die Action macht, ist kurz und aus deiner Sicht schemafrei:
# Schematic: the GitHub Action authenticates with the HMAC-signed URL
# returned by the API, then posts the commit hash.
curl -X POST "https://timestampgit.dev/api/timestamp/ORG/REPO/TARGET/HMAC_SIGNATURE/COMMIT_ID"
Dein On-Prem-Setup-Assistent (/enterprise/{phase}) führt dich durch Lizenz-Upload, OAuth-Netzwerkkonfiguration der GitHub-App und Organisations-Metadaten, sodass du das nicht von Hand zusammenbauen musst.
Was du sofort bekommst
So oder so ist das Ergebnis dasselbe: Ein dedizierter timestamps-Branch oder ein Shadow-Repository erscheint automatisch und beginnt, Manifest-Dateien und .ots-Belege zu sammeln. Auf den Rechnern der Entwickler wird nichts installiert. Es gibt keinen lokalen Daemon, keinen zu verteilenden Pre-Commit-Hook und kein Onboarding-Dokument für neue Mitarbeiter – die Commits eines neuen Entwicklers werden einfach deshalb verankert, weil er in ein überwachtes Repo gepusht hat.
Für einen breiteren Vergleich verwalteter Ansätze gegenüber dem Selbstbau siehe OpenTimestamps Alternatives: Managed Git Timestamping.
Die automatisierte Pipeline: Vom Commit zum Bitcoin-Anker
Nach der Installation läuft die Pipeline unbeaufsichtigt:
- Commit-Erkennung. Die GitHub-App erkennt neue Commits über Webhooks, oder deine GitHub Action pusht Commit-Hashes an die API.
- Hash-Warteschlange. Commit-Hashes landen in einem In-Memory-Key-Value-Store, damit sie gebündelt statt einzeln verankert werden können.
- Mitternachts-Cron-Worker. Jede Nacht gruppiert ein Worker alle ausstehenden Hashes, erstellt eine Manifest-
.txt-Datei pro Repository, baut einen Merkle-Baum, erstellt OpenTimestamps-Nachweise unter Verwendung öffentlicher OTS-Kalender und verankert die Merkle-Wurzel in der Bitcoin-Blockchain. - Nachweiszustellung. Die Manifest- und
.ots-Belegdateien werden zurück in dein Repository im dedizierten timestamps-Branch oder Shadow-Repository gepusht.
Ein Timing-Detail, das man einplanen sollte: Die Bestätigung in der Bitcoin-Blockchain dauert mehrere Stunden – normalerweise etwa drei. Das Schreiben der Nachweise ist also ein paar Stunden nach dem Cron-Lauf abgeschlossen, nicht punkt Mitternacht. Wenn du synchrone Tooling gewohnt bist, ist dies der einzige Teil des Ablaufs, der Geduld statt Aktion erfordert.
Das Bündeln ist nicht nur wegen der Kosten wichtig. Weil die Hashes jeder Nacht in einem Manifest pro Repo gruppiert und auf eine einzige Merkle-Wurzel reduziert werden, deckt ein Bitcoin-Anker jeden Commit im Bündel ab, und jeder einzelne Commit hat dennoch seinen eigenen verifizierbaren Pfad zurück zu dieser Wurzel.
Durchgängig Zero-Knowledge: Timestamp GIT sieht, kopiert oder speichert niemals deinen tatsächlichen Quellcode. Nur der Git-Hash wird gestempelt. Der Hash ist ein Einweg-Fingerabdruck – er beweist, dass der exakte Repository-Zustand existierte, ohne zu verraten, was dieser Zustand war.
Um das andere Ende dieser Pipeline nachzuvollziehen – einen Beleg zurück in ein verifiziertes Datum zu verwandeln – siehe How to Independently Verify a Git Commit Timestamp.
Überwachung und Fehlerbehandlung: Die Kette intakt halten
Automatisierung, die man nicht inspizieren kann, ist nur eine Blackbox mit besserem Marketing. Timestamp GIT bietet mehrere Möglichkeiten, um zu bestätigen, dass die Kette intakt ist.
Öffentliches Status-Dashboard
Unter https://timestampgit.dev/status/{user}/{repo} erhältst du die Beständigkeit der Nachweise, das früheste Ankerdatum, die tägliche Regelmäßigkeit, Bitcoin-Block- und Transaktionsdaten sowie eine Kalender-Heatmap. Die Heatmap ist der schnellste Weg, eine Lücke zu erkennen – eine fehlende Nacht fällt sofort auf.
Einbettbare Badges
Füge deiner README ein Shields.io-Verifizierungs-Badge hinzu, damit jeder den Ankerstatus auf einen Blick sehen und zum Verifizieren durchklicken kann. Kopiere den exakten Snippet aus dem Post-Connection-Widget unter /connected/{user}/{repo}, das eine Live-Vorschau enthält:
[](https://timestampgit.dev/status/USER/REPO)
API-Endpunkte zur Überwachung
Für programmatische Prüfungen – einen CI-Job, ein internes Dashboard, einen Compliance-Bericht – liefern diese öffentlichen Endpunkte JSON:
# Last anchored Bitcoin block
curl -s https://timestampgit.dev/api/statusLast/octo/rocket | jq

# Total committed/stamped commit count
curl -s https://timestampgit.dev/api/statusCount/octo/rocket | jq

# Combined summary (what the Shields.io badge reads)
curl -s https://timestampgit.dev/api/statusSummary/octo/rocket | jq
Eine minimale Prüfung, die in jeden Scheduler passt:
import requests

BASE = "https://timestampgit.dev/api"

def last_anchor(user: str, repo: str) -> dict:
    r = requests.get(f"{BASE}/statusLast/{user}/{repo}", timeout=10)
    r.raise_for_status()
    return r.json()

if __name__ == "__main__":
    print(last_anchor("octo", "rocket"))
Fehlerbehandlung und Audit-Trail
Wenn ein nächtlicher Lauf fehlschlägt, holt der nächste Lauf die ausstehenden Hashes nach – Commits werden in die Warteschlange gestellt, nicht verworfen. Das Dashboard und das Badge zeigen das letzte erfolgreiche Ankerdatum an, sodass eine Lücke sichtbar statt still ist. Wenn du Nachweise auf Papier brauchst:
# Full audit ledger as CSV
curl -OJ https://timestampgit.dev/api/audit/octo/rocket

# PDF certificate for a specific date
curl -OJ https://timestampgit.dev/api/report/octo/rocket/2026-10-14
Auch private Repositories werden unterstützt. Status-URLs für private Repos hängen ein verschlüsseltes HMAC an, das spezifisch für die Serverinstanz ist, sodass nur autorisierte Nutzer den Status lesen können.
Best Practices für automatisiertes Commit-Timestamping
-
Überwache jedes Repository, das originäres geistiges Eigentum enthält – insbesondere die, die Geschäftsgeheimnisse oder patentierbare Logik enthalten. Eine Beweiskette, die die Hälfte deiner Codebasis abdeckt, schützt die Hälfte deiner Codebasis.
-
Nutze den Enterprise-ZK-Modus, wenn der Hash selbst sensibel ist. Die GitHub Action pusht nur den Commit-Hash von deiner Infrastruktur, sodass der Dienst niemals Lesezugriff auf dein Quell-Repository benötigt.
-
Für air-gapped oder maximal isolierte Umgebungen: Self-Hosting mit Docker. Die Lizenz wird über die Docker-Lizenzseite angefordert; eine zeitlich begrenzte Demo-Lizenz steht zur Evaluierung zur Verfügung.
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull docker compose up -d docker compose logs -f timestampgitDie App ist nach dem Start unter
http://localhost:8080verfügbar, und ein Setup-Assistent führt dich beim ersten Start durch die Verbindung deiner GitHub-App. -
Verifiziere eine Stichprobe von Belegen unabhängig mit den Standard-OpenTimestamps-Verifizierungstools gegen die Bitcoin-Blockchain. Unabhängige Verifizierung ist der ganze Sinn – wenn du sie nie testest, weißt du nicht, ob sie funktioniert.
-
Sichere deine Audit-CSV und PDF-Zertifikate zusammen mit deinem Code. Die Nachweise liegen in deinem Repo, aber die Zertifikate sind das, was ein nicht-technischer Prüfer tatsächlich lesen wird.
-
Zu Plan-Grenzen und den Kosten privater Repos siehe Code Timestamping Service Pricing for Private Repos.
FAQ
Muss ich CLI-Tools oder OpenTimestamps-Befehle ausführen? Nein. Timestamp GIT ist ein Managed Service: Du installierst die GitHub-App einmal, und jeder Commit in einem überwachten Repository wird jede Nacht automatisch in Bitcoin verankert. Es gibt keine CLI-Tools, keine OpenTimestamps-Befehle und keine manuellen Schritte.
Was passiert, wenn Timestamp GIT den Betrieb einstellt? Deine Nachweise sind anbieterunabhängig. Sie beruhen ausschließlich auf SHA-256 und Bitcoin-Blockdaten über das OpenTimestamps-Protokoll, sodass du sie offline mit den Standard-OpenTimestamps-Verifizierungstools verifizieren kannst – selbst wenn unser Unternehmen verschwindet.
Kann ich das für private Repositories nutzen? Ja. Private Repositories werden unterstützt. Status-URLs für private Repos enthalten ein verschlüsseltes HMAC, das spezifisch für die Serverinstanz ist, sodass nur autorisierte Nutzer den Status einsehen können.
Wie lange dauert es, bis ein Commit verankert ist?
Der nächtliche Cron-Worker bündelt alle ausstehenden Commit-Hashes und verankert die Merkle-Wurzel in der Bitcoin-Blockchain. Die Bitcoin-Bestätigung dauert typischerweise etwa 3 Stunden, sodass die .ots-Nachweisdateien ein paar Stunden nach dem Cron-Lauf geschrieben werden.
Fazit: Einmal einrichten, für immer beweisen
Manuelles Timestamping scheitert in der Lücke zwischen Absicht und Gewohnheit. Automatisierung beseitigt diese Lücke vollständig: Installiere Timestamp GIT einmal, und jeder Commit in einem überwachten Repository wird nächtlich ohne Eingreifen eines Entwicklers verankert, was eine kontinuierliche, unveränderliche Kette von Prior-Art-Nachweisen erzeugt.
Für Teams mit strengen Sicherheitsanforderungen pusht der Enterprise-ZK-Modus nur den Commit-Hash von deiner eigenen Infrastruktur, und Docker-Self-Hosting deckt air-gapped Umgebungen ab – derselbe automatisierte Workflow, mit strengerer Isolation.
Leg los, indem du die GitHub-App noch heute in deinem Repository installierst. Dein zukünftiges Legal-Team wird es dir danken.
Verwandte Beiträge
- How Freelancers Can Prove Code Ownership Before a Dispute
- What Is Cryptographic Prior Art? A Guide for Software Teams
- How to Independently Verify a Git Commit Timestamp
