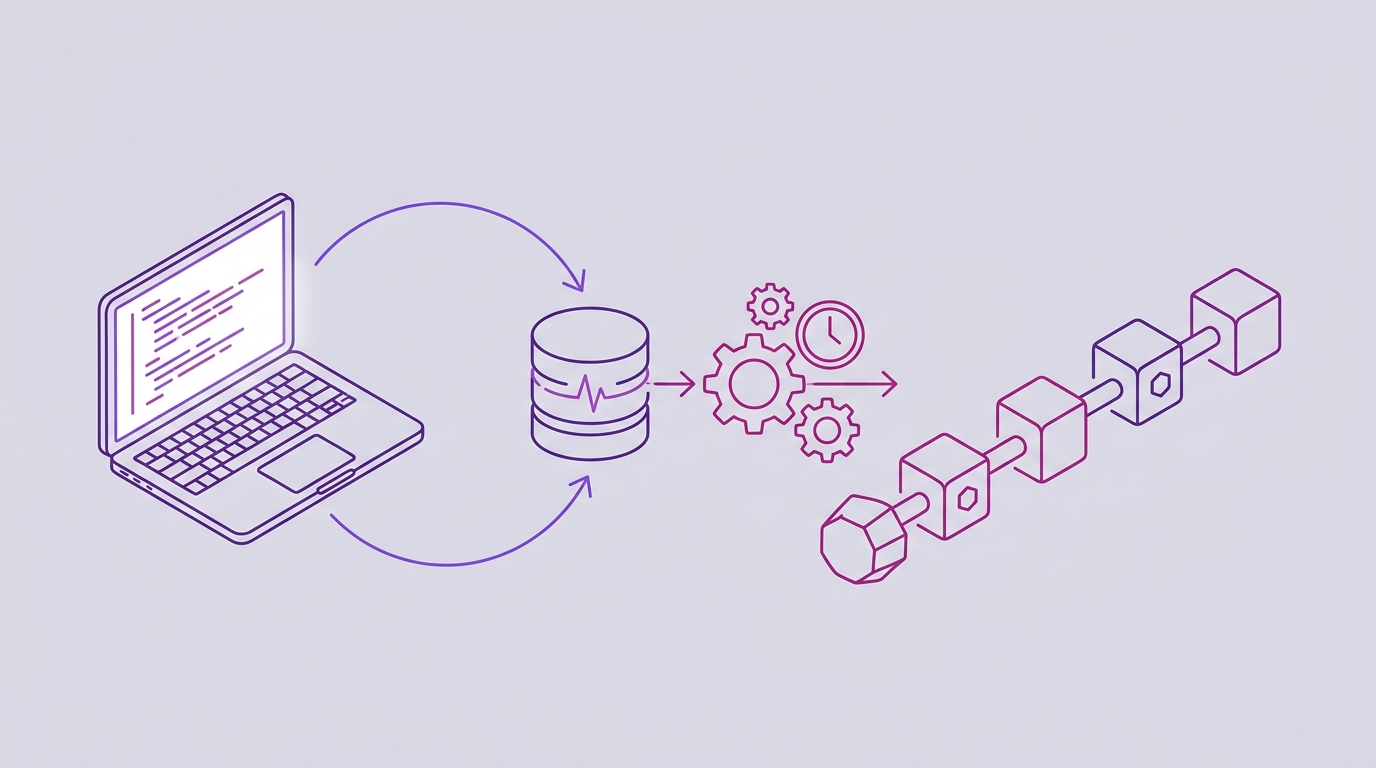
Aplicación de GitHub que marca la hora de los commits automáticamente
El sellado manual de la hora de los commits tiene un punto de fallo que ninguna cantidad de disciplina puede corregir: el desarrollador. Alguien tiene que acordarse de exportar el hash del commit, anclarlo y archivar el recibo — después de cada commit, en cada repositorio, indefinidamente. El primer sprint va bien. El sprint después de un pico de trabajo antes de un lanzamiento, no.
La automatización invierte eso. En lugar de una tarea molesta asociada a cada commit, el anclaje se convierte en una propiedad del propio repositorio. Instalas una aplicación de GitHub una vez y, a partir de ese momento, cada commit de un repositorio monitorizado se agrupa y se ancla en la blockchain de Bitcoin esa misma noche — sin herramientas de CLI, sin scripts que mantener, nada instalado en las máquinas de tus desarrolladores.
Ese es el argumento práctico de una aplicación de GitHub que marca la hora de los commits automáticamente, y este artículo cubre lo que realmente hace falta para ejecutar una: la configuración única, el pipeline nocturno, cómo monitorizarlo y dónde puede romperse. La alternativa manual — exportar los hashes tú mismo y manejar el protocolo subyacente a mano después de cada commit — es viable para algo puntual e insostenible como política.
Deja de sellar los commits manualmente: por qué gana la automatización
La tarea repetitiva es fácil de describir y fácil de subestimar:
- Un desarrollador termina un commit y, en una buena semana, se acuerda de exportar el hash y anclarlo.
- Alguien mantiene un script que recorre
git log, filtra lo que ya está sellado y sube el resto — hasta que un rebase, un force-push o un portátil nuevo lo rompe. - Los recibos se acumulan en algún sitio que nadie puede reconstruir seis meses después, cuando un abogado los pide.
El coste de olvidarse es asimétrico. Un solo commit omitido en medio de una rama de funcionalidad puede romper la cadena de prueba de toda una funcionalidad: puedes demostrar que el código existía el día 40, pero no el día 1 — y el día 1 suele ser la fecha que importa. Rellenar los huecos a posteriori no funciona, porque un sello de tiempo solo vale algo si se creó cuando dices que se creó.
La promesa de la automatización es concreta y limitada: instala la aplicación de GitHub en un repositorio y cada commit se ancla a Bitcoin automáticamente cada noche. Sin ritual por commit, sin adopción por desarrollador, sin necesidad de que nadie del equipo conozca el protocolo.
Esto está dirigido a desarrolladores y responsables de cumplimiento que necesitan una prueba de anterioridad defendible pero que no tienen ninguna intención de convertirse en expertos en cómo se produce. Si primero quieres los fundamentos conceptuales, consulta ¿Qué es la anterioridad criptográfica? Una guía para equipos de software.
Configuración única: instala la aplicación de GitHub y olvídate
La configuración es una sola instalación, tras la cual el flujo de trabajo desaparece desde el punto de vista del desarrollador. Hay dos modos de despliegue, y la diferencia es una decisión de permisos, no de funcionalidades.
Modo estándar (aplicación de GitHub)
Instalas la aplicación de GitHub Timestamp GIT en el repositorio que quieres monitorizar. La aplicación solo lee el hash del commit HEAD — nunca el contenido de los archivos — y escribe las pruebas en una rama dedicada o en un repositorio sombra aparte. Como el modelo de permisos de GitHub no tiene un ámbito de “solo hashes de commits”, este modo requiere:
- Acceso de solo lectura al repositorio de origen (para que la aplicación pueda ver los commits nuevos).
- Acceso de lectura y escritura al repositorio de destino (donde se confirman el manifiesto y los archivos de recibo
.ots).
Modo Enterprise ZK
En el modo Enterprise ZK, una GitHub Action de 12 líneas se ejecuta en tu propia infraestructura y envía solo el hash del commit a la API de Timestamp GIT. Tu código fuente nunca sale de tu entorno, y el servicio no requiere acceso de lectura al repositorio de origen — solo acceso de lectura y escritura al repositorio de destino donde se almacenan las pruebas.
La llamada que hace la action es corta y sin esquema por tu parte:
# Schematic: the GitHub Action authenticates with the HMAC-signed URL
# returned by the API, then posts the commit hash.
curl -X POST "https://timestampgit.dev/api/timestamp/ORG/REPO/TARGET/HMAC_SIGNATURE/COMMIT_ID"
Tu asistente de configuración on-prem (/enterprise/{phase}) te guía por la carga de la licencia, la configuración de red de OAuth de la aplicación de GitHub y los metadatos de la organización, para que no tengas que construir esto a mano.
Lo que obtienes de inmediato
En cualquier caso, el resultado es el mismo: aparece automáticamente una rama de timestamps dedicada o un repositorio sombra y empieza a recopilar archivos de manifiesto y recibos .ots. No se instala nada en las máquinas de los desarrolladores. No hay demonio local, ni hook de pre-commit que distribuir, ni documento de incorporación para nuevos empleados — los commits de un desarrollador nuevo se anclan simplemente porque hizo push a un repositorio monitorizado.
Para una comparación más amplia entre enfoques gestionados y montarlo por tu cuenta, consulta Alternativas a OpenTimestamps: sellado de tiempo de Git gestionado.
El pipeline automatizado: del commit al anclaje en Bitcoin
Una vez instalado, el pipeline se ejecuta sin supervisión:
- Detección de commits. La aplicación de GitHub detecta los commits nuevos mediante webhooks, o tu GitHub Action envía los hashes de los commits a la API.
- Cola de hashes. Los hashes de los commits llegan a un almacén clave-valor en memoria para poder agruparlos en lugar de anclarlos uno a uno.
- Worker cron de medianoche. Cada noche, un worker agrupa todos los hashes pendientes, crea un archivo de manifiesto
.txtpor repositorio, construye un árbol de Merkle, crea pruebas de OpenTimestamps usando los calendarios públicos de OTS y ancla la raíz de Merkle en la blockchain de Bitcoin. - Entrega de pruebas. El manifiesto y los archivos de recibo
.otsse envían de vuelta a tu repositorio en la rama de timestamps dedicada o en el repositorio sombra.
Un detalle de tiempos que conviene planificar: la confirmación en la blockchain de Bitcoin tarda varias horas — normalmente unas tres. Así que la escritura de las pruebas se completa unas horas después de la ejecución del cron, no a medianoche en punto. Si estás acostumbrado a herramientas síncronas, esta es la única parte del flujo que requiere paciencia en lugar de acción.
El agrupamiento importa por algo más que el coste. Como los hashes de cada noche se agrupan en un manifiesto por repositorio y se reducen a una única raíz de Merkle, un solo anclaje en Bitcoin cubre todos los commits del lote, y cada commit individual sigue teniendo su propia ruta verificable hasta esa raíz.
Conocimiento cero en todo el proceso: Timestamp GIT nunca ve, copia ni almacena tu código fuente real. Solo se sella el hash de Git. El hash es una huella unidireccional — demuestra que existió el estado exacto del repositorio, sin revelar cuál era ese estado.
Para seguir el otro extremo de este pipeline — convertir un recibo de vuelta en una fecha verificada — consulta Cómo verificar de forma independiente el sello de tiempo de un commit de Git.
Monitorización y gestión de fallos: mantener la cadena intacta
La automatización que no puedes inspeccionar es solo una caja negra con mejor marketing. Timestamp GIT expone varias formas de confirmar que la cadena está intacta.
Panel de estado público
En https://timestampgit.dev/status/{user}/{repo} obtienes la longevidad de las pruebas, la fecha de anclaje más antigua, la regularidad diaria, los datos de bloque y transacción de Bitcoin, y un mapa de calor de calendario. El mapa de calor es la forma más rápida de detectar un hueco — una noche que falta salta a la vista de inmediato.
Insignias embebibles
Añade una insignia de verificación de Shields.io a tu README para que cualquiera pueda ver el estado del anclaje de un vistazo y hacer clic para verificarlo. Copia el fragmento exacto del widget posterior a la conexión en /connected/{user}/{repo}, que incluye una vista previa en vivo:
[](https://timestampgit.dev/status/USER/REPO)
Endpoints de API para monitorización
Para comprobaciones programáticas — un job de CI, un panel interno, un informe de cumplimiento — estos endpoints públicos devuelven JSON:
# Last anchored Bitcoin block
curl -s https://timestampgit.dev/api/statusLast/octo/rocket | jq

# Total committed/stamped commit count
curl -s https://timestampgit.dev/api/statusCount/octo/rocket | jq

# Combined summary (what the Shields.io badge reads)
curl -s https://timestampgit.dev/api/statusSummary/octo/rocket | jq
Una comprobación mínima que encaja en cualquier planificador:
import requests

BASE = "https://timestampgit.dev/api"

def last_anchor(user: str, repo: str) -> dict:
    r = requests.get(f"{BASE}/statusLast/{user}/{repo}", timeout=10)
    r.raise_for_status()
    return r.json()

if __name__ == "__main__":
    print(last_anchor("octo", "rocket"))
Gestión de fallos y pista de auditoría
Si una ejecución nocturna falla, la siguiente ejecución recoge los hashes pendientes — los commits se encolan, no se descartan. El panel y la insignia muestran la fecha del último anclaje correcto, así que un hueco es visible en lugar de silencioso. Cuando necesites pruebas en papel:
# Full audit ledger as CSV
curl -OJ https://timestampgit.dev/api/audit/octo/rocket

# PDF certificate for a specific date
curl -OJ https://timestampgit.dev/api/report/octo/rocket/2026-10-14
También se admiten repositorios privados. Las URL de estado para repositorios privados añaden un HMAC cifrado específico de la instancia del servidor, de modo que solo los usuarios autorizados pueden leer el estado.
Buenas prácticas para el sellado de tiempo automatizado de commits
-
Monitoriza todos los repositorios que contengan propiedad intelectual original — especialmente los que guardan secretos comerciales o lógica patentable. Una cadena de prueba que cubre la mitad de tu base de código protege la mitad de tu base de código.
-
Usa el modo Enterprise ZK cuando el propio hash sea sensible. La GitHub Action envía solo el hash del commit desde tu infraestructura, así que el servicio nunca requiere acceso de lectura a tu repositorio de origen.
-
Para entornos aislados o de máximo aislamiento, autoaloja con Docker. La licencia se solicita desde la página de licencia de Docker; hay disponible una licencia de demostración con tiempo limitado para evaluación.
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull docker compose up -d docker compose logs -f timestampgitLa aplicación está disponible en
http://localhost:8080tras el arranque, y un asistente de configuración te guía para conectar tu aplicación de GitHub en el primer inicio. -
Verifica una muestra de recibos de forma independiente usando las herramientas estándar de verificación de OpenTimestamps contra la blockchain de Bitcoin. La verificación independiente es el objetivo de todo esto — si nunca la pruebas, no sabes si funciona.
-
Haz copia de seguridad de tu CSV de auditoría y tus certificados PDF junto con tu código. Las pruebas viven en tu repositorio, pero los certificados son lo que realmente leerá un revisor no técnico.
-
Para los límites de los planes y lo que cuestan los repositorios privados, consulta Precios del servicio de sellado de tiempo de código para repositorios privados.
Preguntas frecuentes
¿Necesito ejecutar alguna herramienta de CLI o comandos de OpenTimestamps? No. Timestamp GIT es un servicio gestionado: instalas la aplicación de GitHub una vez y cada commit de un repositorio monitorizado se ancla automáticamente a Bitcoin cada noche. No hay herramientas de CLI, ni comandos de OpenTimestamps, ni pasos manuales.
¿Qué pasa si Timestamp GIT cierra el negocio? Tus pruebas son independientes del proveedor. Se basan solo en SHA-256 y en los datos de bloque de Bitcoin a través del protocolo OpenTimestamps, así que puedes verificarlas sin conexión usando las herramientas estándar de verificación de OpenTimestamps — incluso si nuestra empresa desaparece.
¿Puedo usar esto para repositorios privados? Sí. Se admiten los repositorios privados. Las URL de estado para repositorios privados incluyen un HMAC cifrado específico de la instancia del servidor, de modo que solo los usuarios autorizados pueden ver el estado.
¿Cuánto tarda un commit en anclarse?
El worker cron nocturno agrupa todos los hashes de commits pendientes y ancla la raíz de Merkle en la blockchain de Bitcoin. La confirmación de Bitcoin suele tardar unas 3 horas, así que los archivos de prueba .ots se escriben unas horas después de la ejecución del cron.
Conclusión: configúralo una vez, demuéstralo para siempre
El sellado de tiempo manual falla en la brecha entre la intención y el hábito. La automatización elimina esa brecha por completo: instala Timestamp GIT una vez, y cada commit de un repositorio monitorizado se ancla cada noche sin intervención del desarrollador, produciendo una cadena continua e inmutable de prueba de anterioridad.
Para equipos con requisitos de seguridad estrictos, el modo Enterprise ZK envía solo el hash del commit desde tu propia infraestructura, y el autoalojamiento con Docker cubre entornos aislados — el mismo flujo de trabajo automatizado, con un aislamiento más estricto.
Empieza instalando hoy la aplicación de GitHub en tu repositorio. Tu futuro equipo legal te lo agradecerá.
Entradas relacionadas
- Cómo pueden los freelancers demostrar la propiedad del código antes de una disputa
- ¿Qué es la anterioridad criptográfica? Una guía para equipos de software
- Cómo verificar de forma independiente el sello de tiempo de un commit de Git
