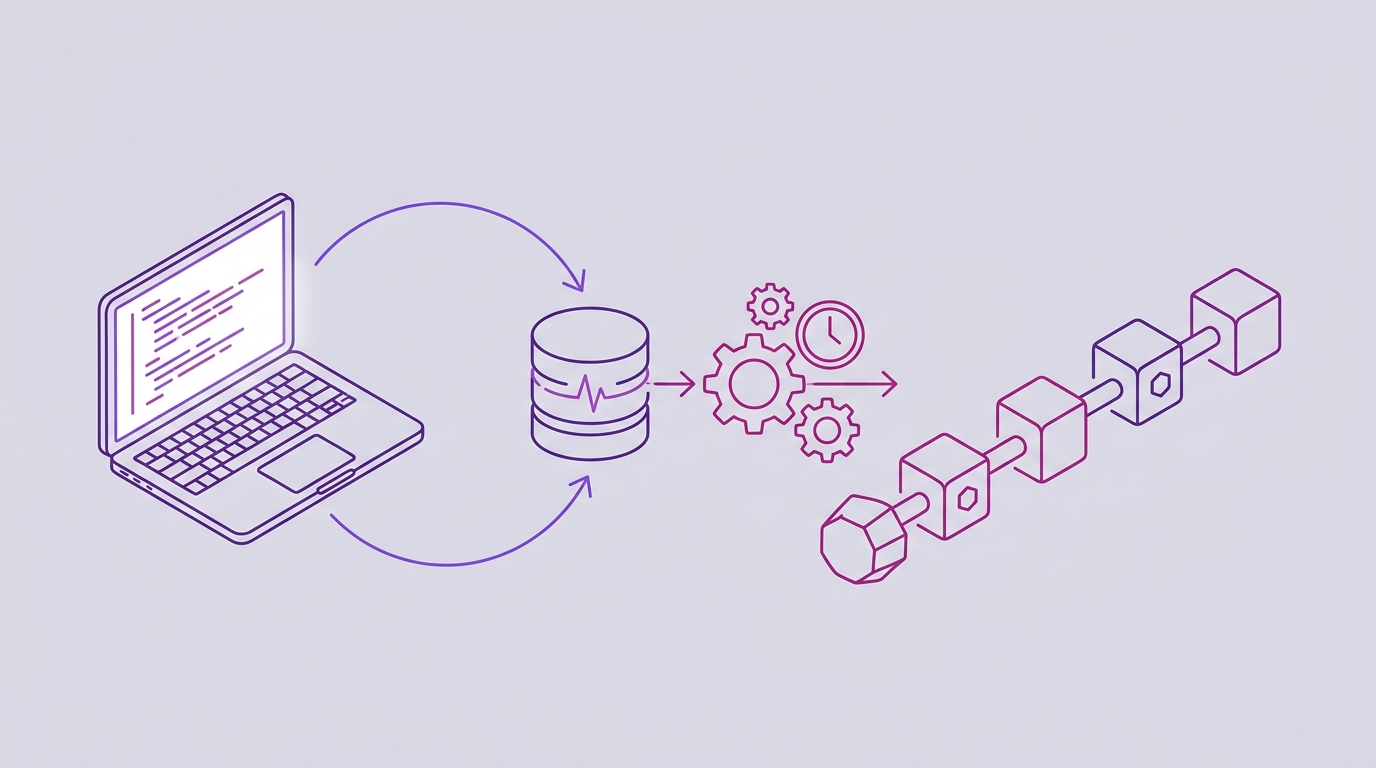
Application GitHub qui horodate automatiquement les commits
L’horodatage manuel des commits a un point de défaillance que aucune discipline ne corrige : le développeur. Quelqu’un doit se souvenir d’exporter le hash du commit, de l’ancrer et de classer le reçu — après chaque commit, sur chaque dépôt, indéfiniment. Le premier sprint se passe bien. Le sprint qui suit une période de rush avant une release, non.
L’automatisation inverse cela. Au lieu d’une corvée attachée à chaque commit, l’ancrage devient une propriété du dépôt lui-même. Vous installez une GitHub App une fois, et à partir de ce moment, chaque commit sur un dépôt surveillé est regroupé et ancré dans la blockchain Bitcoin la même nuit — pas d’outils CLI, pas de scripts à maintenir, rien d’installé sur les machines de vos développeurs.
C’est l’argument pratique d’une GitHub App qui horodate automatiquement les commits, et cet article couvre ce qu’il faut réellement pour en exploiter une : la configuration initiale unique, le pipeline nocturne, comment le surveiller, et où il peut casser. L’alternative manuelle — exporter soi-même les hashs et piloter le protocole sous-jacent à la main après chaque commit — est envisageable pour un cas ponctuel et intenable comme politique.
Arrêtez d’estampiller manuellement les commits : pourquoi l’automatisation l’emporte
La tâche répétitive est facile à décrire et facile à sous-estimer :
- Un développeur termine un commit et, dans une bonne semaine, se souvient d’exporter le hash et de l’ancrer.
- Quelqu’un maintient un script qui parcourt
git log, filtre ce qui a déjà été estampillé et pousse le reste — jusqu’à ce qu’un rebase, un force-push ou un nouvel ordinateur portable le casse. - Les reçus s’accumulent quelque part que personne ne peut reconstituer six mois plus tard quand un avocat les demande.
Le coût de l’oubli est asymétrique. Un seul commit manqué au milieu d’une branche de fonctionnalité peut briser la chaîne de preuve pour toute une fonctionnalité : vous pouvez prouver que le code existait au jour 40, mais pas au jour 1 — et le jour 1 est généralement la date qui compte. Le rattrapage après coup ne fonctionne pas, car un horodatage n’a de valeur que s’il a été créé au moment où vous prétendez qu’il l’a été.
La promesse de l’automatisation est étroite et concrète : installez la GitHub App sur un dépôt, et chaque commit est ancré à Bitcoin automatiquement chaque nuit. Pas de rituel par commit, pas d’adoption par développeur, aucune connaissance du protocole requise de la part de qui que ce soit dans l’équipe.
Cela s’adresse aux développeurs et aux responsables de la conformité qui ont besoin d’une preuve d’antériorité défendable mais qui n’ont aucune intention de devenir experts de la façon dont elle est produite. Si vous voulez d’abord les fondements conceptuels, voir Qu’est-ce que l’antériorité cryptographique ? Un guide pour les équipes logicielles.
Configuration unique : installez la GitHub App et oubliez-la
La configuration se fait en une seule installation, après quoi le workflow disparaît du point de vue du développeur. Il existe deux modes de déploiement, et la différence est une décision de permissions, pas une décision de fonctionnalités.
Mode standard (GitHub App)
Vous installez la GitHub App Timestamp GIT sur le dépôt que vous voulez surveiller. L’app lit uniquement le hash du commit HEAD — jamais le contenu des fichiers — et écrit les preuves dans une branche dédiée ou un dépôt fantôme séparé. Comme le modèle de permissions de GitHub n’a pas de portée « hashs de commits uniquement », ce mode nécessite :
- Un accès en lecture seule au dépôt source (pour que l’app puisse voir les nouveaux commits tout court).
- Un accès en lecture-écriture au dépôt cible (où le manifeste et les fichiers de reçu
.otssont committés).
Mode Enterprise ZK
En mode Enterprise ZK, une GitHub Action de 12 lignes s’exécute sur votre propre infrastructure et ne pousse que le hash du commit vers l’API Timestamp GIT. Votre code source ne quitte jamais votre environnement, et le service ne nécessite aucun accès en lecture au dépôt source — seulement un accès en lecture-écriture au dépôt cible où les preuves sont stockées.
L’appel que fait l’action est court et sans schéma de votre côté :
# Schematic: the GitHub Action authenticates with the HMAC-signed URL
# returned by the API, then posts the commit hash.
curl -X POST "https://timestampgit.dev/api/timestamp/ORG/REPO/TARGET/HMAC_SIGNATURE/COMMIT_ID"
Votre assistant de configuration sur site (/enterprise/{phase}) vous guide à travers le téléversement de licence, la configuration réseau OAuth de la GitHub App et les métadonnées d’organisation, pour que vous n’ayez pas à construire cela à la main.
Ce que vous obtenez immédiatement
Dans les deux cas, le résultat est le même : une branche timestamps dédiée ou un dépôt fantôme apparaît automatiquement et commence à collecter les fichiers de manifeste et les reçus .ots. Rien n’est installé sur les machines des développeurs. Il n’y a pas de démon local, pas de hook pre-commit à distribuer, et pas de document d’intégration pour les nouvelles recrues — les commits d’un nouveau développeur sont ancrés simplement parce qu’il a poussé vers un dépôt surveillé.
Pour une comparaison plus large des approches managées par rapport à une solution maison, voir Alternatives à OpenTimestamps : horodatage Git managé.
Le pipeline automatisé : du commit à l’ancrage Bitcoin
Une fois installé, le pipeline fonctionne sans surveillance :
- Détection des commits. La GitHub App détecte les nouveaux commits via des webhooks, ou votre GitHub Action pousse les hashs de commits vers l’API.
- File d’attente des hashs. Les hashs de commits arrivent dans un magasin clé-valeur en mémoire afin de pouvoir être regroupés plutôt qu’ancrés un par un.
- Worker cron de minuit. Chaque nuit, un worker regroupe tous les hashs en attente, crée un fichier manifeste
.txtpar dépôt, construit un arbre de Merkle, crée des preuves OpenTimestamps à l’aide des calendriers OTS publics, et ancre la racine de Merkle dans la blockchain Bitcoin. - Livraison des preuves. Le manifeste et les fichiers de reçu
.otssont poussés vers votre dépôt dans la branche timestamps dédiée ou le dépôt fantôme.
Un détail de timing à anticiper : la confirmation dans la blockchain Bitcoin prend plusieurs heures — normalement environ trois. L’écriture des preuves se termine donc quelques heures après l’exécution du cron, pas à minuit pile. Si vous êtes habitué à des outils synchrones, c’est la seule partie du flux qui demande de la patience plutôt que de l’action.
Le regroupement compte pour plus que le coût. Comme les hashs de chaque nuit sont regroupés dans un manifeste par dépôt et réduits à une seule racine de Merkle, un seul ancrage Bitcoin couvre chaque commit du lot, et chaque commit individuel dispose toujours de son propre chemin vérifiable vers cette racine.
Zéro connaissance de bout en bout : Timestamp GIT ne voit, ne copie ni ne stocke jamais votre code source réel. Seul le hash Git est estampillé. Le hash est une empreinte à sens unique — il prouve que l’état exact du dépôt existait, sans révéler ce qu’était cet état.
Pour suivre l’autre extrémité de ce pipeline — transformer un reçu en date vérifiée — voir Comment vérifier indépendamment l’horodatage d’un commit Git.
Surveillance et gestion des défaillances : garder la chaîne intacte
Une automatisation que vous ne pouvez pas inspecter n’est qu’une boîte noire avec un meilleur marketing. Timestamp GIT expose plusieurs moyens de confirmer que la chaîne est intacte.
Tableau de bord public de statut
À l’adresse https://timestampgit.dev/status/{user}/{repo}, vous obtenez la longévité des preuves, la date d’ancrage la plus ancienne, la régularité quotidienne, les données de blocs et de transactions Bitcoin, et une carte thermique calendaire. La carte thermique est le moyen le plus rapide de repérer un trou — une nuit manquante saute immédiatement aux yeux.
Badges intégrables
Ajoutez un badge de vérification Shields.io à votre README pour que quiconque puisse voir le statut d’ancrage en un coup d’œil et cliquer pour le vérifier. Copiez le snippet exact depuis le widget post-connexion à /connected/{user}/{repo}, qui inclut un aperçu en direct :
[](https://timestampgit.dev/status/USER/REPO)
Points de terminaison API pour la surveillance
Pour des vérifications programmatiques — un job CI, un tableau de bord interne, un rapport de conformité — ces points de terminaison publics renvoient du JSON :
# Last anchored Bitcoin block
curl -s https://timestampgit.dev/api/statusLast/octo/rocket | jq

# Total committed/stamped commit count
curl -s https://timestampgit.dev/api/statusCount/octo/rocket | jq

# Combined summary (what the Shields.io badge reads)
curl -s https://timestampgit.dev/api/statusSummary/octo/rocket | jq
Une vérification minimale qui s’intègre dans n’importe quel ordonnanceur :
import requests

BASE = "https://timestampgit.dev/api"

def last_anchor(user: str, repo: str) -> dict:
    r = requests.get(f"{BASE}/statusLast/{user}/{repo}", timeout=10)
    r.raise_for_status()
    return r.json()

if __name__ == "__main__":
    print(last_anchor("octo", "rocket"))
Gestion des défaillances et piste d’audit
Si une exécution nocturne échoue, l’exécution suivante récupère les hashs en attente — les commits sont mis en file d’attente, pas abandonnés. Le tableau de bord et le badge affichent la date du dernier ancrage réussi, de sorte qu’un trou est visible plutôt que silencieux. Quand vous avez besoin de preuves sur papier :
# Full audit ledger as CSV
curl -OJ https://timestampgit.dev/api/audit/octo/rocket

# PDF certificate for a specific date
curl -OJ https://timestampgit.dev/api/report/octo/rocket/2026-10-14
Les dépôts privés sont également pris en charge. Les URL de statut pour les dépôts privés ajoutent un HMAC chiffré spécifique à l’instance serveur, de sorte que seuls les utilisateurs autorisés peuvent lire le statut.
Bonnes pratiques pour l’horodatage automatisé des commits
-
Surveillez chaque dépôt qui contient de la PI originale — en particulier ceux qui renferment des secrets commerciaux ou de la logique brevetable. Une chaîne de preuve qui couvre la moitié de votre base de code protège la moitié de votre base de code.
-
Utilisez le mode Enterprise ZK quand le hash lui-même est sensible. La GitHub Action ne pousse que le hash du commit depuis votre infrastructure, de sorte que le service ne nécessite jamais d’accès en lecture à votre dépôt source.
-
Pour les environnements isolés (air-gapped) ou à isolation maximale, auto-hébergez avec Docker. La licence se demande depuis la page Docker License ; une licence de démonstration à durée limitée est disponible pour l’évaluation.
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull docker compose up -d docker compose logs -f timestampgitL’app est disponible à l’adresse
http://localhost:8080après le démarrage, et un assistant de configuration vous guide à travers la connexion de votre GitHub App au premier lancement. -
Vérifiez un échantillon de reçus de manière indépendante à l’aide des outils de vérification OpenTimestamps standards contre la blockchain Bitcoin. La vérification indépendante est tout l’intérêt — si vous ne la testez jamais, vous ne savez pas qu’elle fonctionne.
-
Sauvegardez votre CSV d’audit et vos certificats PDF à côté de votre code. Les preuves vivent dans votre dépôt, mais les certificats sont ce qu’un relecteur non technique lira réellement.
-
Pour les limites des forfaits et le coût des dépôts privés, voir Tarification du service d’horodatage de code pour les dépôts privés.
FAQ
Dois-je exécuter des outils CLI ou des commandes OpenTimestamps ? Non. Timestamp GIT est un service managé : vous installez la GitHub App une fois, et chaque commit sur un dépôt surveillé est automatiquement ancré à Bitcoin chaque nuit. Il n’y a pas d’outils CLI, pas de commandes OpenTimestamps et pas d’étapes manuelles.
Que se passe-t-il si Timestamp GIT cesse son activité ? Vos preuves sont indépendantes du fournisseur. Elles reposent uniquement sur SHA-256 et les données de blocs Bitcoin via le protocole OpenTimestamps, de sorte que vous pouvez les vérifier hors ligne à l’aide des outils de vérification OpenTimestamps standards — même si notre entreprise disparaît.
Puis-je l’utiliser pour des dépôts privés ? Oui. Les dépôts privés sont pris en charge. Les URL de statut pour les dépôts privés incluent un HMAC chiffré spécifique à l’instance serveur, de sorte que seuls les utilisateurs autorisés peuvent consulter le statut.
Combien de temps faut-il pour qu’un commit soit ancré ?
Le worker cron nocturne regroupe tous les hashs de commits en attente et ancre la racine de Merkle dans la blockchain Bitcoin. La confirmation Bitcoin prend généralement environ 3 heures, de sorte que les fichiers de preuve .ots sont écrits quelques heures après l’exécution du cron.
Conclusion : configurez une fois, prouvez pour toujours
L’horodatage manuel échoue dans l’écart entre l’intention et l’habitude. L’automatisation supprime complètement cet écart : installez Timestamp GIT une fois, et chaque commit sur un dépôt surveillé est ancré chaque nuit sans intervention du développeur, produisant une chaîne continue et immuable de preuve d’antériorité.
Pour les équipes aux exigences de sécurité strictes, le mode Enterprise ZK ne pousse que le hash du commit depuis votre propre infrastructure, et l’auto-hébergement Docker couvre les environnements isolés — le même workflow automatisé, avec une isolation plus stricte.
Commencez dès aujourd’hui en installant la GitHub App sur votre dépôt. Votre future équipe juridique vous remerciera.
Articles connexes
- Comment les freelances peuvent prouver la propriété du code avant un litige
- Qu’est-ce que l’antériorité cryptographique ? Un guide pour les équipes logicielles
- Comment vérifier indépendamment l’horodatage d’un commit Git
