App GitHub che aggiunge automaticamente il timestamp ai commit
Il timestamping manuale dei commit ha un punto di fallimento che nessuna quantità di disciplina può risolvere: lo sviluppatore. Qualcuno deve ricordarsi di esportare l’hash del commit, ancorarlo e archiviare la ricevuta — dopo ogni commit, su ogni repository, all’infinito. Il primo sprint va bene. Lo sprint dopo un periodo di intenso lavoro pre-rilascio no.
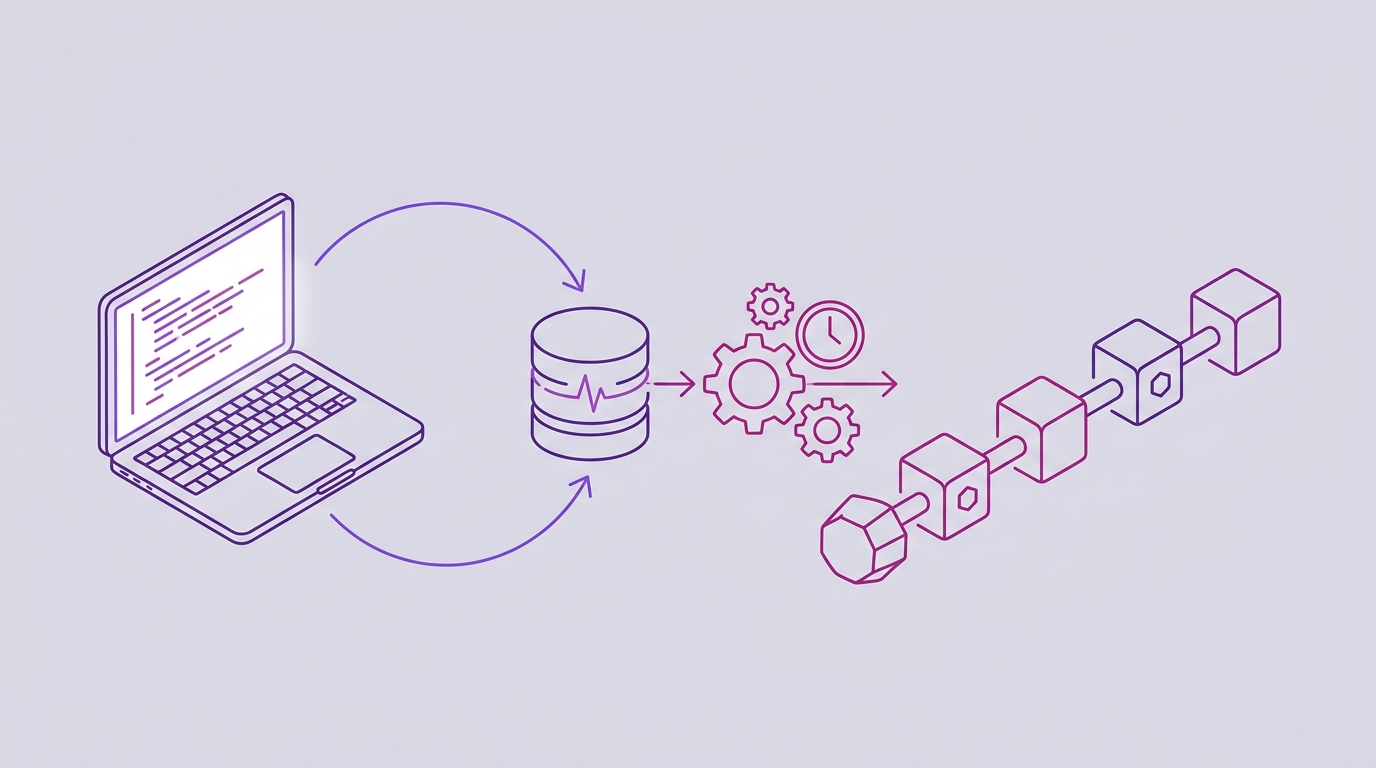
L’automazione ribalta questa situazione. Invece di un compito gravoso legato a ogni commit, l’ancoraggio diventa una proprietà del repository stesso. Installi un’App GitHub una volta sola e, da quel momento, ogni commit su un repository monitorato viene raggruppato e ancorato nella blockchain di Bitcoin la stessa notte — nessuno strumento CLI, nessuno script da mantenere, nulla installato sulle macchine dei tuoi sviluppatori.
Questo è il vantaggio pratico di un’App GitHub che aggiunge automaticamente il timestamp ai commit, e questo articolo copre cosa serve davvero per gestirne una: la configurazione iniziale una tantum, la pipeline notturna, come monitorarla e dove può rompersi. L’alternativa manuale — esportare gli hash da soli e gestire il protocollo sottostante a mano dopo ogni commit — è fattibile per un caso isolato e insostenibile come policy.
Smetti di timbrare manualmente i commit: perché l’automazione vince
Il compito ripetitivo è facile da descrivere e facile da sottovalutare:
- Uno sviluppatore completa un commit e, in una buona settimana, si ricorda di esportare l’hash e ancorarlo.
- Qualcuno mantiene uno script che scorre
git log, filtra ciò che è già stato timbrato e invia il resto — finché un rebase, un force-push o un nuovo laptop non lo rompe. - Le ricevute si accumulano da qualche parte che nessuno riesce a ricostruire sei mesi dopo, quando un avvocato le richiede.
Il costo della dimenticanza è asimmetrico. Un singolo commit mancato nel mezzo di un feature branch può rompere la catena di prova per un’intera funzionalità: puoi dimostrare che il codice esisteva al giorno 40, ma non al giorno 1 — e il giorno 1 è di solito la data che conta. Il backfill a posteriori non funziona, perché un timestamp ha valore solo se è stato creato quando dici che è stato creato.
La promessa dell’automazione è ristretta e concreta: installa l’App GitHub su un repository e ogni commit viene ancorato a Bitcoin automaticamente ogni notte. Nessun rituale per singolo commit, nessuna adozione per singolo sviluppatore, nessuna conoscenza del protocollo richiesta a nessuno nel team.
Questo è rivolto a sviluppatori e responsabili della conformità che necessitano di una prova di prior art difendibile ma non hanno alcuna intenzione di diventare esperti di come viene prodotta. Se vuoi prima le basi concettuali, consulta Cos’è la prior art crittografica? Una guida per i team software.
Configurazione una tantum: installa l’App GitHub e dimenticatene
La configurazione consiste in una singola installazione, dopo la quale il flusso di lavoro scompare dal punto di vista dello sviluppatore. Esistono due modalità di deployment, e la differenza è una decisione sui permessi, non una decisione sulle funzionalità.
Modalità standard (App GitHub)
Installi l’App GitHub Timestamp GIT sul repository che vuoi monitorare. L’app legge solo l’hash del commit HEAD — mai il contenuto dei file — e scrive le prove in un branch dedicato o in un repository shadow separato. Poiché il modello di permessi di GitHub non ha uno scope “solo hash dei commit”, questa modalità richiede:
- Accesso in sola lettura al repository sorgente (così l’app può vedere i nuovi commit).
- Accesso in lettura e scrittura al repository di destinazione (dove vengono committati il manifest e i file di ricevuta
.ots).
Modalità Enterprise ZK
In modalità Enterprise ZK, una GitHub Action di 12 righe viene eseguita sulla tua infrastruttura e invia solo l’hash del commit all’API di Timestamp GIT. Il tuo codice sorgente non lascia mai il tuo ambiente, e il servizio non richiede accesso in lettura al repository sorgente — solo accesso in lettura e scrittura al repository di destinazione dove sono archiviate le prove.
La chiamata effettuata dall’action è breve e senza schema dal tuo lato:
# Schematic: the GitHub Action authenticates with the HMAC-signed URL
# returned by the API, then posts the commit hash.
curl -X POST "https://timestampgit.dev/api/timestamp/ORG/REPO/TARGET/HMAC_SIGNATURE/COMMIT_ID"
La procedura guidata di configurazione on-prem (/enterprise/{phase}) ti accompagna attraverso il caricamento della licenza, la configurazione di rete OAuth dell’App GitHub e i metadati dell’organizzazione, così non devi costruire tutto a mano.
Cosa ottieni immediatamente
In entrambi i casi il risultato è lo stesso: un branch timestamps dedicato o un repository shadow appare automaticamente e inizia a raccogliere file manifest e ricevute .ots. Nulla viene installato sulle macchine degli sviluppatori. Non c’è alcun daemon locale, nessun hook pre-commit da distribuire e nessun documento di onboarding per i nuovi assunti — i commit di un nuovo sviluppatore vengono ancorati semplicemente perché ha fatto push su un repository monitorato.
Per un confronto più ampio tra approcci gestiti e soluzioni fai-da-te, consulta Alternative a OpenTimestamps: timestamping Git gestito.
La pipeline automatizzata: dal commit all’ancoraggio su Bitcoin
Una volta installata, la pipeline funziona senza supervisione:
- Rilevamento dei commit. L’App GitHub rileva i nuovi commit tramite webhook, oppure la tua GitHub Action invia gli hash dei commit all’API.
- Coda degli hash. Gli hash dei commit finiscono in un archivio chiave-valore in memoria, così possono essere raggruppati invece di essere ancorati uno alla volta.
- Worker cron di mezzanotte. Ogni notte, un worker raggruppa tutti gli hash in sospeso, crea un file manifest
.txtper repository, costruisce un Merkle tree, crea le prove OpenTimestamps usando i calendari OTS pubblici e ancora la radice di Merkle nella blockchain di Bitcoin. - Consegna delle prove. Il manifest e i file di ricevuta
.otsvengono inviati al tuo repository nel branch timestamps dedicato o nel repository shadow.
Un dettaglio temporale da tenere presente nella pianificazione: la conferma nella blockchain di Bitcoin richiede diverse ore — normalmente circa tre. Quindi la scrittura delle prove si completa qualche ora dopo l’esecuzione del cron, non a mezzanotte in punto. Se sei abituato a strumenti sincroni, questa è l’unica parte del flusso che richiede pazienza anziché azione.
Il raggruppamento conta più che per il costo. Poiché gli hash di ogni notte vengono raggruppati in un manifest per repository e ridotti a un’unica radice di Merkle, un solo ancoraggio su Bitcoin copre ogni commit del batch, e ogni singolo commit ha comunque il proprio percorso verificabile fino a quella radice.
Zero-knowledge in tutto il processo: Timestamp GIT non vede, copia o archivia mai il tuo codice sorgente effettivo. Viene timbrato solo l’hash Git. L’hash è un’impronta unidirezionale — prova che l’esatto stato del repository esisteva, senza rivelare quale fosse quello stato.
Per seguire l’altro capo di questa pipeline — trasformare una ricevuta in una data verificata — consulta Come verificare in modo indipendente il timestamp di un commit Git.
Monitoraggio e gestione dei guasti: mantenere intatta la catena
Un’automazione che non puoi ispezionare è solo una scatola nera con un marketing migliore. Timestamp GIT espone diversi modi per confermare che la catena sia intatta.
Dashboard di stato pubblica
Su https://timestampgit.dev/status/{user}/{repo} ottieni la longevità delle prove, la data di ancoraggio più antica, la regolarità giornaliera, i dati sui blocchi e sulle transazioni Bitcoin e una heatmap del calendario. La heatmap è il modo più rapido per individuare un buco — una notte mancante salta subito all’occhio.
Badge incorporabili
Aggiungi un badge di verifica Shields.io al tuo README così chiunque può vedere lo stato dell’ancoraggio a colpo d’occhio e cliccare per verificarlo. Copia lo snippet esatto dal widget post-connessione su /connected/{user}/{repo}, che include un’anteprima live:
[](https://timestampgit.dev/status/USER/REPO)
Endpoint API per il monitoraggio
Per controlli programmatici — un job CI, una dashboard interna, un report di conformità — questi endpoint pubblici restituiscono JSON:
# Last anchored Bitcoin block
curl -s https://timestampgit.dev/api/statusLast/octo/rocket | jq

# Total committed/stamped commit count
curl -s https://timestampgit.dev/api/statusCount/octo/rocket | jq

# Combined summary (what the Shields.io badge reads)
curl -s https://timestampgit.dev/api/statusSummary/octo/rocket | jq
Un controllo minimo che si adatta a qualsiasi scheduler:
import requests

BASE = "https://timestampgit.dev/api"

def last_anchor(user: str, repo: str) -> dict:
    r = requests.get(f"{BASE}/statusLast/{user}/{repo}", timeout=10)
    r.raise_for_status()
    return r.json()

if __name__ == "__main__":
    print(last_anchor("octo", "rocket"))
Gestione dei guasti e registro di controllo
Se un’esecuzione notturna fallisce, l’esecuzione successiva recupera gli hash in sospeso — i commit vengono messi in coda, non scartati. La dashboard e il badge mostrano la data dell’ultimo ancoraggio riuscito, così un buco è visibile anziché silenzioso. Quando ti serve una prova su carta:
# Full audit ledger as CSV
curl -OJ https://timestampgit.dev/api/audit/octo/rocket

# PDF certificate for a specific date
curl -OJ https://timestampgit.dev/api/report/octo/rocket/2026-10-14
Anche i repository privati sono supportati. Gli URL di stato per i repository privati aggiungono un HMAC crittografato specifico dell’istanza server, così solo gli utenti autorizzati possono leggere lo stato.
Best practice per il timestamping automatico dei commit
-
Monitora ogni repository che contiene IP originale — specialmente quelli che contengono segreti commerciali o logica brevettabile. Una catena di prova che copre metà del tuo codebase protegge metà del tuo codebase.
-
Usa la modalità Enterprise ZK quando l’hash stesso è sensibile. La GitHub Action invia solo l’hash del commit dalla tua infrastruttura, così il servizio non richiede mai accesso in lettura al tuo repository sorgente.
-
Per ambienti air-gapped o a massimo isolamento, ospita autonomamente con Docker. La licenza si richiede dalla pagina Docker License; per la valutazione è disponibile una licenza demo a tempo limitato.
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull docker compose up -d docker compose logs -f timestampgitL’app è disponibile su
http://localhost:8080dopo l’avvio, e una procedura guidata di configurazione ti accompagna nella connessione della tua App GitHub al primo avvio. -
Verifica un campione di ricevute in modo indipendente usando gli strumenti di verifica OpenTimestamps standard rispetto alla blockchain di Bitcoin. La verifica indipendente è il punto centrale — se non la testi mai, non sai se funziona.
-
Esegui il backup del tuo CSV di audit e dei certificati PDF insieme al tuo codice. Le prove vivono nel tuo repository, ma i certificati sono ciò che un revisore non tecnico leggerà davvero.
-
Per i limiti dei piani e quanto costano i repository privati, consulta Prezzi del servizio di timestamping del codice per repository privati.
FAQ
Devo eseguire strumenti CLI o comandi OpenTimestamps? No. Timestamp GIT è un servizio gestito: installi l’App GitHub una volta sola e ogni commit su un repository monitorato viene ancorato automaticamente a Bitcoin ogni notte. Non ci sono strumenti CLI, né comandi OpenTimestamps, né passaggi manuali.
Cosa succede se Timestamp GIT chiude l’attività? Le tue prove sono indipendenti dal fornitore. Si basano solo su SHA-256 e sui dati dei blocchi Bitcoin tramite il protocollo OpenTimestamps, quindi puoi verificarle offline usando gli strumenti di verifica OpenTimestamps standard — anche se la nostra azienda scompare.
Posso usarlo per i repository privati? Sì. I repository privati sono supportati. Gli URL di stato per i repository privati includono un HMAC crittografato specifico dell’istanza server, così solo gli utenti autorizzati possono visualizzare lo stato.
Quanto tempo ci vuole perché un commit venga ancorato?
Il worker cron notturno raggruppa tutti gli hash dei commit in sospeso e ancora la radice di Merkle nella blockchain di Bitcoin. La conferma di Bitcoin richiede tipicamente circa 3 ore, quindi i file di prova .ots vengono scritti qualche ora dopo l’esecuzione del cron.
Conclusione: configuralo una volta, dimostralo per sempre
Il timestamping manuale fallisce nel divario tra intenzione e abitudine. L’automazione elimina del tutto quel divario: installa Timestamp GIT una volta sola e ogni commit su un repository monitorato viene ancorato ogni notte senza intervento dello sviluppatore, producendo una catena continua e immutabile di prova di prior art.
Per i team con requisiti di sicurezza rigorosi, la modalità Enterprise ZK invia solo l’hash del commit dalla tua infrastruttura, e il self-hosting con Docker copre gli ambienti air-gapped — lo stesso flusso di lavoro automatizzato, con un isolamento più stretto.
Inizia installando oggi l’App GitHub sul tuo repository. Il tuo futuro team legale ti ringrazierà.
Post correlati
- Come i freelance possono dimostrare la proprietà del codice prima di una controversia
- Cos’è la prior art crittografica? Una guida per i team software
- Come verificare in modo indipendente il timestamp di un commit Git
