Aplicativo GitHub que carimba commits automaticamente
O carimbo manual de commits tem um ponto de falha que nenhuma quantidade de disciplina corrige: o desenvolvedor. Alguém precisa lembrar de exportar o hash do commit, ancorá-lo e arquivar o recibo — depois de cada commit, em cada repositório, indefinidamente. A primeira sprint corre bem. A sprint depois de um período de crunch não.
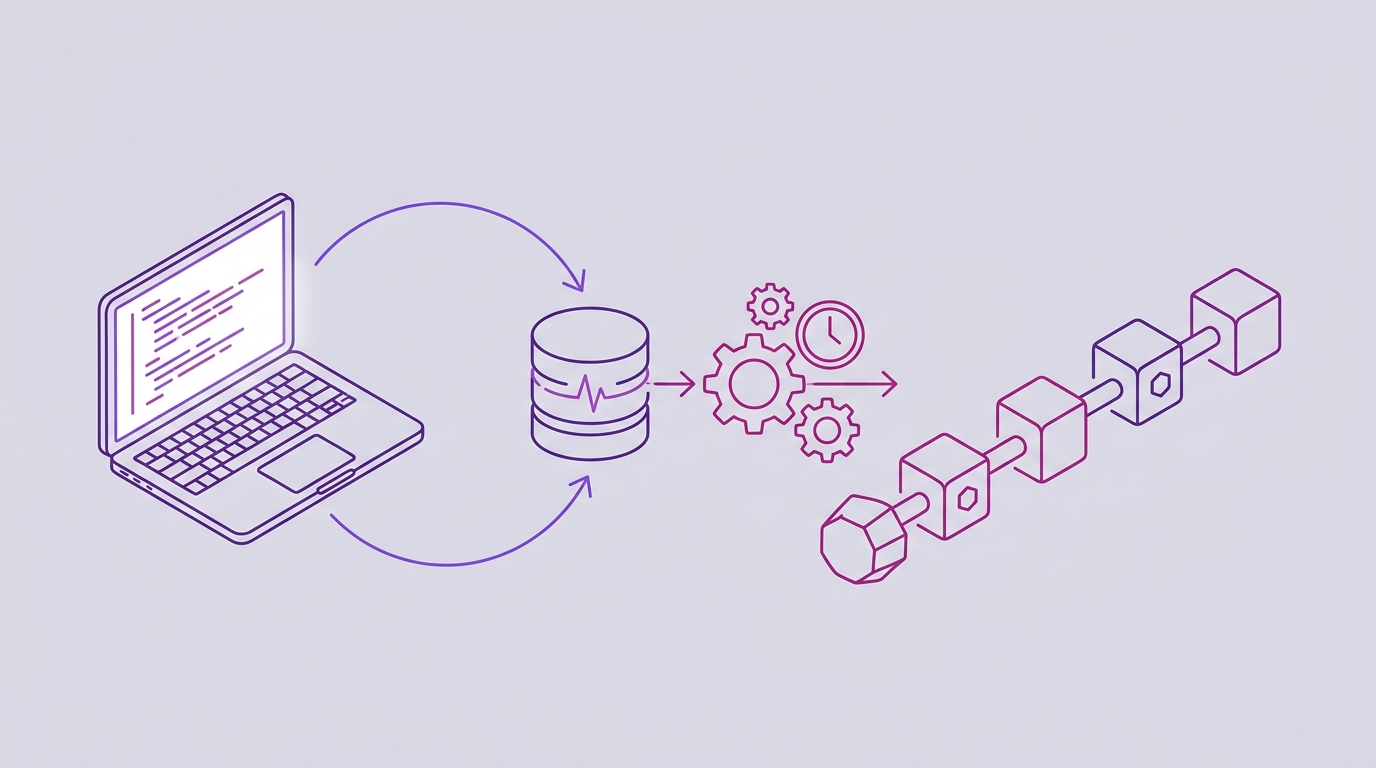
A automação inverte isso. Em vez de uma tarefa associada a cada commit, a ancoragem torna-se uma propriedade do próprio repositório. Você instala um Aplicativo GitHub uma vez e, a partir desse momento, cada commit num repositório monitorizado é agrupado e ancorado na blockchain Bitcoin na mesma noite — sem ferramentas CLI, sem scripts para manter, nada instalado nas máquinas dos seus desenvolvedores.
Esse é o argumento prático de um Aplicativo GitHub que carimba commits automaticamente, e este artigo aborda o que realmente é preciso para executar um: a configuração única, o pipeline noturno, como monitorizá-lo e onde pode falhar. A alternativa manual — exportar os hashes você mesmo e conduzir o protocolo subjacente à mão após cada commit — é viável para uma situação pontual e insustentável como política.
Pare de Carimbar Commits Manualmente: Porque a Automação Vence
A tarefa repetitiva é fácil de descrever e fácil de subestimar:
- Um desenvolvedor termina um commit e, numa boa semana, lembra-se de exportar o hash e ancorá-lo.
- Alguém mantém um script que percorre
git log, filtra o que já foi carimbado e envia o resto — até um rebase, um force-push ou um portátil novo o quebrar. - Os recibos acumulam-se em algum lugar que ninguém consegue reconstruir seis meses depois, quando um advogado os pede.
O custo de esquecer é assimétrico. Um único commit esquecido no meio de uma branch de funcionalidade pode quebrar a cadeia de prova de toda uma funcionalidade: consegue provar que o código existia no dia 40, mas não no dia 1 — e o dia 1 é normalmente a data que importa. Preencher retroativamente não funciona, porque um carimbo temporal só tem valor se foi criado quando você diz que foi.
A promessa da automação é estreita e concreta: instale o Aplicativo GitHub num repositório e cada commit é ancorado ao Bitcoin automaticamente todas as noites. Sem ritual por commit, sem adoção por desenvolvedor, sem conhecimento de protocolo exigido a ninguém da equipa.
Isto destina-se a desenvolvedores e responsáveis de conformidade que precisam de prova de prior art defensável mas não têm intenção de se tornarem especialistas em como ela é produzida. Se quiser primeiro a base conceptual, consulte O Que É Prior Art Criptográfico? Um Guia para Equipas de Software.
Configuração Única: Instale o Aplicativo GitHub e Esqueça-o
A configuração é uma única instalação, após a qual o fluxo de trabalho desaparece do ponto de vista do desenvolvedor. Existem dois modos de implementação, e a diferença é uma decisão de permissões, não uma decisão de funcionalidades.
Modo Padrão (Aplicativo GitHub)
Você instala o Aplicativo GitHub Timestamp GIT no repositório que quer monitorizar. O aplicativo lê apenas o hash do commit HEAD — nunca o conteúdo dos ficheiros — e escreve as provas numa branch dedicada ou num repositório sombra separado. Como o modelo de permissões do GitHub não tem um âmbito “apenas hashes de commit”, este modo exige:
- Acesso só de leitura ao repositório de origem (para que o aplicativo consiga ver novos commits).
- Acesso de leitura e escrita ao repositório de destino (onde o manifesto e os ficheiros de recibo
.otssão commitados).
Modo Enterprise ZK
No Modo Enterprise ZK, uma GitHub Action de 12 linhas corre na sua própria infraestrutura e envia apenas o hash do commit para a API do Timestamp GIT. O seu código-fonte nunca sai do seu ambiente, e o serviço não exige acesso de leitura ao repositório de origem — apenas acesso de leitura e escrita ao repositório de destino onde as provas são armazenadas.
A chamada que a action faz é curta e sem esquema do seu lado:
# Schematic: the GitHub Action authenticates with the HMAC-signed URL
# returned by the API, then posts the commit hash.
curl -X POST "https://timestampgit.dev/api/timestamp/ORG/REPO/TARGET/HMAC_SIGNATURE/COMMIT_ID"
O seu assistente de configuração on-prem (/enterprise/{phase}) guia-o através do upload de licença, da configuração de rede OAuth do Aplicativo GitHub e dos metadados da organização, para que não tenha de construir isto à mão.
O que obtém imediatamente
De qualquer forma, o resultado é o mesmo: uma branch de carimbos temporais dedicada ou um repositório sombra aparece automaticamente e começa a recolher ficheiros de manifesto e recibos .ots. Nada é instalado nas máquinas dos desenvolvedores. Não há daemon local, nem hook de pré-commit para distribuir, nem documento de integração para novos colaboradores — os commits de um novo desenvolvedor são ancorados simplesmente porque ele fez push para um repositório monitorizado.
Para uma comparação mais ampla entre abordagens geridas e fazer você mesmo, consulte Alternativas ao OpenTimestamps: Carimbo Temporal Git Gerido.
O Pipeline Automatizado: Do Commit à Âncora Bitcoin
Uma vez instalado, o pipeline corre sem supervisão:
- Deteção de commits. O Aplicativo GitHub deteta novos commits através de webhooks, ou a sua GitHub Action envia os hashes de commit para a API.
- Fila de hashes. Os hashes de commit entram num armazenamento chave-valor em memória para que possam ser agrupados em vez de ancorados um a um.
- Worker cron da meia-noite. Todas as noites, um worker agrupa todos os hashes pendentes, cria um ficheiro de manifesto
.txtpor repositório, constrói uma árvore de Merkle, cria provas OpenTimestamps usando calendários OTS públicos e ancora a raiz de Merkle na blockchain Bitcoin. - Entrega das provas. O manifesto e os ficheiros de recibo
.otssão enviados de volta para o seu repositório na branch de carimbos temporais dedicada ou no repositório sombra.
Um detalhe de temporização que vale a pena planear: a confirmação na blockchain Bitcoin demora várias horas — normalmente cerca de três. Por isso, a escrita das provas conclui-se algumas horas após a execução do cron, não à meia-noite em ponto. Se está habituado a ferramentas síncronas, esta é a única parte do fluxo que exige paciência em vez de ação.
O agrupamento importa por mais do que o custo. Como os hashes de cada noite são agrupados num manifesto por repositório e reduzidos a uma única raiz de Merkle, uma âncora Bitcoin cobre todos os commits do lote, e cada commit individual continua a ter o seu próprio caminho verificável de volta a essa raiz.
Zero-knowledge em todo o processo: o Timestamp GIT nunca vê, copia ou armazena o seu código-fonte real. Apenas o hash Git é carimbado. O hash é uma impressão unidirecional — prova que o estado exato do repositório existiu, sem revelar qual era esse estado.
Para seguir o outro extremo deste pipeline — transformar um recibo de volta numa data verificada — consulte Como Verificar Independentemente um Carimbo Temporal de Commit Git.
Monitorização e Tratamento de Falhas: Manter a Cadeia Intacta
Automação que não consegue inspecionar é apenas uma caixa negra com melhor marketing. O Timestamp GIT expõe várias formas de confirmar que a cadeia está intacta.
Painel de estado público
Em https://timestampgit.dev/status/{user}/{repo} obtém a longevidade das provas, a data de âncora mais antiga, a regularidade diária, dados de blocos e transações Bitcoin, e um mapa de calor de calendário. O mapa de calor é a forma mais rápida de detetar uma lacuna — uma noite em falta destaca-se imediatamente.
Badges incorporáveis
Adicione um badge de verificação Shields.io ao seu README para que qualquer pessoa possa ver o estado da âncora num relance e clicar para verificar. Copie o excerto exato do widget pós-conexão em /connected/{user}/{repo}, que inclui uma pré-visualização ao vivo:
[](https://timestampgit.dev/status/USER/REPO)
Endpoints da API para monitorização
Para verificações programáticas — um job de CI, um painel interno, um relatório de conformidade — estes endpoints públicos devolvem JSON:
# Last anchored Bitcoin block
curl -s https://timestampgit.dev/api/statusLast/octo/rocket | jq

# Total committed/stamped commit count
curl -s https://timestampgit.dev/api/statusCount/octo/rocket | jq

# Combined summary (what the Shields.io badge reads)
curl -s https://timestampgit.dev/api/statusSummary/octo/rocket | jq
Uma verificação mínima que encaixa em qualquer agendador:
import requests

BASE = "https://timestampgit.dev/api"

def last_anchor(user: str, repo: str) -> dict:
    r = requests.get(f"{BASE}/statusLast/{user}/{repo}", timeout=10)
    r.raise_for_status()
    return r.json()

if __name__ == "__main__":
    print(last_anchor("octo", "rocket"))
Tratamento de falhas e trilha de auditoria
Se uma execução noturna falhar, a execução seguinte recolhe os hashes pendentes — os commits ficam em fila, não são descartados. O painel e o badge mostram a data da última âncora bem-sucedida, para que uma lacuna seja visível em vez de silenciosa. Quando precisar de evidência em papel:
# Full audit ledger as CSV
curl -OJ https://timestampgit.dev/api/audit/octo/rocket

# PDF certificate for a specific date
curl -OJ https://timestampgit.dev/api/report/octo/rocket/2026-10-14
Os repositórios privados também são suportados. Os URLs de estado para repositórios privados acrescentam um HMAC encriptado específico da instância do servidor, para que apenas utilizadores autorizados possam ler o estado.
Boas Práticas para o Carimbo Automático de Commits
-
Monitorize todos os repositórios que contenham PI original — especialmente os que guardam segredos comerciais ou lógica patenteável. Uma cadeia de prova que cobre metade da sua base de código protege metade da sua base de código.
-
Use o Modo Enterprise ZK quando o próprio hash for sensível. A GitHub Action envia apenas o hash do commit a partir da sua infraestrutura, para que o serviço nunca exija acesso de leitura ao seu repositório de origem.
-
Para ambientes air-gapped ou de isolamento máximo, faça self-hosting com Docker. A licença é pedida na página Docker License; está disponível uma licença de demonstração com tempo limitado para avaliação.
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull docker compose up -d docker compose logs -f timestampgitO aplicativo fica disponível em
http://localhost:8080após o arranque, e um assistente de configuração guia-o na conexão do seu Aplicativo GitHub no primeiro arranque. -
Verifique uma amostra de recibos independentemente usando ferramentas de verificação OpenTimestamps padrão contra a blockchain Bitcoin. A verificação independente é o objetivo principal — se nunca a testar, não sabe se funciona.
-
Faça cópias de segurança do seu CSV de auditoria e dos certificados PDF juntamente com o seu código. As provas vivem no seu repositório, mas os certificados são o que um revisor não técnico vai realmente ler.
-
Para limites de planos e o custo dos repositórios privados, consulte Preços do Serviço de Carimbo Temporal de Código para Repositórios Privados.
FAQ
Preciso de executar ferramentas CLI ou comandos OpenTimestamps? Não. O Timestamp GIT é um serviço gerido: instala o Aplicativo GitHub uma vez, e cada commit num repositório monitorizado é automaticamente ancorado ao Bitcoin todas as noites. Não há ferramentas CLI, nem comandos OpenTimestamps, nem passos manuais.
O que acontece se o Timestamp GIT fechar? As suas provas são independentes do fornecedor. Dependem apenas de SHA-256 e de dados de blocos Bitcoin através do protocolo OpenTimestamps, por isso pode verificá-las offline usando ferramentas de verificação OpenTimestamps padrão — mesmo que a nossa empresa desapareça.
Posso usar isto para repositórios privados? Sim. Os repositórios privados são suportados. Os URLs de estado para repositórios privados incluem um HMAC encriptado específico da instância do servidor, para que apenas utilizadores autorizados possam ver o estado.
Quanto tempo demora um commit a ser ancorado?
O worker cron noturno agrupa todos os hashes de commit pendentes e ancora a raiz de Merkle na blockchain Bitcoin. A confirmação Bitcoin demora tipicamente cerca de 3 horas, por isso os ficheiros de prova .ots são escritos algumas horas após a execução do cron.
Conclusão: Configure Uma Vez, Prove Para Sempre
O carimbo temporal manual falha na lacuna entre a intenção e o hábito. A automação elimina essa lacuna por completo: instale o Timestamp GIT uma vez, e cada commit num repositório monitorizado é ancorado todas as noites sem intervenção do desenvolvedor, produzindo uma cadeia contínua e imutável de prova de prior art.
Para equipas com requisitos de segurança rigorosos, o Modo Enterprise ZK envia apenas o hash do commit a partir da sua própria infraestrutura, e o self-hosting com Docker cobre ambientes air-gapped — o mesmo fluxo de trabalho automatizado, com isolamento mais apertado.
Comece instalando o Aplicativo GitHub no seu repositório hoje. A sua futura equipa jurídica agradecerá.
Publicações relacionadas
- Como Freelancers Podem Provar a Propriedade do Código Antes de um Litígio
- O Que É Prior Art Criptográfico? Um Guia para Equipas de Software
- Como Verificar Independentemente um Carimbo Temporal de Commit Git
