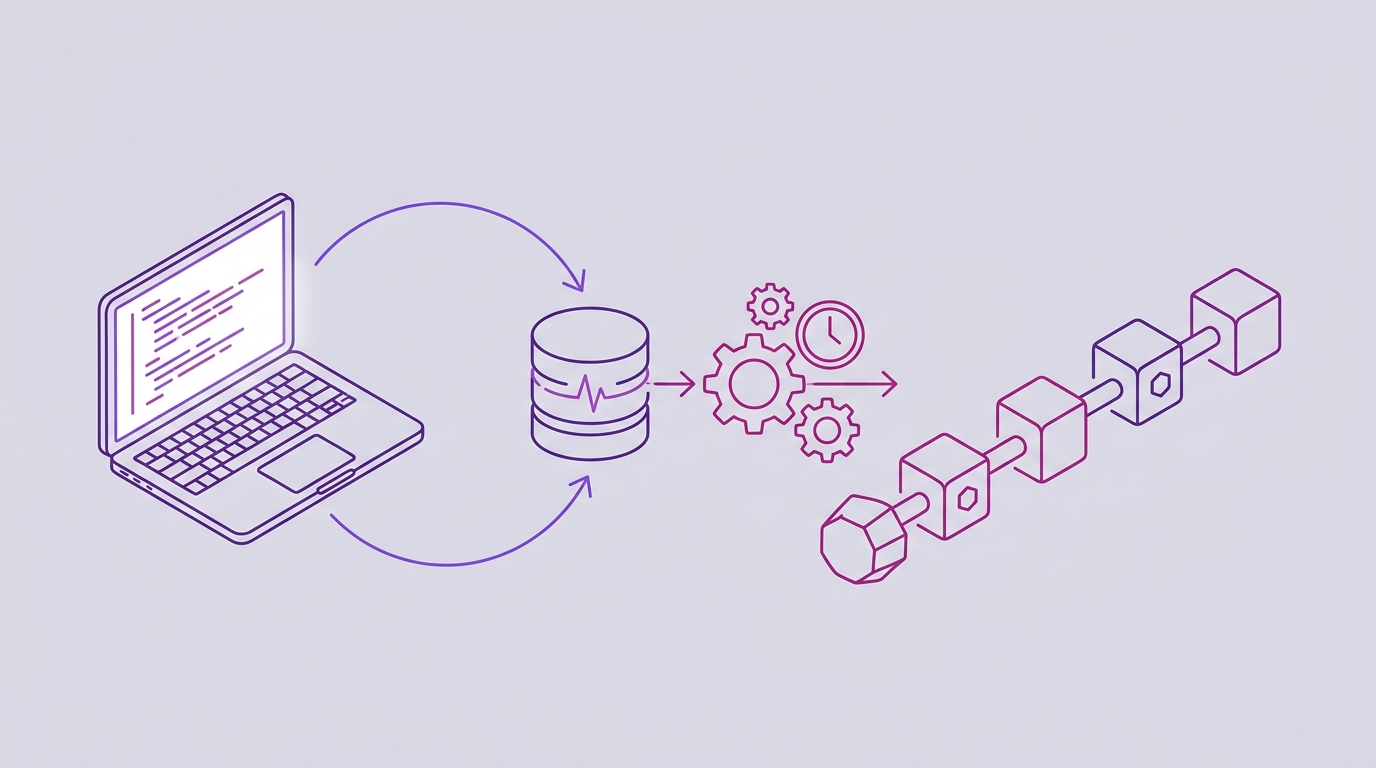
GitHub App, который автоматически ставит временные метки на коммиты
У ручного проставления временных меток на коммиты есть одна точка отказа, которую не исправит никакая дисциплина: сам разработчик. Кто-то должен помнить, что нужно экспортировать хеш коммита, привязать его и сохранить подтверждение — после каждого коммита, в каждом репозитории, бессрочно. Первый спринт проходит гладко. Спринт после аврального релиза — уже нет.
Автоматизация переворачивает эту ситуацию. Вместо рутины, привязанной к каждому коммиту, привязка становится свойством самого репозитория. Вы один раз устанавливаете GitHub App, и с этого момента все коммиты в отслеживаемый репозиторий пакетируются и привязываются к блокчейну Bitcoin в ту же ночь — без CLI-инструментов, без скриптов, которые нужно поддерживать, и без чего-либо, установленного на машинах ваших разработчиков.
В этом практическая суть GitHub App, который автоматически ставит временные метки на коммиты, и эта статья рассказывает, что на самом деле требуется для его работы: разовая настройка, ночной конвейер, способы мониторинга и места, где всё может сломаться. Ручная альтернатива — самостоятельно экспортировать хеши и вручную управлять базовым протоколом после каждого коммита — годится для разовой задачи и неприемлема как политика.
Перестаньте вручную штамповать коммиты: почему автоматизация побеждает
Повторяющуюся задачу легко описать и легко недооценить:
- Разработчик завершает коммит и, если неделя выдалась удачной, вспоминает, что нужно экспортировать хеш и привязать его.
- Кто-то поддерживает скрипт, который проходит по
git log, отфильтровывает уже проштампованное и отправляет остальное — пока rebase, force-push или новый ноутбук его не сломают. - Подтверждения копятся где-то, где никто не сможет восстановить их через полгода, когда юрист их запросит.
Цена забывчивости асимметрична. Один пропущенный коммит в середине ветки с фичей может разорвать цепочку доказательств для всей фичи: вы можете доказать, что код существовал на 40-й день, но не на 1-й — а 1-й день обычно и есть та дата, которая имеет значение. Заполнение задним числом не работает, потому что временная метка чего-либо стоит только тогда, когда она была создана именно тогда, когда вы утверждаете.
Обещание автоматизации узкое и конкретное: установите GitHub App на репозиторий, и каждый коммит автоматически привязывается к Bitcoin каждую ночь. Никакого ритуала на каждый коммит, никакого внедрения на уровне каждого разработчика, никаких знаний протокола ни от кого в команде.
Это рассчитано на разработчиков и ответственных за комплаенс, которым нужны защитимые доказательства приоритета, но которые вовсе не намерены становиться экспертами в том, как они создаются. Если сначала хотите разобраться в концепции, см. Что такое криптографический приоритет? Руководство для команд разработчиков.
Разовая настройка: установите GitHub App и забудьте
Настройка — это одна установка, после которой рабочий процесс исчезает с точки зрения разработчика. Есть два режима развёртывания, и разница между ними — это решение о правах доступа, а не о функциональности.
Стандартный режим (GitHub App)
Вы устанавливаете GitHub App Timestamp GIT на репозиторий, который хотите отслеживать. Приложение читает только хеш HEAD-коммита — никогда содержимое файлов — и записывает доказательства в выделенную ветку или отдельный теневой репозиторий. Поскольку в модели прав GitHub нет области «только хеши коммитов», этот режим требует:
- Доступ на чтение к исходному репозиторию (чтобы приложение вообще видело новые коммиты).
- Доступ на чтение и запись к целевому репозиторию (куда коммитятся манифест и файлы подтверждений
.ots).
Корпоративный режим ZK
В корпоративном режиме ZK GitHub Action из 12 строк выполняется на вашей собственной инфраструктуре и отправляет в API Timestamp GIT только хеш коммита. Ваш исходный код никогда не покидает вашу среду, а сервису не нужен доступ на чтение к исходному репозиторию — только доступ на чтение и запись к целевому репозиторию, где хранятся доказательства.
Вызов, который делает action, короткий и не требует схемы с вашей стороны:
# Схематично: GitHub Action аутентифицируется с помощью URL с HMAC-подписью,
# возвращённого API, затем отправляет хеш коммита.
curl -X POST "https://timestampgit.dev/api/timestamp/ORG/REPO/TARGET/HMAC_SIGNATURE/COMMIT_ID"
Ваш мастер настройки на месте (/enterprise/{phase}) проведёт вас через загрузку лицензии, настройку сети OAuth для GitHub App и метаданные организации, так что вручную это собирать не придётся.
Что вы получаете сразу
В любом случае результат один: выделенная ветка timestamps или теневой репозиторий появляется автоматически и начинает собирать файлы манифестов и подтверждения .ots. На машинах разработчиков ничего не устанавливается. Нет локального демона, нет pre-commit хука, который нужно распространять, и нет вводного документа для новых сотрудников — коммиты нового разработчика привязываются просто потому, что он запушил в отслеживаемый репозиторий.
Для более широкого сравнения управляемых подходов и собственных решений см. Альтернативы OpenTimestamps: управляемое проставление меток времени в Git.
Автоматизированный конвейер: от коммита до привязки в Bitcoin
После установки конвейер работает без участия человека:
- Обнаружение коммитов. GitHub App обнаруживает новые коммиты через вебхуки, либо ваш GitHub Action отправляет хеши коммитов в API.
- Очередь хешей. Хеши коммитов попадают в хранилище «ключ-значение» в памяти, чтобы их можно было пакетировать, а не привязывать по одному.
- Ночной cron-воркер. Каждую ночь воркер группирует все ожидающие хеши, создаёт файл манифеста
.txtдля каждого репозитория, строит дерево Меркла, создаёт доказательства OpenTimestamps с использованием публичных календарей OTS и привязывает корень Меркла к блокчейну Bitcoin. - Доставка доказательств. Манифест и файлы подтверждений
.otsотправляются обратно в ваш репозиторий в выделенную ветку timestamps или теневой репозиторий.
Одна деталь по времени, которую стоит учесть при планировании: подтверждение в блокчейне Bitcoin занимает несколько часов — обычно около трёх. Поэтому запись доказательств завершается через несколько часов после запуска cron, а не ровно в полночь. Если вы привыкли к синхронным инструментам, это единственная часть процесса, требующая терпения, а не действий.
Пакетирование важно не только для экономии. Поскольку хеши каждой ночи группируются в манифест по репозиторию и сводятся к одному корню Меркла, одна привязка в Bitcoin покрывает каждый коммит в пакете, и при этом каждый отдельный коммит сохраняет собственный проверяемый путь к этому корню.
Нулевое разглашение на всём протяжении: Timestamp GIT никогда не видит, не копирует и не хранит ваш фактический исходный код. Штампуется только Git-хеш. Хеш — это односторонний отпечаток: он доказывает, что именно такое состояние репозитория существовало, не раскрывая, каким оно было.
Чтобы проследить другой конец этого конвейера — превращение подтверждения обратно в проверенную дату — см. Как независимо проверить временную метку Git-коммита.
Мониторинг и обработка сбоев: сохранение целостности цепочки
Автоматизация, которую нельзя проверить, — это просто чёрный ящик с лучшим маркетингом. Timestamp GIT предоставляет несколько способов убедиться, что цепочка цела.
Публичная панель статуса
По адресу https://timestampgit.dev/status/{user}/{repo} вы получаете долговечность доказательств, самую раннюю дату привязки, ежедневную регулярность, данные о блоках и транзакциях Bitcoin, а также календарную тепловую карту. Тепловая карта — самый быстрый способ заметить пробел: пропущенная ночь сразу бросается в глаза.
Встраиваемые бейджи
Добавьте бейдж верификации Shields.io в ваш README, чтобы любой мог с первого взгляда увидеть статус привязки и перейти к проверке. Скопируйте точный фрагмент из виджета после подключения по адресу /connected/{user}/{repo}, который включает живой предпросмотр:
[](https://timestampgit.dev/status/USER/REPO)
Эндпоинты API для мониторинга
Для программных проверок — задачи CI, внутренней панели, отчёта о комплаенсе — эти публичные эндпоинты возвращают JSON:
# Последний привязанный блок Bitcoin
curl -s https://timestampgit.dev/api/statusLast/octo/rocket | jq

# Общее число закоммиченных/проштампованных коммитов
curl -s https://timestampgit.dev/api/statusCount/octo/rocket | jq

# Сводка (то, что читает бейдж Shields.io)
curl -s https://timestampgit.dev/api/statusSummary/octo/rocket | jq
Минимальная проверка, которая поместится в любой планировщик:
import requests

BASE = "https://timestampgit.dev/api"

def last_anchor(user: str, repo: str) -> dict:
    r = requests.get(f"{BASE}/statusLast/{user}/{repo}", timeout=10)
    r.raise_for_status()
    return r.json()

if __name__ == "__main__":
    print(last_anchor("octo", "rocket"))
Обработка сбоев и журнал аудита
Если ночной запуск завершается неудачей, следующий запуск подхватывает ожидающие хеши — коммиты ставятся в очередь, а не теряются. Панель и бейдж показывают дату последней успешной привязки, так что пробел виден, а не скрыт. Когда нужны доказательства на бумаге:
# Полный журнал аудита в формате CSV
curl -OJ https://timestampgit.dev/api/audit/octo/rocket

# PDF-сертификат на конкретную дату
curl -OJ https://timestampgit.dev/api/report/octo/rocket/2026-10-14
Приватные репозитории тоже поддерживаются. К URL статуса для приватных репозиториев добавляется зашифрованный HMAC, специфичный для экземпляра сервера, так что читать статус могут только авторизованные пользователи.
Лучшие практики автоматического проставления временных меток на коммиты
-
Отслеживайте каждый репозиторий, содержащий оригинальную интеллектуальную собственность — особенно те, где хранятся коммерческие тайны или патентоспособная логика. Цепочка доказательств, покрывающая половину вашей кодовой базы, защищает половину вашей кодовой базы.
-
Используйте корпоративный режим ZK, когда сам хеш чувствителен. GitHub Action отправляет только хеш коммита из вашей инфраструктуры, так что сервису никогда не требуется доступ на чтение к вашему исходному репозиторию.
-
Для изолированных сред или сред с максимальной изоляцией разверните самостоятельно через Docker. Лицензия запрашивается на странице Docker License; для оценки доступна лицензия на ограниченное время.
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull docker compose up -d docker compose logs -f timestampgitПосле запуска приложение доступно по адресу
http://localhost:8080, а мастер настройки при первом запуске проведёт вас через подключение вашего GitHub App. -
Проверяйте выборку подтверждений независимо с помощью стандартных инструментов верификации OpenTimestamps против блокчейна Bitcoin. Независимая проверка — в этом весь смысл: если вы никогда её не тестируете, вы не знаете, работает ли она.
-
Делайте резервные копии CSV-журнала аудита и PDF-сертификатов вместе с кодом. Доказательства живут в вашем репозитории, но именно сертификаты будет читать нетехнический проверяющий.
-
О границах тарифов и стоимости приватных репозиториев см. Цены на сервис проставления меток времени для приватных репозиториев.
FAQ
Нужно ли запускать какие-либо CLI-инструменты или команды OpenTimestamps? Нет. Timestamp GIT — это управляемый сервис: вы один раз устанавливаете GitHub App, и каждый коммит в отслеживаемый репозиторий автоматически привязывается к Bitcoin каждую ночь. Никаких CLI-инструментов, никаких команд OpenTimestamps и никаких ручных шагов.
Что произойдёт, если Timestamp GIT прекратит работу? Ваши доказательства не зависят от поставщика. Они опираются только на SHA-256 и данные блоков Bitcoin через протокол OpenTimestamps, так что вы можете проверять их офлайн с помощью стандартных инструментов верификации OpenTimestamps — даже если наша компания исчезнет.
Можно ли использовать это для приватных репозиториев? Да. Приватные репозитории поддерживаются. URL статуса для приватных репозиториев включают зашифрованный HMAC, специфичный для экземпляра сервера, так что статус могут просматривать только авторизованные пользователи.
Сколько времени занимает привязка коммита?
Ночной cron-воркер пакетирует все ожидающие хеши коммитов и привязывает корень Меркла к блокчейну Bitcoin. Подтверждение в Bitcoin обычно занимает около 3 часов, поэтому файлы подтверждений .ots записываются через несколько часов после запуска cron.
Заключение: настройте один раз — доказывайте навсегда
Ручное проставление временных меток терпит крах в разрыве между намерением и привычкой. Автоматизация полностью устраняет этот разрыв: установите Timestamp GIT один раз, и каждый коммит в отслеживаемый репозиторий будет привязываться каждую ночь без вмешательства разработчика, создавая непрерывную, неизменяемую цепочку доказательств приоритета.
Для команд со строгими требованиями к безопасности корпоративный режим ZK отправляет только хеш коммита из вашей собственной инфраструктуры, а самостоятельный хостинг через Docker покрывает изолированные среды — тот же автоматизированный рабочий процесс, но с более строгой изоляцией.
Начните с установки GitHub App на ваш репозиторий уже сегодня. Ваша будущая юридическая команда скажет вам спасибо.
Похожие статьи
- Как фрилансерам доказать авторство кода до возникновения спора
- Что такое криптографический приоритет? Руководство для команд разработчиков
- Как независимо проверить временную метку Git-коммита
