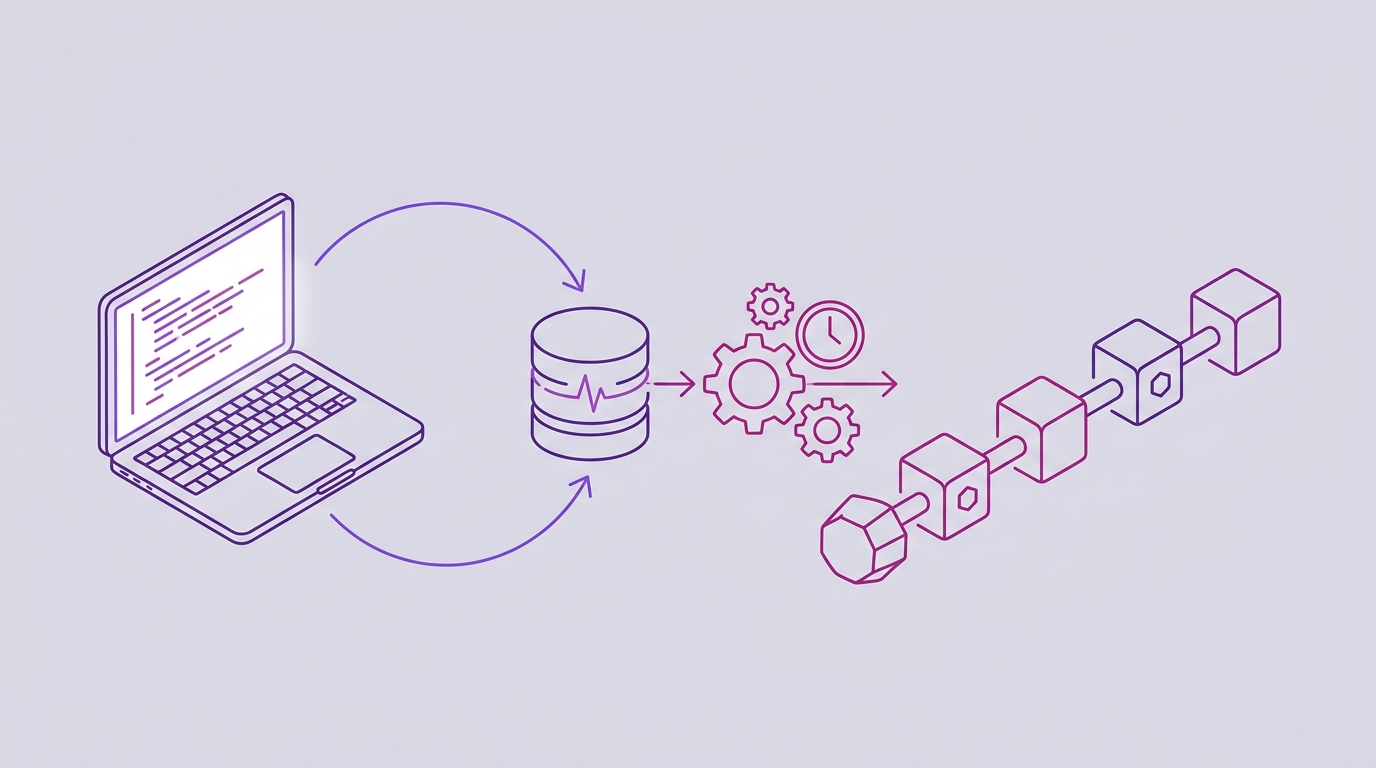
自动为提交打时间戳的 GitHub App
手动为提交打时间戳有一个致命缺陷,再多的纪律也无法弥补:开发者本人。必须有人记得导出提交哈希、将其锚定并归档收据——在每一次提交之后、每一个仓库上,永无止境。第一个冲刺阶段一切顺利。发布冲刺之后的那个冲刺阶段就不行了。
自动化颠覆了这一切。锚定不再是附加在每次提交上的琐事,而是成为仓库本身的一种属性。你只需安装一次 GitHub App,从那一刻起,对受监控仓库的每一次提交都会在当晚被批量打包并锚定到比特币区块链——无需 CLI 工具,无需维护脚本,开发者的机器上无需安装任何东西。
这就是自动为提交打时间戳的 GitHub App 的实用卖点,而本文涵盖了实际运行它所需的一切:一次性设置、夜间流水线、如何监控它,以及它可能在哪里出问题。手动替代方案——自己导出哈希并在每次提交后手动驱动底层协议——对于一次性任务尚可,但作为一项政策则难以为继。
停止手动为提交打时间戳:为什么自动化更胜一筹
这项重复性任务很容易描述,也很容易被低估:
- 开发者完成一次提交,在状态好的一周里,会记得导出哈希并锚定它。
- 有人维护一个脚本,遍历
git log,过滤掉已经打过时间戳的内容,然后推送其余的——直到一次 rebase、一次强制推送或一台新笔记本电脑把它弄坏。 - 收据堆积在某个地方,六个月后当律师索要时,没人能重建它们。
遗忘的代价是不对称的。功能分支中间漏掉一次提交,就可能破坏整个功能的证明链:你可以证明代码在第 40 天存在,但无法证明它在第 1 天存在——而第 1 天通常是真正重要的日期。事后补录行不通,因为时间戳只有在它如你所说的时间被创建时才有价值。
自动化的承诺是狭窄而具体的:在一个仓库上安装 GitHub App,每晚每一次提交都会自动锚定到比特币。没有每次提交的仪式,没有每个开发者的采用门槛,团队中任何人都无需了解协议知识。
本文面向需要可辩护的现有技术证明、但无意成为其生成方式专家的开发者和合规负责人。如果你想先了解概念基础,请参阅什么是密码学现有技术?软件团队指南。
一次性设置:安装 GitHub App 然后忘掉它
设置只需一次安装,之后工作流就从开发者的视角消失了。有两种部署模式,区别在于权限决策,而非功能决策。
标准模式(GitHub App)
你在想要监控的仓库上安装 Timestamp GIT GitHub App。该应用只读取 HEAD 提交哈希——从不读取文件内容——并将证明写入专用分支或单独的影子仓库。由于 GitHub 的权限模型没有“仅提交哈希”这一范围,此模式需要:
- 对源仓库的只读访问权限(这样应用才能看到新提交)。
- 对目标仓库的读写访问权限(清单和
.ots收据文件提交于此)。
企业 ZK 模式
在企业 ZK 模式下,一个 12 行的 GitHub Action 在你自己的基础设施上运行,只将提交哈希推送到 Timestamp GIT API。你的源代码永远不会离开你的环境,该服务也不需要源仓库的读取权限——只需要存储证明的目标仓库的读写权限。
该 Action 发起的调用很短,且从你这边看是无模式的:
# Schematic: the GitHub Action authenticates with the HMAC-signed URL
# returned by the API, then posts the commit hash.
curl -X POST "https://timestampgit.dev/api/timestamp/ORG/REPO/TARGET/HMAC_SIGNATURE/COMMIT_ID"
你的本地部署设置向导(/enterprise/{phase})会引导你完成许可证上传、GitHub App OAuth 网络配置和组织元数据,因此你无需手动构建这些。
你立即获得的东西
无论哪种方式,结果都一样:一个专用的 timestamps 分支或影子仓库会自动出现,并开始收集清单文件和 .ots 收据。开发者机器上无需安装任何东西。没有本地守护进程,没有要分发的 pre-commit 钩子,也没有给新员工的入职文档——新开发者的提交之所以被锚定,仅仅是因为他们推送到了受监控的仓库。
关于托管方案与自行搭建的更广泛比较,请参阅 OpenTimestamps 替代方案:托管式 Git 时间戳。
自动化流水线:从提交到比特币锚定
一旦安装,流水线便无人值守地运行:
- 提交检测。 GitHub App 通过 webhook 检测新提交,或者你的 GitHub Action 将提交哈希推送到 API。
- 哈希队列。 提交哈希进入内存键值存储,以便批量处理而非逐个锚定。
- 午夜 cron worker。 每晚,一个 worker 将所有待处理的哈希分组,为每个仓库创建一个清单
.txt文件,构建 Merkle 树,使用公共 OTS 日历创建 OpenTimestamps 证明,并将 Merkle 根锚定到比特币区块链。 - 证明交付。 清单和
.ots收据文件被推送回你的仓库中的专用 timestamps 分支或影子仓库。
有一个值得提前规划的时间细节:比特币区块链确认需要几个小时——通常约三个小时。因此证明写入在 cron 运行后几小时完成,而非午夜整点。如果你习惯同步工具,这是流程中唯一需要耐心而非行动的部分。
批处理的意义不止于成本。因为每晚的哈希被分组为每个仓库的清单并归约为单个 Merkle 根,一个比特币锚定覆盖批次中的每一次提交,而每个单独的提交仍然有自己可验证的路径回到该根。
全程零知识: Timestamp GIT 从不查看、复制或存储你的实际源代码。只有 Git 哈希被打上时间戳。哈希是单向指纹——它证明确切的仓库状态存在过,而不揭示该状态是什么。
要了解这条流水线的另一端——将收据转回经过验证的日期——请参阅如何独立验证 Git 提交时间戳。
监控与故障处理:保持链条完整
无法检查的自动化只是一个营销更好的黑盒。Timestamp GIT 提供多种方式来确认链条完整。
公共状态仪表板
在 https://timestampgit.dev/status/{user}/{repo} 你可以获得证明寿命、最早锚定日期、每日规律性、比特币区块和交易数据,以及日历热力图。热力图是发现缺口最快的方式——缺失的一晚立即凸显出来。
可嵌入徽章
在你的 README 中添加一个 Shields.io 验证徽章,这样任何人都能一眼看到锚定状态并点击验证。从 /connected/{user}/{repo} 的连接后小组件中复制确切的代码片段,其中包含实时预览:
[](https://timestampgit.dev/status/USER/REPO)
用于监控的 API 端点
对于程序化检查——CI 任务、内部仪表板、合规报告——这些公共端点返回 JSON:
# Last anchored Bitcoin block
curl -s https://timestampgit.dev/api/statusLast/octo/rocket | jq

# Total committed/stamped commit count
curl -s https://timestampgit.dev/api/statusCount/octo/rocket | jq

# Combined summary (what the Shields.io badge reads)
curl -s https://timestampgit.dev/api/statusSummary/octo/rocket | jq
一个适合任何调度器的最小检查:
import requests

BASE = "https://timestampgit.dev/api"

def last_anchor(user: str, repo: str) -> dict:
    r = requests.get(f"{BASE}/statusLast/{user}/{repo}", timeout=10)
    r.raise_for_status()
    return r.json()

if __name__ == "__main__":
    print(last_anchor("octo", "rocket"))
故障处理与审计追踪
如果夜间运行失败,下一次运行会接续待处理的哈希——提交被排队,而非丢弃。仪表板和徽章显示最后一次成功锚定的日期,因此缺口是可见的而非无声的。当你需要纸质证据时:
# Full audit ledger as CSV
curl -OJ https://timestampgit.dev/api/audit/octo/rocket

# PDF certificate for a specific date
curl -OJ https://timestampgit.dev/api/report/octo/rocket/2026-10-14
私有仓库也受支持。私有仓库的状态 URL 会附加一个特定于服务器实例的加密 HMAC,因此只有授权用户才能读取状态。
自动提交时间戳的最佳实践
-
监控每一个包含原创知识产权的仓库——尤其是那些持有商业秘密或可专利逻辑的仓库。覆盖你一半代码库的证明链只保护你一半的代码库。
-
当哈希本身敏感时,使用企业 ZK 模式。 GitHub Action 只从你的基础设施推送提交哈希,因此该服务永远不需要对源仓库的读取权限。
-
对于气隙或最大隔离环境,使用 Docker 自托管。 许可证从 Docker License 页面申请;评估可用的限时演示许可证。
services:
  timestampgit:
    image: rue1401/timestampgit:prod
    ports:
      - "8080:8080"
    volumes:
      - ./data:/app/data
    restart: unless-stopped
  valkey:
    image: valkey/valkey:8
    restart: unless-stopped
docker compose pull docker compose up -d docker compose logs -f timestampgit启动后应用可在
http://localhost:8080访问,首次启动时设置向导会引导你连接 GitHub App。 -
使用标准 OpenTimestamps 验证工具对照比特币区块链独立验证一部分收据。 独立验证正是关键所在——如果你从不测试它,你就不知道它是否有效。
-
将你的审计 CSV 和 PDF 证书与代码一起备份。 证明存在于你的仓库中,但证书才是非技术审查者实际会阅读的内容。
-
关于套餐边界和私有仓库的费用,请参阅私有仓库的代码时间戳服务定价。
常见问题
我需要运行任何 CLI 工具或 OpenTimestamps 命令吗? 不需要。Timestamp GIT 是一项托管服务:你安装一次 GitHub App,对受监控仓库的每一次提交都会每晚自动锚定到比特币。没有 CLI 工具,没有 OpenTimestamps 命令,也没有手动步骤。
如果 Timestamp GIT 倒闭了会怎样? 你的证明与供应商无关。它们仅依赖 SHA-256 和通过 OpenTimestamps 协议的比特币区块数据,因此即使我们公司消失,你也可以使用标准 OpenTimestamps 验证工具离线验证它们。
我可以将其用于私有仓库吗? 可以。私有仓库受支持。私有仓库的状态 URL 包含特定于服务器实例的加密 HMAC,因此只有授权用户才能查看状态。
一次提交需要多长时间才能被锚定?
夜间 cron worker 批量处理所有待处理的提交哈希,并将 Merkle 根锚定到比特币区块链。比特币确认通常需要约 3 小时,因此 .ots 证明文件在 cron 运行后几小时写入。
结论:设置一次,永久证明
手动打时间戳在意图与习惯之间的缝隙中失败。自动化完全消除了这个缝隙:安装一次 Timestamp GIT,对受监控仓库的每一次提交都会在夜间被锚定,无需开发者干预,产生连续、不可篡改的现有技术证明链。
对于有严格安全要求的团队,企业 ZK 模式只从你自己的基础设施推送提交哈希,而 Docker 自托管覆盖气隙环境——相同的自动化工作流,更严格的隔离。
今天就在你的仓库上安装 GitHub App 开始吧。你未来的法务团队会感谢你。
相关文章
